Une faille Optimizely a permis à des pirates de remplacer des adresses de portefeuilles crypto sur les sites de 178 organisations
Points clés
- •Des attaquants ont exploité une vulnérabilité du produit Web Experimentation d'Optimizely pour injecter du JavaScript malveillant ayant atteint les visiteurs de 178 organisations, dont Zoom, la BBC, HSBC, Ledger, CNN, Salesforce et IKEA, sans compromettre directement ces sites web.
- •Le script injecté a remplacé des adresses de portefeuilles crypto légitimes dans le texte affiché, les copies au presse-papiers et les requêtes sortantes, permettant de rediriger les paiements même depuis des appareils entièrement à jour.
- •Report URI a estimé que l'attaquant avait reçu environ 7 040 $ au 16 novembre à 19h25 UTC, et l'examen on-chain ultérieur de TechNext24 a révélé un dépôt Bitcoin supplémentaire d'environ 150 $.
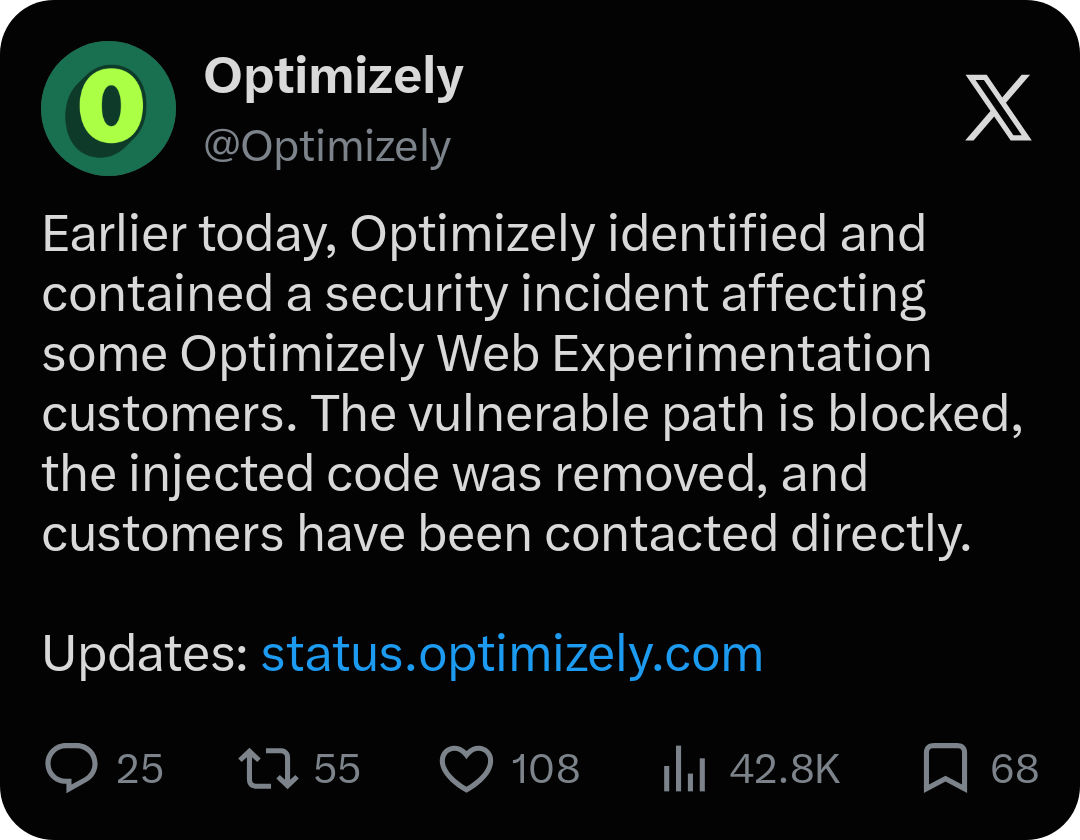
- •Optimizely a publié un avis de sécurité le 17 novembre indiquant avoir corrigé la faille, supprimé le code injecté, sécurisé les comptes concernés et ajouté des protections contre la diffusion de code non autorisé.
- •Au-delà du vol de cryptomonnaies, la campagne comprenait du code pour capturer des données de cartes de paiement, voler des cookies et des captures d'écran et distribuer des kits d'exploitation iOS, et Report URI a averti que le nombre d'organisations concernées pourrait augmenter.
Une vulnérabilité du produit Web Experimentation d'Optimizely a exposé les visiteurs des sites web de 178 organisations à du code malveillant conçu pour rediriger les paiements en cryptomonnaies vers les portefeuilles des attaquants. L'incident, découvert le 16 novembre, montre comment des actifs numériques peuvent être volés sans compromettre une blockchain elle-même.
Parmi les organisations concernées figuraient Zoom, la BBC, HSBC, Ledger, CNN, Salesforce et IKEA. Selon la société de surveillance en cybersécurité Report URI — dont le fondateur Scott Helme a documenté la campagne dans une publication sur X — l'attaquant a injecté du JavaScript malveillant dans des projets clients sur la plateforme d'Optimizely. Comme les sites clients chargeaient déjà ces scripts, le code a atteint les visiteurs alors même que les sites eux-mêmes n'avaient jamais été compromis.
Le script a remplacé des adresses de portefeuilles légitimes par des adresses contrôlées par l'attaquant à trois endroits : les adresses affichées sur les pages web, les adresses copiées dans le presse-papiers et les adresses contenues dans les requêtes sortantes. Les paiements pouvaient donc être redirigés sans que les utilisateurs ne s'en aperçoivent. Comme la substitution s'exécutait dans les pages elles-mêmes plutôt que sous forme de logiciel malveillant sur l'appareil du visiteur, même les utilisateurs disposant d'ordinateurs entièrement à jour étaient exposés au moment où ils copiaient une adresse.
Report URI a estimé que l'attaquant avait reçu environ 7 040 $ au 16 novembre à 19h25 UTC. L'examen des portefeuilles identifiés mené par TechNext24 le matin du 17 novembre a toutefois révélé une activité que l'estimation ne prenait pas en compte.
La blockchain n'a pas été piratée — ce sont les sites utilisant Optimizely qui l'ont été
Les attaquants n'avaient pas besoin d'une faille dans Bitcoin, Ethereum ou tout autre réseau. Ils ont ciblé le logiciel qui affiche les informations aux visiteurs des sites web.
Optimizely fournit des outils permettant aux entreprises de tester des versions de leurs sites et de personnaliser le contenu. Les clients ajoutent les extraits JavaScript de la société à leurs sites, ce qui signifie qu'un code compromis au niveau d'Optimizely peut atteindre les visiteurs même lorsque les sites web eux-mêmes n'ont jamais été attaqués. Les équipes de sécurité considèrent ce schéma comme une compromission de la chaîne d'approvisionnement web : au lieu de s'introduire un par un dans 178 sites, l'attaquant n'a eu besoin de compromettre qu'un seul fournisseur dont le script était déjà fiable et chargé sur l'ensemble d'entre eux.
Optimizely a reconnu l'incident dans un avis de sécurité publié le 17 novembre. La société a révélé qu'une partie non autorisée avait exploité une vulnérabilité de son produit Experimentation pour ajouter du JavaScript malveillant à certains projets clients. Selon l'avis, Optimizely a corrigé la faille, supprimé le code injecté, sécurisé les comptes utilisateurs concernés et ajouté des protections contre la diffusion de code non autorisé.
Le vol de cryptomonnaies n'était qu'une partie de la campagne. Report URI a également découvert du code conçu pour capturer les données de cartes de paiement, voler des cookies et des captures d'écran, et distribuer des kits d'exploitation iOS à certains iPhone et iPad. La société a examiné 1 611 extraits Optimizely et identifié 188 extraits infectés appartenant à 178 organisations, tout en avertissant que le chiffre réel pourrait être plus élevé. Aucun de ces chiffres n'indique combien de visiteurs ont été exposés ni combien d'argent a été perdu.
Ce que montrent les données on-chain
Les blockchains publiques permettent aux chercheurs d'observer les fonds entrant et sortant des portefeuilles identifiés. Le portefeuille Bitcoin (BTC) de Report URI avait reçu quatre dépôts totalisant 0,08298 BTC, soit environ 5 380 $ à l'époque. Ses autres portefeuilles identifiés ont reçu des Litecoin, des Tether (USDT), des Tron (TRX), des Ethereum et des actifs de la Binance Smart Chain.
TechNext24 a vérifié les portefeuilles sur des explorateurs publics :
- Bitcoin : cinq dépôts totalisant 0,08528782 BTC, soit un de plus que ce que Report URI avait compté. Le dépôt supplémentaire était de 0,00231063 BTC, environ 150 $. L'intégralité du solde a été transférée peu de temps avant la vérification.
- Tron : le portefeuille détenait moins de 0,01 $ mais affichait toujours des transactions ce matin-là. Nombre des transferts entrants étaient minimes et le portefeuille contenait plusieurs tokens de spam, qui ne peuvent pas être considérés comme des paiements de victimes.
- Ethereum : le solde était proche de zéro, avec des transferts sortants incluant de l'USDC, le plus récent quelques minutes avant la vérification.
- Solana, Bitcoin Cash et Dogecoin : l'adresse Solana n'existe pas on-chain, l'adresse Bitcoin Cash n'a aucune transaction et l'adresse Dogecoin n'a renvoyé aucun enregistrement sur Blockchain.
- TON : solde nul, avec un transfert entrant environ 14 heures auparavant depuis une adresse étiquetée traddergift.ton. Le montant n'était pas visible.
TechNext24 n'a pas vérifié le portefeuille Litecoin.
Ces constats appellent des nuances. Un portefeuille vidé ne prouve pas que personne n'a tenté d'y envoyer des fonds, et un portefeuille actif ne révèle pas combien a été volé. Le dépôt Bitcoin supplémentaire montre que le premier décompte de transactions n'était pas définitif, mais sans pouvoir lier d'autres dépôts au script, parler d'une augmentation confirmée des fonds volés serait prématuré. Le chiffre de 7 040 $ était l'estimation de Report URI à un instant donné, et non un total définitif. La blockchain montre où les fonds ont circulé ; elle ne peut pas montrer qui contrôle chaque adresse, combien de victimes ont été touchées, ni si l'argent a été converti en espèces. Le tableau peut encore évoluer : Report URI a averti que son décompte d'organisations concernées pourrait augmenter, et d'autres dépôts vers les portefeuilles identifiés apparaîtraient sur les explorateurs publics utilisés pour cette vérification.
Exposition africaine limitée, leçons plus larges pour les utilisateurs
Aucune organisation nigériane ne figure dans la liste publiée par Report URI, et HSBC Égypte est la seule entité africaine citée. Pour les utilisateurs nigérians, la leçon porte sur les habitudes de paiement plutôt que sur une exposition à cette attaque spécifique. Beaucoup de gens envoient de l'USDT en copiant une adresse depuis une plateforme d'échange, une page de paiement ou un site marchand pour la coller ensuite dans une application de portefeuille — un processus que du JavaScript malveillant peut interrompre en substituant l'adresse. Les transferts confirmés sont généralement irréversibles et il n'y a aucune banque à contacter.
Les utilisateurs peuvent réduire leur risque de quatre manières :
- Après le collage, comparer l'adresse complète aux coordonnées d'origine du destinataire, et pas seulement les premiers et derniers caractères.
- Vérifier que le réseau — TRON, Ethereum ou un autre — correspond aux instructions du destinataire.
- Pour les transferts importants, envoyer d'abord un petit montant de test et confirmer la réception de manière indépendante.
- Obtenir l'adresse du destinataire par un canal distinct dans la mesure du possible, comme un message direct, et la comparer à celle affichée sur le site web.

