Ledger enquête sur un vol de 86 millions de dollars lié à son revendeur agréé CryptoBilis
Points clés
- •Ledger a suspendu les ventes et expéditions de CryptoBilis, un revendeur malaisien qu'il avait vérifié et répertorié dans son annuaire officiel, pendant qu'il enquête sur le vol de plus de 86 millions de dollars en Bitcoin, Ethereum et Tron.
- •Un enquêteur blockchain pseudonyme connu sous le nom de Specter a retracé des dépôts provenant de centaines de portefeuilles de victimes vers les adresses suspectées du vol, mais le montant total perdu et tout lien entre les cas individuels restent non confirmés.
- •Ledger a déclaré qu'il n'existe aucune preuve que ses propres systèmes ou logiciels de portefeuille ont été compromis, et la méthode utilisée pour compromettre les appareils reste inconnue.
- •Les clients ayant acheté des appareils auprès de CryptoBilis au cours des 90 derniers jours ont été invités à ne pas les configurer, tandis que ceux ayant déjà activé un portefeuille doivent transférer leurs fonds vers un nouvel appareil en générant une nouvelle phrase de récupération.
- •Une attaque de la chaîne d'approvisionnement, illustrée par un cas documenté par Kaspersky en 2023 impliquant un Trezor Model T manipulé, est l'une des hypothèses principales pour expliquer la compromission des portefeuilles.
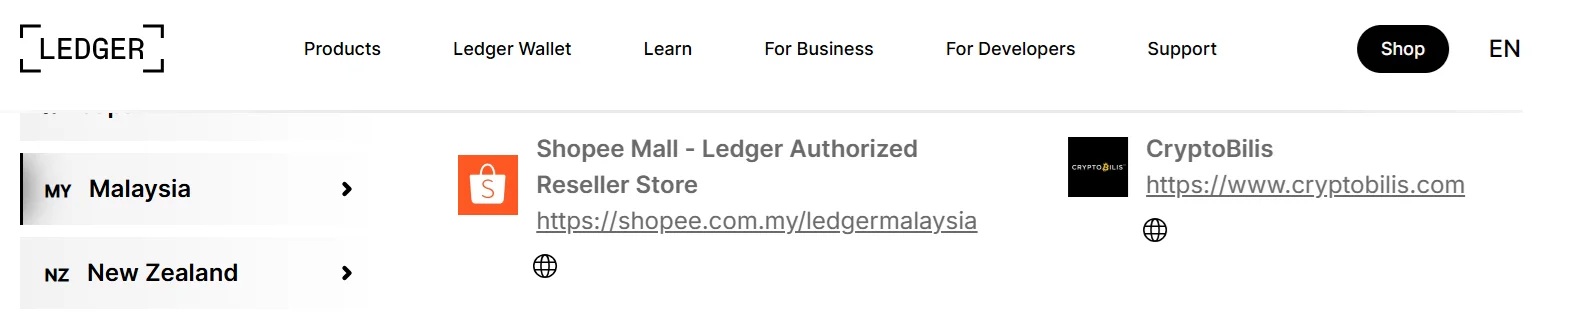
Ledger, le fabricant parisien de portefeuilles matériels, a ouvert une enquête sur le vol d'environ 86 millions de dollars en cryptomonnaies depuis des portefeuilles matériels vendus via CryptoBilis, un magasin malaisien répertorié dans l'annuaire officiel des revendeurs de Ledger.
L'affaire se démarque car les portefeuilles matériels sont conçus pour garder les clés privées hors ligne, un modèle de sécurité qui repose sur la réception d'un appareil intact — et les consignes de sécurité standard de Ledger incitent les clients à n'acheter que par des canaux officiels et vérifiés. CryptoBilis avait été vérifié par Ledger lui-même.
Le vol présumé
CryptoBilis est une boutique en ligne malaisienne lancée en décembre 2020 par Arravind Prabu, Vimal Selvamany et Dhivager Rathakrishnan sous leur société, Fetch International, selon Vulcan Post. Le magasin avait annoncé en 2021 qu'il était devenu revendeur agréé de Ledger.
Vendredi, Ledger a indiqué dans une publication de son compte d'assistance sur X avoir demandé à CryptoBilis de suspendre toutes les ventes et expéditions de produits Ledger pendant qu'il enquête sur des signalements faisant état du vol de plus de 86 millions de dollars en Bitcoin, Ethereum et Tron depuis des portefeuilles vendus par le magasin.
Specter, un enquêteur blockchain pseudonyme, a publié sur X que des plaintes concernant des portefeuilles vidés avaient surgi sur X et Reddit parmi les propriétaires de Ledger. Specter a indiqué que son examen des adresses suspectées du vol avait révélé des dépôts provenant de centaines de portefeuilles de victimes sur Bitcoin, Ethereum et Tron, totalisant plus de 86 millions de dollars.
Le montant total perdu n'a pas été confirmé, pas plus que l'existence d'un lien entre les différents cas. La cause reste inconnue. Ledger affirme qu'il n'existe aucune preuve que ses propres systèmes ou logiciels de portefeuille ont été compromis. Ces questions en suspens — comment les appareils ont été compromis, l'ampleur finale de la perte confirmée, et si les cas individuels sont liés — dessinent les points à surveiller à mesure que l'enquête progresse.
Les conseils de Ledger aux clients
Ledger a conseillé à toute personne ayant acheté auprès du revendeur au cours des 90 derniers jours de ne pas encore configurer son appareil. Les clients ayant déjà activé un portefeuille ont été invités à transférer leurs fonds vers un autre appareil Ledger en générant une nouvelle phrase de récupération. Cette consigne de générer une nouvelle phrase est essentielle car la phrase de récupération sert de clé maîtresse du portefeuille — si elle a été compromise avant que l'appareil n'arrive à son propriétaire, transférer les fonds vers un portefeuille réutilisant l'ancienne phrase laisserait le solde exposé.
L'hypothèse d'une attaque de la chaîne d'approvisionnement
L'une des hypothèses principales quant au mode opératoire des attaquants est une attaque de la chaîne d'approvisionnement. Dans ce type d'attaque, un appareil est manipulé de sorte que sa phrase de récupération soit déjà connue d'un attaquant avant d'arriver à l'acheteur, permettant de vider le portefeuille dès que des fonds y arrivent.
Cette méthode a été documentée en 2023, lorsque des chercheurs de Kaspersky ont examiné un portefeuille matériel Trezor Model T manipulé. La puce principale de l'appareil avait été remplacée, et son logiciel était truqué pour fournir aux utilisateurs l'une des 20 phrases de récupération déjà connues des attaquants. Dans ce cas, les attaquants avaient attendu environ un mois avant de vider le portefeuille.
Une période difficile pour Ledger
Cryptopolitan a rapporté en mai que Ledger avait renoncé à une introduction en bourse prévue à 4 milliards de dollars aux États-Unis, invoquant de mauvaises conditions de marché. La société a déclaré étudier plutôt une levée de fonds privée, même si cette voie semble désormais moins probable après cette nouvelle alerte de sécurité.
En janvier, Ledger avait divulgué un incident distinct dans lequel son processeur de paiements, Global-e, avait subi une fuite de données clients. L'enquêteur blockchain ZachXBT avait alors commenté que les entreprises de portefeuilles matériels ne peuvent pas être considérées comme dignes de confiance pour les informations personnelles.

