Des hackers nord-coréens déploient 3 systèmes d’IA locaux pour intensifier les attaques contre les cryptomonnaies
Points clés
- •Kimsuky construit des environnements d’IA locaux à l’aide d’outils open source comme Ollama, GPT4All et Msty afin de traiter des données sensibles sans dépendre de services cloud surveillés.
- •Le groupe de hackers utilise l’IA pour générer des leurres d’hameçonnage convaincants et de haute qualité, qui ressemblent étroitement à des documents commerciaux et financiers légitimes.
- •Les activités liées à l’IA s’inscrivent dans les campagnes d’attaque plus larges du groupe, suivies sous le nom d’Operation GitPower, qui ciblent principalement les secteurs des cryptomonnaies et de la finance.
- •En exécutant les modèles d’IA localement, Kimsuky empêche les fournisseurs d’IA cloud de partager des données de télémétrie avec les chercheurs en sécurité ou les forces de l’ordre.
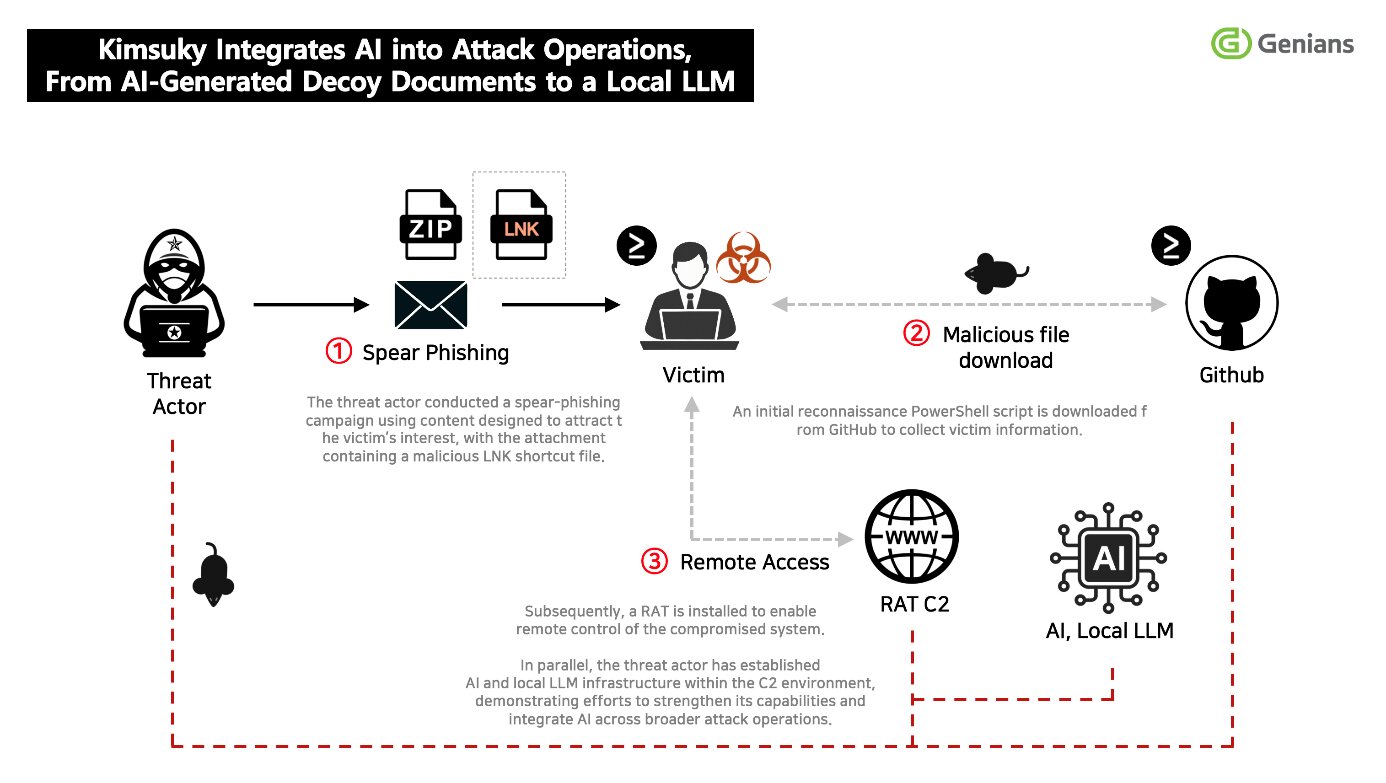
Le groupe de hackers lié à la Corée du Nord, Kimsuky, renforce son usage de l’intelligence artificielle, selon une nouvelle recherche de la société sud-coréenne de cybersécurité Genians. Les résultats indiquent que cet acteur de menace construit des environnements d’IA locaux et exploite des outils génératifs dans des campagnes visant des utilisateurs du secteur des cryptomonnaies et de la finance.
Kimsuky, également suivi sous le nom d’APT43 et désigné en 2023 par le département du Trésor américain pour son rôle dans des vols financiers assistés par la cyberactivité au service des intérêts de l’État nord-coréen, cible depuis longtemps des groupes de réflexion, des universitaires et des professionnels de la finance. Son passage à des outils d’IA auto-hébergés marque une intensification dans la manière dont des acteurs de menace sous sanctions adaptent des technologies standard à des usages opérationnels.
Genians indique que l’activité liée à l’IA s’inscrit dans les opérations d’attaque plus larges de Kimsuky plutôt que dans une initiative isolée. Les chercheurs suivent cette activité sous le nom de Operation GitPower, qui s’appuie sur des tactiques déjà associées à la campagne FlowerPower.
Infrastructure d’IA locale
Genians a identifié trois outils utilisés pour faire fonctionner les environnements locaux de grands modèles de langage de Kimsuky : Ollama, GPT4All et Msty. Ces trois solutions sont des cadres open source disponibles gratuitement, conçus pour exécuter de grands modèles de langage sur du matériel grand public sans accès à Internet ni abonnement cloud. Le groupe a également été observé en train d’explorer la technologie de génération augmentée par récupération (RAG) et l’assistant de codage IA Cursor.
Ces éléments suggèrent que Kimsuky ne se contente plus d’un usage occasionnel de chatbots d’IA publics et se prépare plutôt à intégrer l’IA à plusieurs étapes du cycle d’attaque. En exécutant les modèles d’IA localement, les attaquants gardent un meilleur contrôle sur leurs données et leurs flux de travail tout en supprimant la télémétrie que les fournisseurs d’IA cloud pourraient partager avec les forces de l’ordre ou les chercheurs en sécurité. Les requêtes sensibles, le développement de malwares et les renseignements collectés peuvent ainsi être traités sans dépendre de services d’IA cloud tiers.
Genians estime que les preuves indiquent une phase de développement des capacités dans laquelle l’IA pourrait être utilisée pour la création de logiciels malveillants, l’analyse d’informations et l’automatisation des attaques. Cette évolution s’inscrit dans des préoccupations plus larges du secteur, documentées par Microsoft et OpenAI, qui ont toutes deux signalé des tentatives d’acteurs liés à des États — y compris des groupes nord-coréens — d’exploiter de grands modèles de langage pour la reconnaissance, le scripting et l’ingénierie sociale.
Des leurres générés par IA remplacent un hameçonnage grossier
Un changement notable identifié par les chercheurs concerne la qualité des supports de phishing de Kimsuky. Genians a découvert des journaux de génération de contenu liés aux actifs virtuels, à l’investissement financier et au développement de jeux, tous montrant des signes de création assistée par IA. Les documents obtenus étaient structurés de manière professionnelle, rédigés en langage naturel et ressemblaient de près à de véritables correspondances commerciales — une amélioration significative par rapport aux leurres grammaticalement approximatifs qui permettaient historiquement aux défenseurs de repérer les tentatives d’hameçonnage nord-coréennes.
Les chercheurs ont trouvé des métadonnées reliant certains documents en anglais à python-docx ou à WPS Office. Les dates de création et de modification de ces fichiers présentaient des régularités inhabituelles, cohérentes avec un pipeline automatisé de production documentaire.
Dans une campagne observée, un fichier LNK malveillant se faisait passer pour un document de stratégie d’investissement. Le leurre était conçu pour imiter une plateforme fintech coréenne, augmentant la probabilité que les cibles fassent confiance au fichier transmis.
Ciblage soutenu des secteurs crypto et financier
Kimsuky continue de mener des attaques contre des organisations et des professionnels liés aux actifs virtuels, à la finance, à la diplomatie, à la sécurité et aux affaires internationales. La chaîne de livraison technique suit des schémas établis. Les victimes reçoivent des fichiers de raccourci LNK malveillants intégrés dans des archives ZIP. Lors de l’exécution, les fichiers révèlent des instructions de ligne de commande cachées ou déploient des chargeurs PowerShell.
Genians recommande aux défenseurs de surveiller les arguments d’exécution LNK anormaux, les commandes PowerShell dissimulées dans des fichiers, les tâches planifiées inhabituelles, l’accès à l’API GitHub Raw Contents, les jetons d’accès personnels atypiques et les arguments chiffrés .data.
Source : CryptoNinjas

