Firedancer de Solana introduit de nouveaux frais après une hausse des rapports de bugs générés par l'IA
Points clés
- •Jump Crypto exige désormais que les chercheurs en sécurité brûlent 1 SOL, d'une valeur d'environ 100 $, avant que les soumissions de bug bounty pour Firedancer puissent prétendre à des récompenses.
- •Les frais de burn ne sont pas remboursables et s'appliquent même aux rapports en double, invalides ou hors périmètre, bien que les soumissions sans preuve du burn puissent encore être examinées.
- •Cette politique fait suite à un concours d'audit organisé du 9 avril au 9 mai qui a généré 809 soumissions de 162 chercheurs, aboutissant à 127 découvertes uniques, près de la moitié des rapports valides reprenant des découvertes antérieures.
- •Le chercheur de Jump Ishan Bhatt a déclaré que des agents d'IA avaient probablement contribué à produire presque chaque soumission au concours, et la file de révision a atteint un pic de 299 rapports ouverts, la plupart des doublons arrivant avec plus de trois jours de retard.
- •Les primes sont doublées jusqu'au 20 novembre, et les rapports spécifiques à la mise à niveau Alpenglow, récemment lancée par Solana, donnent droit à des récompenses triplées pouvant atteindre 300 000 $ pour les découvertes critiques.
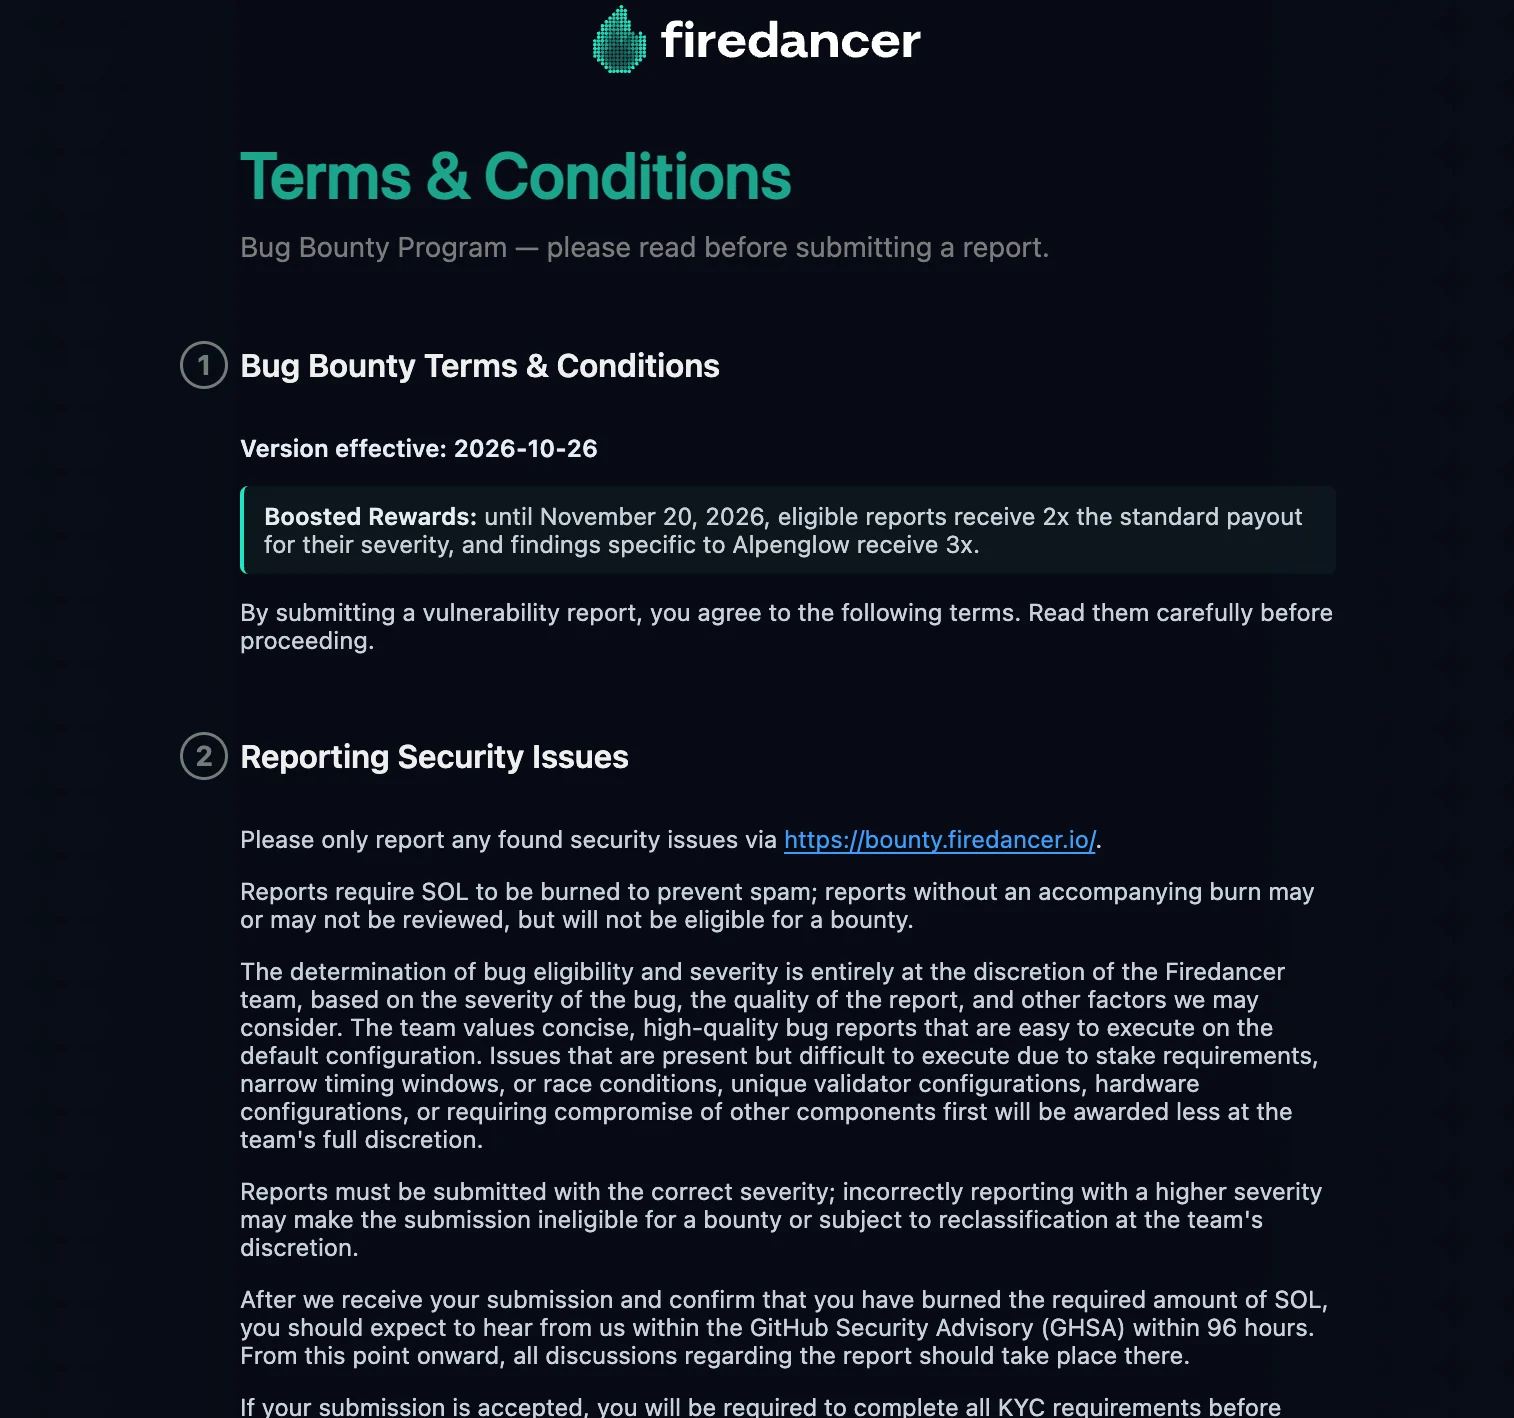
Jump Crypto a introduit une exigence de burn de 1 SOL pour les chercheurs en sécurité soumettant des rapports à Firedancer, son logiciel validateur Solana développé de manière indépendante. Le token, d'une valeur d'environ 100 $, doit être détruit avant qu'un rapport puisse prétendre à une récompense de bug bounty.
Selon les conditions mises à jour le 26 octobre sur le site officiel du programme, les frais ne sont pas remboursables, même lorsqu'un rapport s'avère être un doublon, invalide ou hors du périmètre du programme. Les soumissions déposées sans preuve du burn peuvent toujours faire l'objet d'une révision, mais ne peuvent pas recevoir de récompenses.
Un retard de traitement lié à l'IA à l'origine du changement
La nouvelle règle fait suite à un concours d'audit organisé du 9 avril au 9 mai, conçu pour identifier les vulnérabilités du logiciel validateur. Jump a reçu 809 soumissions de 162 chercheurs, ayant permis d'identifier 127 découvertes de sécurité uniques. Près de la moitié des rapports valides reprenaient des problèmes déjà identifiés par d'autres.
Ishan Bhatt, chercheur chez Jump, a déclaré que des agents d'IA avaient probablement contribué à produire presque chaque soumission. La file de révision a atteint un pic de 299 rapports ouverts, 80 % des doublons arrivant plus de trois jours après le rapport initial. Ce retard illustre le compromis que les outils d'IA font peser sur les équipes de sécurité : les rapports candidats peuvent être générés à grande échelle, mais chacun doit encore être examiné avant le paiement d'une prime. Par ailleurs, des projets d'opérations de validateurs Solana à Hong Kong ont été annoncés ce mois-ci.
Un coût pour les affirmations non testées
Jump indique que l'exigence de burn crée un coût financier pour la soumission d'affirmations non testées. Les frais sont envoyés à une adresse qui ne peut pas dépenser les tokens, ce qui signifie que Jump ne perçoit aucun paiement. Son concours précédent facturait 100 $ par rapport et limitait les soumissions à une par chercheur et par jour.
Les chercheurs doivent expliquer comment reproduire chaque faille, et la nouvelle plateforme de soumission limite les principales sections de rapport à 3 000 caractères. Jump prévoit de contacter les chercheurs éligibles dans les 96 heures suivant la confirmation de la soumission et du burn du token.
Récompenses triplées pour les bugs d'Alpenglow
Firedancer offre actuellement le double de ses montants de prime habituels jusqu'au 20 novembre. Les rapports spécifiques à la mise à niveau Alpenglow de Solana donnent droit à des récompenses triplées, les découvertes critiques pouvant atteindre 300 000 $, Jump déterminant toutefois les paiements finaux.
Ces incitations font suite au lancement du mainnet d'Alpenglow, le nouveau système de vote de Solana, le 21 octobre. La mise à niveau modifie la manière dont les validateurs parviennent à un consensus sur les transactions Solana, et Jump encourage les chercheurs à examiner le nouveau code tant que les paiements majorés restent disponibles — offrant aux chercheurs une fenêtre limitée pour sonder du code mainnet fraîchement lancé dans des conditions avantageuses.
Contexte supplémentaire
Firedancer fonctionne aux côtés d'Agave, un autre client validateur Solana, une combinaison qui signifie que le consensus de Solana ne repose pas sur une seule implémentation de validateur. Jump a indiqué que son logiciel sécurisait environ 15 % du SOL en staking de Solana au 16 octobre. Une violation distincte de portefeuilles de bot de trading Solana signalée le 26 octobre concernait des portefeuilles d'utilisateurs et n'était pas liée à une faille connue de Firedancer.
L'audit avait précédemment révélé une erreur d'ordonnancement des transactions pouvant amener Firedancer à traiter des paiements dans le désordre et à entrer en désaccord avec d'autres validateurs. Jump indique que les nouvelles règles de signalement visent à réduire les délais de révision tout en maintenant l'éligibilité des découvertes de sécurité sérieuses aux récompenses.
Source : CoinCentral

