Le malware iOS FomoPeek visait les utilisateurs crypto, selon les alertes de SlowMist et Binance
Points clés
- •SlowMist a alerté le 19 septembre que les versions 1.1 et 1.2 de l'application iOS FomoPeek contenaient du code malveillant, des utilisateurs touchés signalant des actifs volés et des clés privées exposées.
- •L'application dissimulait un framework d'exploitation du noyau iOS avec huit méthodes d'exploitation couvrant iOS 12.0–18.7 et 26.0–26.1, lui permettant de s'échapper du bac à sable et d'accéder aux données du trousseau ainsi qu'aux fichiers d'autres applications.
- •La version 1.3 de FomoPeek, mise à jour le 17 septembre, n'incluait plus les frameworks d'explo, deux jours avant l'alerte publique de SlowMist.
- •Binance a exhorté les utilisateurs ayant installé l'application à la désinstaller, à mettre à jour iOS et à transférer les actifs de leur portefeuille autogéré vers un nouveau portefeuille sur un appareil n'ayant jamais hébergé FomoPeek, tout en indiquant aucun impact confirmé sur ses utilisateurs.
- •Gate.io et OKX, qui ont toutes deux participé à l'enquête de SlowMist, ont également publié des avertissements, l'incident soulignant le recours croissant aux applications mobiles, y compris de fausses applications sur des boutiques légitimes, pour cibler les utilisateurs crypto.
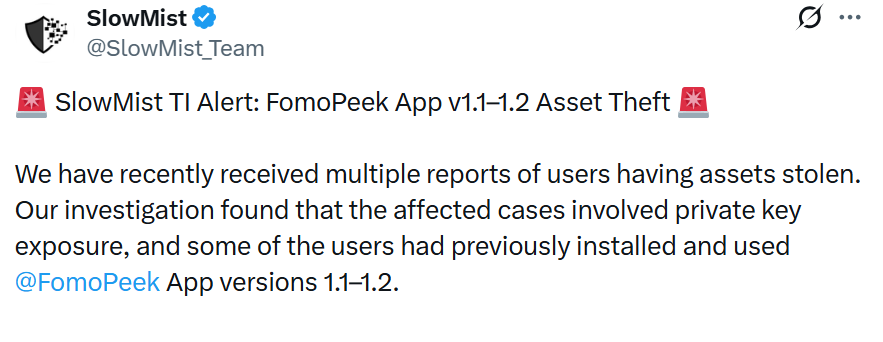
La société de sécurité blockchain SlowMist a identifié un logiciel malveillant intégré à l'application iOS FomoPeek, ciblant les utilisateurs de cryptomonnaies. Dans une alerte publiée sur X le 19 septembre, la société a averti les utilisateurs d'iPhone de ce malware, notant que plusieurs utilisateurs avaient signalé le vol de leurs actifs.
Selon SlowMist, son enquête a révélé que les utilisateurs touchés avaient vu leurs clés privées exposées. La société a également déterminé que certaines victimes avaient installé la version 1.1 ou 1.2 de FomoPeek, une application qui se présente comme un outil en lecture seule pour surveiller les portefeuilles de baleines sur les réseaux Ethereum, Solana et Tron.
Le malware FomoPeek capable de contourner le bac à sable iOS
L'analyse de SlowMist a montré que la version iOS de l'application contenait deux modules sans rapport avec sa fonction déclarée. L'un de ces modules abrite un framework d'exploitation du noyau iOS comprenant huit méthodes distinctes pour exploiter le système d'exploitation. Ce framework affectait les versions d'iOS 12.0–18.7 et 26.0–26.1, en sélectionnant les méthodes d'exploitation selon le modèle d'iPhone et la version d'iOS utilisée.
Les exploits au niveau du noyau sont considérés parmi les formes les plus graves de compromission d'appareil, car le noyau constitue les frontières d'isolation qui séparent les données d'une application de celles d'une autre. Lorsque l'exploitation réussit, l'application s'échappe du bac à sable iOS, ce qui lui permet de déchiffrer les données sensibles du trousseau et d'accéder aux fichiers d'autres applications. Par conséquent, presque toutes les informations sensibles d'un appareil compromis risquent d'être exposées, notamment les identifiants de connexion, les phrases de récupération, l'historique des conversations et les clés privées — ce qui signifie que le matériel de portefeuille stocké dans d'autres applications était à portée, même si FomoPeek se positionnait comme un outil de surveillance plutôt que comme un portefeuille.
Le malware peut également collecter des données, se connecter à des serveurs cachés et recevoir des commandes à distance de la part d'acteurs malveillants. Cependant, le code malveillant semble avoir depuis été supprimé : la version 1.3 de l'application, mise à jour le 17, n'inclut plus les frameworks d'exploitation. Cette suppression a donc précédé de deux jours l'alerte publique de SlowMist du 19 septembre.
Binance exhorte les utilisateurs à déplacer leurs actifs, désinstaller FomoPeek et mettre à jour iOS
Plusieurs plateformes d'échange de cryptomonnaies ont alerté leurs utilisateurs au sujet de l'incident. Binance a demandé aux utilisateurs d'iPhone et d'iPad sous iOS 26.x ou version antérieure ayant installé l'application de la désinstaller et de ne jamais la retélécharger. Dans une publication sur X, la plateforme a également conseillé de mettre à jour iOS vers la dernière version, tout en indiquant n'avoir reçu aucun signalement d'utilisateur Binance affecté.
Pour les utilisateurs du portefeuille autogéré de Binance, la plateforme a recommandé de transférer les actifs vers un nouveau portefeuille sur un appareil sur lequel FomoPeek n'a jamais été installé — une recommandation qui reflète la capacité de l'évasion du bac à sable à atteindre les fichiers d'autres applications sur le même appareil.
D'autres plateformes, dont Gate.io et OKX, qui ont toutes deux assisté SlowMist dans son enquête, ont également publié des avertissements à leurs utilisateurs.
Les appareils mobiles restent une surface d'attaque croissante
L'incident souligne comment les acteurs de la menace continuent de cibler les utilisateurs crypto via les appareils mobiles. Au cours des dernières années, les acteurs malveillants se sont de plus en plus appuyés sur diverses méthodes pour exploiter les smartphones et accéder aux portefeuilles crypto. Fait notable, des applications malveillantes sont parfois apparues sur des canaux de distribution légitimes tels que le Play Store et l'App Store. Plusieurs fausses applications crypto ont ainsi vu le jour sur l'App Store, dont une imitant le portefeuille Wasabi qui a causé la perte de 6 BTC pour un utilisateur en août.
Pour les utilisateurs souhaitant évaluer leur propre exposition, les points de contrôle concrets offerts par les avis sont la version de FomoPeek installée, la version d'iOS de l'appareil et les mises à jour ultérieures des sociétés et plateformes impliquées dans l'enquête.
Cet article est fourni à titre informatif uniquement. Les utilisateurs ayant potentiellement installé le logiciel concerné doivent suivre les recommandations des fournisseurs de sécurité officiels et des plateformes de portefeuille.
Source : The Market Periodical

