EIP-7702 permet aux comptes Ethereum d'acquérir de nouvelles fonctions tout en conservant la même adresse
Points clés
- •La mise à niveau Pectra d'Ethereum a introduit EIP-7702 en mai 2025, permettant aux comptes contrôlés par une clé privée d'exécuter du code de contrat intelligent sans migrer vers une nouvelle adresse.
- •La délégation exige une autorisation signée avec la clé privée d'origine du compte et reste active jusqu'à son remplacement ou sa révocation.
- •Un compte ne peut détenir qu'une seule cible de délégation à la fois, et une délégation ultérieure remplace toute délégation antérieure, quel que soit le portefeuille utilisé.
- •Les logiciels de portefeuille et les normes telles qu'ERC-5792 déterminent comment les fonctions déléguées parviennent aux utilisateurs, MetaMask utilisant une étape de mise à jour distincte et Ambire déclenchant la délégation via l'activité du compte.
- •La clé privée d'origine conserve l'autorité ultime sur le compte, y compris le pouvoir d'autoriser une délégation de remplacement ou de la supprimer entièrement.
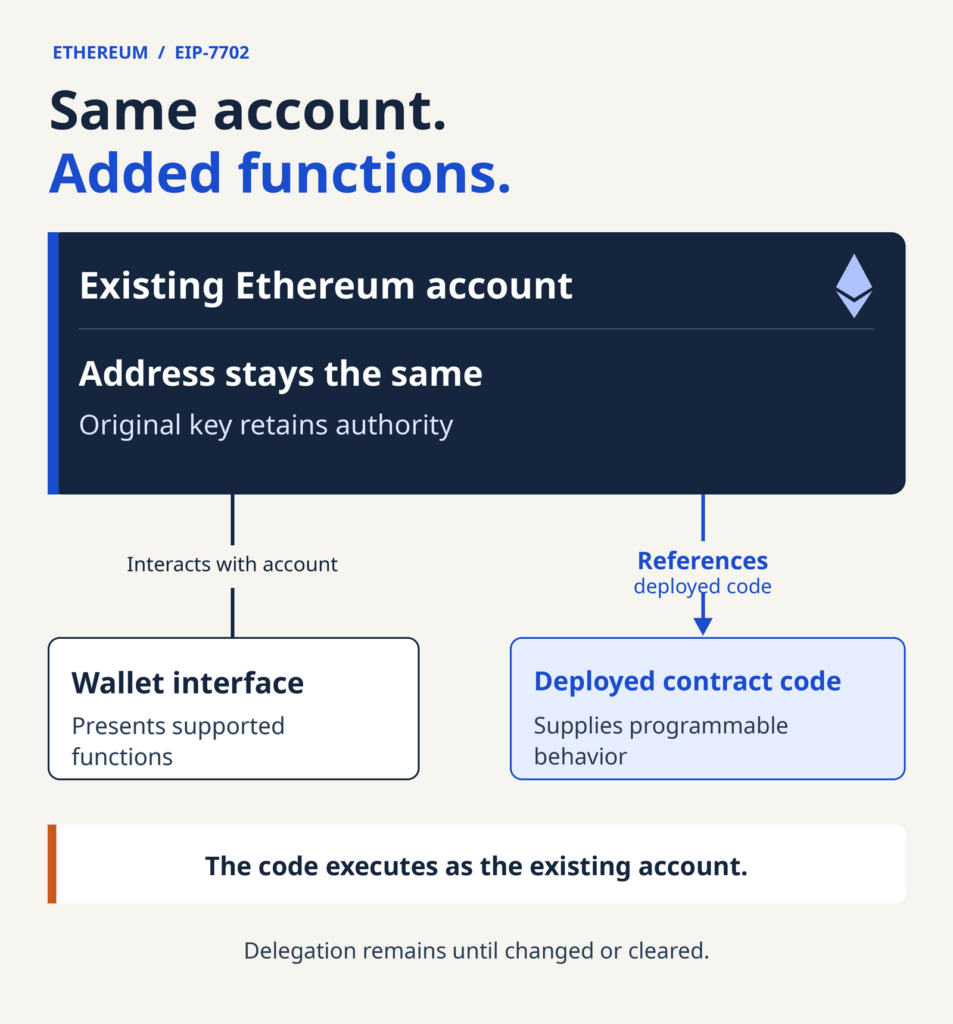
La mise à niveau Pectra d'Ethereum, activée le 7 mai 2025, a modifié ce qu'un compte existant peut faire sans exiger de migration vers une nouvelle adresse. L'un de ses composants, EIP-7702, permet à un compte classique contrôlé par une clé privée d'utiliser du code de contrat intelligent. Des fonctionnalités telles que le regroupement de plusieurs opérations en un seul lot peuvent donc être proposées par l'intermédiaire d'un compte déjà existant, ce qui signifie que l'adresse reste familière tandis que le compte acquiert un comportement programmable.
Cette distinction est exposée dans l'explication de mai 2026 de la Fondation Ethereum sur la manière dont EIP-7702 modifie le modèle de compte. Elle décrit un mécanisme permettant de connecter un compte à du code déployé tout en préservant à la fois son adresse et l'autorité de sa clé d'origine. Comprendre ce mécanisme suppose de séparer le compte enregistré sur Ethereum du logiciel de portefeuille utilisé pour interagir avec lui. Une mise à niveau du réseau établit ce que le protocole autorise, tandis que le logiciel détermine comment cette capacité parvient aux utilisateurs.
L'adresse est distincte de l'interface du portefeuille
Une adresse Ethereum identifie un compte, tandis qu'un portefeuille fournit l'interface d'interaction avec celui-ci. Les mises à niveau de comptes actuellement évoquées dans la couverture médiatique de la blockchain peuvent ajouter des fonctions à une adresse déjà utilisée. Le portefeuille présente les commandes de ces fonctions, tandis que la configuration du compte détermine le code qu'il exécute. Une mise à jour d'interface et une modification des capacités d'exécution d'un compte sont deux évolutions distinctes, même lorsqu'elles arrivent dans le cadre d'une même version. En pratique, cela signifie qu'un portefeuille peut sembler nouveau alors que le compte se comporte exactement comme auparavant, et qu'un compte peut acquérir un nouveau comportement alors que l'interface du portefeuille reste inchangée.
Ethereum a longtemps distingué les comptes détenus par des clés privées (externally owned accounts) des comptes de contrat, qui exécutent du code déployé. EIP-7702 permet à un compte existant contrôlé par une clé d'utiliser la logique d'un contrat sans être remplacé par un compte de contrat distinct. L'interface par laquelle le propriétaire accède à ces fonctions demeure un logiciel différent.
Une page de compte peut afficher à la fois l'adresse du compte et l'adresse d'implémentation. Le guide de juin 2025 d'Etherscan sur les comptes EIP-7702 décrit un champ d'adresse déléguée figurant aux côtés des détails du compte. L'adresse du compte identifie le compte de l'utilisateur, tandis que ce champ identifie son implémentation de code. L'affichage des deux adresses enregistre une relation entre elles ; cela ne signifie pas que le propriétaire a migré d'un compte vers un autre. Ce champ permet également aux observateurs de voir directement sur un explorateur quelle implémentation un compte utilise actuellement.
Le code délégué fournit les fonctions du compte
Pour un compte détenu par une clé privée (EOA), la délégation commence par une autorisation signée avec sa clé privée. Cette autorisation spécifie une cible de délégation : l'adresse du code déjà déployé sur Ethereum. Le réseau enregistre ensuite un pointeur vers ce code dans le compte existant. Lorsque le code s'exécute via cette délégation, il opère en tant que ce compte. Son adresse de déploiement identifie l'implémentation, tandis que l'utilisateur conserve l'adresse du compte par laquelle les fonctions opèrent.
La délégation reste active jusqu'à ce qu'elle soit modifiée ou révoquée. Ce n'est pas un paramètre temporaire qui disparaît une fois la transaction l'ayant établie terminée. Cette persistance fait de la délégation un élément de la configuration continue du compte, distinct des opérations individuelles effectuées ultérieurement par son intermédiaire. Quiconque examine un compte peut donc considérer sa délégation comme un attribut permanent à vérifier, plutôt que comme le détail d'une transaction passée.
Le regroupement illustre ce qu'apporte un comportement programmable. Plusieurs opérations peuvent être organisées pour s'exécuter au sein d'une même transaction, l'implémentation déléguée fournissant la logique. Dans un lot atomique, toutes les opérations réussissent ou aucune ne réussit. Le mécanisme de délégation du réseau et la fonction de regroupement du code remplissent des rôles différents : le premier détermine le code exécuté, la seconde définit le comportement pris en charge.
Le même guide d'Etherscan documente l'implémentation de regroupement d'Ambire et explique que ses actions groupées apparaissent sous un seul hachage de transaction dans l'explorateur de blocs. Les actions individuelles restent visibles dans cet enregistrement. Une seule transaction peut donc contenir plusieurs opérations, ce qui signifie que compter les transactions et compter les actions décrivent des réalités différentes. Le regroupement modifie la manière dont le travail est organisé sans exiger une nouvelle adresse de compte, et une séquence en plusieurs étapes peut être enregistrée une seule fois tandis que chaque action sous-jacente reste vérifiable individuellement.
Un compte ne peut détenir qu'une seule cible de délégation à la fois. Une délégation ultérieure remplace la précédente, y compris lorsque la même adresse est utilisée sur plusieurs portefeuilles compatibles. Ouvrir le compte via un autre portefeuille ne confère pas à cette application un emplacement de délégation indépendant. Quel que soit le portefeuille utilisé, les fonctions disponibles à l'adresse sont celles de l'unique implémentation vers laquelle il pointe actuellement.
Le logiciel du portefeuille détermine les fonctions disponibles
Le support du protocole ne spécifie pas un produit de portefeuille complet. Les développeurs fournissent l'implémentation déléguée, connectent les fonctions prises en charge à l'interface et déterminent comment les applications les demandent. La même norme sous-jacente peut donc prendre en charge des expériences différentes sans modifier le modèle de compte de base.
Le guide de la Fondation identifie ERC-5792 comme une interface permettant aux applications de demander un lot d'appels à un portefeuille. Les appels sont des demandes d'exécution de code. Le portefeuille décide quel système de compte traite la demande, ce qui peut inclure EIP-7702. Une application peut donc demander une fonction sans prescrire comment le portefeuille l'implémente.
EIP-7702 crée un espace pour des fonctions de compte programmables, mais le code particulier et le logiciel environnant déterminent quelles fonctions sont réellement disponibles. Les options de récupération, les méthodes d'authentification alternatives et les autres fonctionnalités de compte nécessitent chacune leur propre implémentation. Elles n'apparaissent pas automatiquement simplement parce que le réseau reconnaît la délégation. Vérifier vers quelle implémentation un portefeuille délègue constitue donc le moyen pratique de savoir ce qu'un compte mis à niveau peut faire ou non.
Dans sa description de juin 2025, Etherscan a relevé une étape distincte de mise à jour du compte dans MetaMask et une délégation automatique déclenchée par l'activité dans Ambire. Les deux utilisaient EIP-7702, mais leurs flux d'activation différaient. La différence résidait dans la manière dont le logiciel organisait l'accès à la capacité, sans modifier l'exigence sous-jacente d'une autorisation de compte.
La clé d'origine conserve le contrôle
La clé privée d'origine conserve l'autorité ultime sur l'EOA, y compris la capacité d'autoriser une délégation de remplacement ou de la supprimer. Le code délégué peut toujours définir comment ses opérations prises en charge sont autorisées. Une méthode d'authentification supplémentaire appartient à cette implémentation ; elle n'efface pas la clé d'origine et ne rend pas son contrôle sans importance. La détention de cette clé continue donc de déterminer qui contrôle en dernier ressort le compte, indépendamment des fonctionnalités offertes par le code délégué.
Le pouvoir de modifier la délégation est distinct des règles régissant les opérations individuelles. Un portefeuille peut exposer une nouvelle manière d'autoriser une action tandis que la clé d'origine contrôle toujours l'implémentation que le compte utilise. L'expérience visible peut changer considérablement sans que le propriétaire ait à établir une autre adresse.
Source : The Market Periodical

