Les piratages crypto ont causé 1,32 milliard de dollars de pertes au premier semestre 2026
Points clés
- •Les protocoles crypto ont perdu 1,32 milliard de dollars au premier semestre 2026 dans des centaines de piratages publiquement divulgués.
- •Les défaillances de contrôle d’accès ont alimenté nombre des plus lourdes pertes, dont 292 millions de dollars chez Kelp DAO et 280 millions de dollars chez Drift Protocol.
- •Les attaques de phishing et d’ingénierie sociale ont représenté 282 millions de dollars de pertes durant la période.
- •TRM Labs a indiqué que la perte moyenne par piratage était d’environ 220 000 dollars, soit le niveau le plus bas pour toute période antérieure de six mois.
- •Les experts du secteur divergent sur la question de savoir si l’intelligence artificielle accélérera les attaques crypto ou poussera les grands protocoles à améliorer leurs défenses.
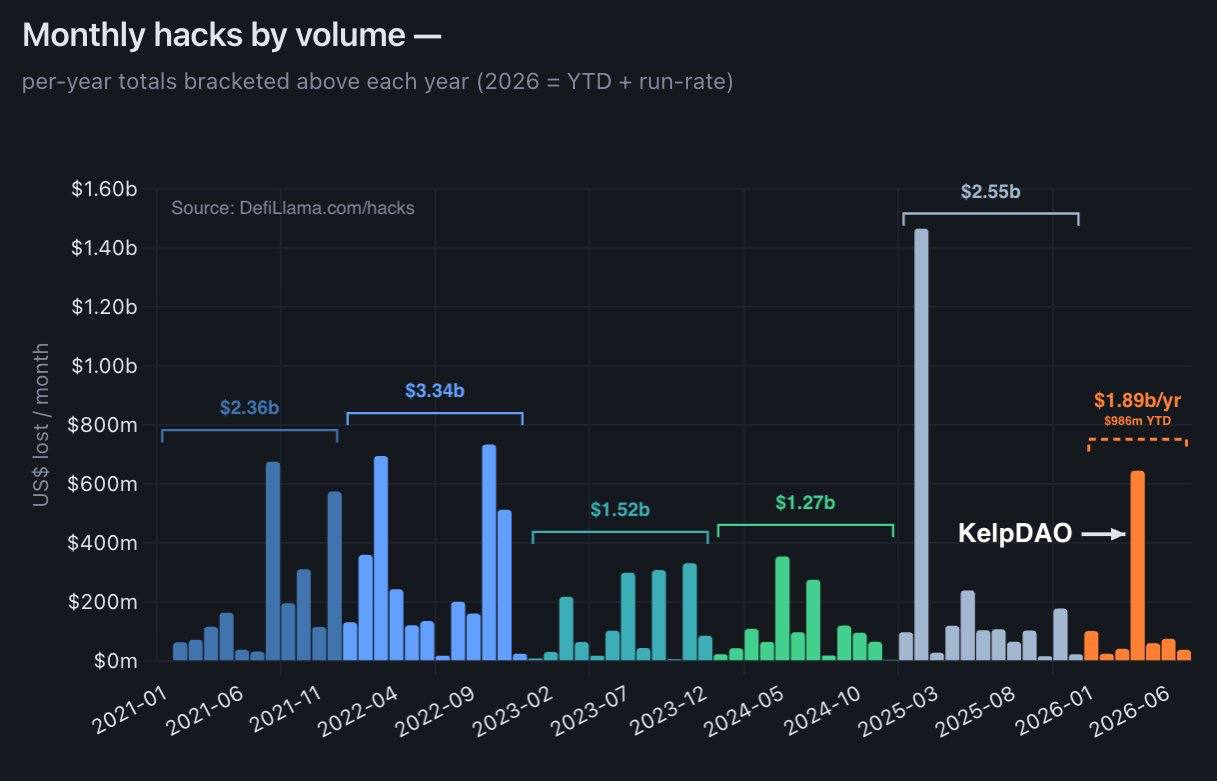
Les protocoles crypto ont perdu 1,32 milliard de dollars au premier semestre 2026 dans des centaines de piratages publiquement divulgués, les plus lourdes pertes étant liées à des défaillances de contrôle d’accès, à des attaques de phishing et d’ingénierie sociale, ainsi qu’à des exploits liés aux oracles.
Les données sources de The Market Periodical ont cité 224 piratages crypto dans leurs points clés, tandis que le corps de l’article faisait état de 1,32 milliard de dollars de pertes sur 244 piratages publiquement divulgués durant la période. Onchain Lens a partagé des données connexes sur X, indiquant que la plupart des pertes provenaient d’un petit nombre d’incidents : https://x.com/onchainlens/status/2080920931623682522?s=46.
Le total du premier semestre montre que les piratages restent un risque majeur pour les protocoles crypto, même si les pertes ont été inférieures à celles de l’année précédente. À lui seul, le piratage de Bybit en février 2025 avait entraîné 1,4 milliard de dollars de pertes. La concentration des pertes dans quelques grands incidents souligne également à quel point les accès privilégiés, les contrôles de gouvernance et les infrastructures inter-chaînes peuvent créer des points de défaillance à fort impact lorsqu’ils sont compromis.
Les défaillances de contrôle d’accès et le phishing ont dominé les pertes majeures
Selon Onchain Lens, la plupart des attaques ayant entraîné les pertes les plus élevées au premier semestre 2026 découlaient de défaillances de contrôle d’accès. Ces incidents incluaient des cas dans lesquels les attaquants ont compromis des autorisations ou obtenu un accès privilégié à des protocoles.
Les deux plus grands incidents de la période ont eu lieu en avril et impliquaient des défaillances de contrôle d’accès. Kelp DAO et Drift Protocol ont été piratés pour 292 millions et 280 millions de dollars, respectivement.
Dans l’attaque contre Kelp DAO, les pirates ont compromis des nœuds RPC hors chaîne afin d’exploiter la configuration du vérificateur LayerZero et de le tromper pour qu’il libère de l’ETH. L’incident visant Drift Protocol a impliqué de l’ingénierie sociale pour accéder au Security Council du protocole et pré-signer des transactions.
D’autres grands piratages crypto ont impliqué différentes méthodes utilisées par les attaquants pour compromettre les accès et voler des fonds. BonkDAO a perdu 21 millions de dollars de sa trésorerie à la suite d’un exploit de gouvernance.
Les attaques de phishing et d’ingénierie sociale ont représenté 282 millions de dollars de pertes. Les problèmes d’oracles constituaient le troisième grand vecteur d’attaque, Bonzo Finance, Ostium et le protocole Blend ayant chacun perdu des millions de dollars via des exploits d’oracles. Les attaques d’oracles sont particulièrement importantes pour la DeFi, car les protocoles utilisent souvent des flux de prix externes ou des données de marché pour déterminer la valeur des garanties, les liquidations et les résultats de règlement.
Les attaques de moindre ampleur ont augmenté alors que les risques liés à l’IA attiraient l’attention
Une tendance notable au premier semestre 2026 a été la prévalence des attaques de moindre ampleur. La société de sécurité blockchain TRM Labs a indiqué dans son rapport H1 2026 que la période avait vu davantage de piratages crypto, tandis que la perte moyenne par piratage s’élevait à environ 220 000 dollars. Ce chiffre était inférieur à celui de toute période précédente de six mois.
La plupart des piratages étaient des exploits de contrats intelligents ciblant des protocoles DeFi, des projets de tokens et des plateformes d’échange décentralisées. Ces données indiquent un environnement de sécurité dans lequel les grands incidents très médiatisés restent importants, mais où les attaques routinières contre de plus petits projets représentent également une part croissante de l’activité d’exploitation divulguée.
Certains experts, dont le fondateur d’OpenZeppelin Manuel Aráoz, ont déclaré que les progrès de l’intelligence artificielle pourraient affecter l’ensemble de la DeFi. Aráoz a abordé le sujet sur X : https://x.com/maraoz/status/2059413451265441990?s=20.
Quelques mois plus tôt, un système d’IA avait découvert une vulnérabilité qui aurait permis de créer un nombre illimité de tokens ZEC sur le réseau Zcash. Anthropic a également publié un rapport en décembre 2025 montrant que son agent d’IA avait réussi à exploiter 63 % des 405 contrats intelligents qui avaient été compromis entre 2020 et 2025.
Cependant, tout le monde ne partage pas l’avis selon lequel l’IA accélérera les attaques crypto. Haseeb Qureshi, managing partner de DragonFly, a déclaré que cette inquiétude relevait surtout d’une fausse alerte, car les grands protocoles crypto renforceront également leurs défenses. Qureshi a commenté la question sur X : https://x.com/hosseeb/status/2076682247168827849?s=20.
Qureshi a noté que, si le nombre de piratages a augmenté, la taille des attaques a diminué. Selon lui, cela suggère que les attaquants se concentrent sur de plus petits protocoles et projets qui n’ont pas amélioré leur code face aux menaces liées à l’IA.

