Environ 40 % des sorties de la vague 2 de Coldcard étaient des sauvetages whitehat, selon Galaxy
Points clés
- •La surveillance blockchain de Galaxy Digital indique qu'environ 40 % de la deuxième vague d'attaques de l'exploitation Coldcard était une activité whitehat plutôt qu'un vol criminel.
- •Une transaction confirmée au bloc 967 948 a déplacé 52,37 BTC, soit environ 2,8 % des fonds exploités suivis, depuis la vague 2 et trois groupes d'attaquants désignés Footprint AA, AU et AX vers une adresse de recovery trust portant le message OP_RETURN « claim:cryptorecoverytrust dot com. »
- •Ce même effort de récupération comprenait un transfert connexe le 21 septembre de 40,71 BTC, d'une valeur d'environ 3,31 millions de dollars, impliquant 11 adresses, 20 entrées et 480 sorties.
- •L'exploitation Coldcard a débuté le 30 juillet et aurait drainé entre 100 et 130 millions de dollars, avec un décompte antérieur d'environ 1 816 BTC pris sur plus de 5 200 adresses.
- •La vulnérabilité remonte à une modification du firmware en mars 2021 qui a fait reposer certaines graines Coldcard sur une source logicielle de nombres aléatoires, et bien que Coinkite ait corrigé le firmware, les pièces sous d'anciennes graines restent à risque jusqu'à leur déplacement vers des graines nouvellement générées.
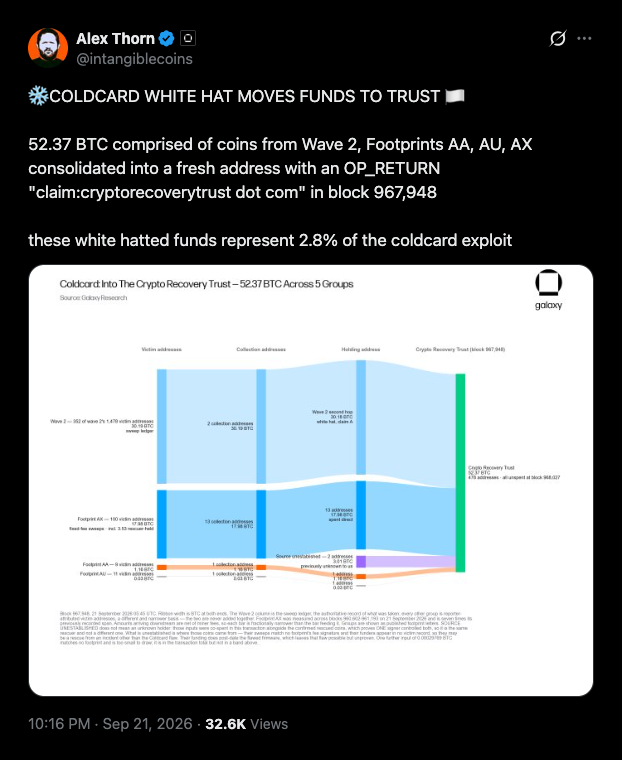
Alex Thorn, responsable de la recherche chez Galaxy Digital, indique que la deuxième vague d'attaques liée à l'exploitation du portefeuille Coldcard était composée d'environ 40 % d'activité whitehat, d'après la surveillance blockchain de la société. Ce chiffre constitue une utile correction des totaux de pertes annoncés dans les titres, car les pièces quittant les portefeuilles compromis ne sont pas toutes aux mains de criminels. Dans un poste sur X, Thorn a suivi 52,37 BTC envoyés vers une adresse associée à un nouveau recovery trust.
52,37 BTC ont atterri dans une nouvelle adresse au bloc 967 948
Selon Thorn, les 52,37 BTC provenaient de pièces volées lors de la vague 2 et de trois groupes d'attaquants que Galaxy a désignés Footprint AA, AU et AX. Le regroupement d'adresses selon un comportement commun est une technique standard de traçage on-chain, permettant aux chercheurs d'attribuer des flux de fonds à un même acteur même lorsqu'ils se répartissent sur de nombreuses adresses. Les fonds ont rejoint une nouvelle adresse confirmée au bloc 967 948.
La transaction comportait une note OP_RETURN — un court message intégré dans une transaction Bitcoin — qui indiquait "claim:cryptorecoverytrust dot com." Thorn a estimé ce butin à 2,8 % des fonds exploités suivis. La même transaction a également envoyé 3,0134 BTC supplémentaires, sans historique de suivi antérieur, vers la même adresse de récupération. Thorn a déclaré qu'il s'agissait probablement d'autres fonds Coldcard récupérés par des whitehats, bien qu'il ait marqué ce lien comme non confirmé.
Dans le cadre de sa surveillance blockchain, Galaxy Research a également détecté un transfert connexe de 40,71 BTC, d'une valeur d'environ 3,31 millions de dollars, le 21 septembre. Cette transaction impliquait 11 adresses, 20 entrées et 480 sorties, et comportait le même message de recovery trust.
Les pertes ont culminé près de 130 millions de dollars suite à une faille logicielle de mars 2021
Les whitehats sont des chercheurs en sécurité qui emploient les techniques des attaquants pour saisir les pièces exposées avant les criminels. Une partie des sorties des portefeuilles des victimes constituaient donc des sauvetages, les pièces étant mises de côté jusqu'à ce que leurs propriétaires se manifestent Les victimes peuvent rechercher leurs adresses de portefeuille sur cryptorecoverytrust.com pour vérifier si leurs fonds ont été mis en sécurité. La plupart des bitcoins volés restent dormants dans les portefeuilles des attaquants. La question ouverte est de savoir combien de propriétaires se manifesteront pour réclamer les pièces mises de côté — l'étape qui transforme les sauvetages en récupérations réelles et précise le véritable bilan des pertes.
L'exploitation de Coldcard a débuté le 30 juillet et s'est déroulée en plusieurs lots au cours des jours suivants. Les estimations des dommages vont de plus de 100 millions de dollars à environ 130 millions de dollars au maximum. Un précédent rapport de Cryptopolitan comptait environ 1 816 BTC drainés depuis plus de 5 200 adresses, d'une valeur comprise entre 114 et 116 millions de dollars à l'époque.
La faille remonte à une modification du firmware en mars 2021. Certaines graines générées par le firmware Coldcard utilisaient une source logicielle de nombres aléatoires au lieu du générateur matériel de l'appareil, et les attaquants ont reconstruit ces graines hors ligne pour vider les portefeuilles. Coinkite, le fabricant du portefeuille matériel Coldcard, a depuis corrigé son firmware, mais l'exposition suit la graine plutôt que l'appareil : les pièces déjà exposées sous d'anciennes graines restent à risque jusqu'à ce que leurs propriétaires les déplacent vers des graines nouvellement générées, ce qui maintient la pertinence des sauvetages whitehat et du processus de réclamation du recovery trust même avec un firmware corrigé en circulation.

