BlueNoroff, lié à la Corée du Nord, utilise de faux appels Zoom et Teams pour cibler des portefeuilles crypto
Points clés
- •JUMPSEC a récupéré du code source exposé montrant que les fausses pages de réunion de BlueNoroff analysent les navigateurs à la recherche de portefeuilles de cryptomonnaies avant la livraison de malwares.
- •Le kit de phishing vérifie les connexions de portefeuilles Ethereum, les portefeuilles non-EVM, notamment les outils Solana, ainsi que les extensions de portefeuille de navigateur connues comme MetaMask.
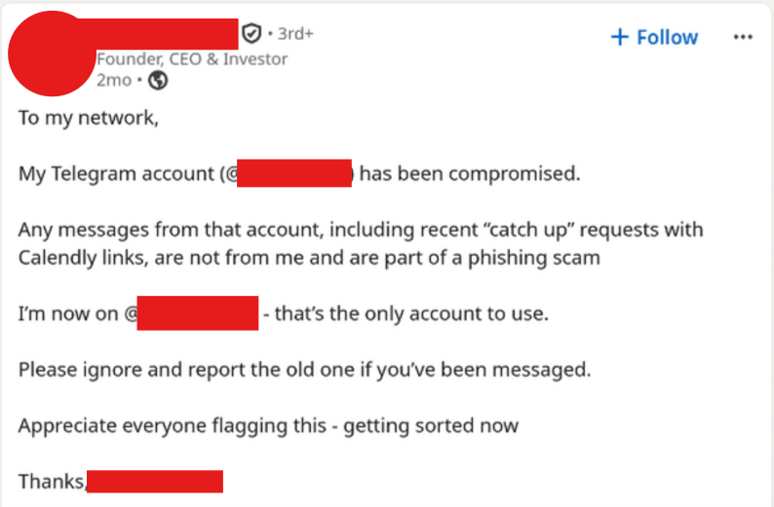
- •Les attaquants utilisent des comptes Telegram détournés et de fausses invitations Calendly pour diriger les cibles vers de fausses pages de réunion Zoom ou Microsoft Teams.
- •Les charges utiles Windows collectent des données système et de navigateur, tandis que les charges utiles macOS utilisent de faux installateurs et volent les clés principales Chrome depuis le trousseau Apple.
- •Arctic Wolf a identifié plus de 100 victimes dans plus de 20 pays, dont environ 80% travaillaient dans la crypto ou la finance blockchain.
Le groupe de pirates nord-coréen BlueNoroff analyse les portefeuilles de cryptomonnaies avant de décider quelles victimes compromettre, en utilisant de faux appels Zoom et Microsoft Teams pour livrer des malwares à des personnes détenant des clés privées.
La société britannique de sécurité JUMPSEC a publié cette semaine une analyse du code source de l’opération, montrant comment le kit de phishing du groupe identifie les portefeuilles crypto, transmet les résultats à un panneau opérateur et utilise des invites d’ingénierie sociale pour pousser des malwares vers des cibles sélectionnées. L’analyse de JUMPSEC est disponible à l’adresse
Cette campagne est importante parce que les portefeuilles de navigateur et les comptes de messagerie se trouvent souvent à proximité des pouvoirs de signature dans les entreprises crypto. Si un attaquant peut confirmer qu’une cible possède des extensions de portefeuille ou des connexions de portefeuille actives avant de livrer un malware, l’opération peut réserver des charges utiles plus intrusives aux personnes les plus susceptibles de détenir des accès de valeur.
BlueNoroff analyse les portefeuilles avant de sélectionner ses cibles
JUMPSEC a indiqué avoir pu récupérer le véritable code source du kit après que les opérateurs ont laissé des source maps JavaScript exposées sur une infrastructure en production. Les fichiers détaillaient un flux de travail qui commence à analyser le navigateur d’une cible dès que la personne arrive sur la fausse page de réunion.
Selon JUMPSEC, le kit recherche des connexions de portefeuilles Ethereum en utilisant la norme EIP-6963 ainsi que des techniques plus anciennes basées sur le navigateur. Il sonde également des portefeuilles non-EVM, notamment des outils Solana. Les résultats sont envoyés directement à un tableau de bord opérateur, sans invite ni avertissement pour la personne participant à l’appel.
Sur les machines Windows, le malware contient une liste d’identifiants d’extensions de navigateur pour Chrome, Edge, Brave, Opera, Vivaldi et Firefox. Les attaquants utilisent ces identifiants pour vérifier la présence d’extensions de portefeuille connues, comme MetaMask.
Ce processus permet aux opérateurs d’examiner les portefeuilles détectés, de décider quelles cibles justifient une compromission complète, puis d’envoyer des charges utiles uniquement à ces victimes. Le leurre repose fortement sur la confiance entre contacts crypto, transformant des invitations à des réunions ordinaires et des comptes de messagerie familiers en éléments de la chaîne de compromission.
Les attaquants prennent d’abord le contrôle du compte Telegram d’un contact crypto, puis envoient une invitation Calendly convaincante vers un faux domaine de réunion. Chaque compte détourné donne aux opérateurs accès à une plus grande partie du réseau crypto de ce contact, créant ainsi le groupe suivant de cibles.
Lorsque le faux appel vidéo commence, la page demande à la victime de saisir un nom et d’autoriser l’accès à la webcam. Le flux de la caméra est ensuite envoyé silencieusement au panneau de l’attaquant en arrière-plan.
La victime voit un écran indiquant que l’appel est “waiting for other participants.” L’opérateur lance ensuite une vidéo préenregistrée et dit à la victime : “Your mic isn’t working.” Un faux message “Zoom SDK Update” apparaît ensuite.
JUMPSEC a indiqué que le visage affiché pendant l’appel n’est pas réel. Les attaquants assemblent des portraits générés par IA avec des mouvements corporels capturés lors de réunions précédentes.
La fausse page de réunion Microsoft Teams comprend des réactions emoji, des paramètres d’appareil, des effets d’arrière-plan et des fonctions d’analyse de portefeuilles. JUMPSEC a également trouvé un clone inachevé de Google Meet dans le code exposé.
Des charges utiles distinctes ciblent différents systèmes d’exploitation
Sur Windows, la commande ClickFix copiée lance un petit chargeur PowerShell qui télécharge un VBScript. Le script ajoute ensuite une exclusion Microsoft Defender et redémarre Defender afin que la modification reste en place.
La charge utile Windows collecte des informations système, recherche des extensions de portefeuille dans les navigateurs et cherche des fichiers Telegram Web. Elle peut également recevoir des charges utiles de stade ultérieur, bien que les chercheurs n’aient pas pu récupérer entièrement ces composants.
Sur macOS, les attaquants déposent un faux installateur Zoom ou Teams pendant qu’un voleur d’informations s’exécute silencieusement en arrière-plan. Ce stealer collecte des données système et les clés principales Chrome depuis le trousseau Apple, puis envoie les informations via Telegram.
Les chercheurs en sécurité ont identifié quatre versions macOS datées du 22 avril au 15 juillet. Arctic Wolf et JUMPSEC ont trouvé cinq versions du kit de phishing livrées entre le 31 mai et le 14 juillet, avec une compromission complète en moins de cinq minutes.
Les recherches d’Arctic Wolf ont identifié plus de 100 victimes dans plus de 20 pays, dont 41% aux États-Unis. En avril, Arctic Wolf a recensé plus de 80 domaines de réunion typosquattés enregistrés depuis fin 2025.
Environ 80% des cibles travaillaient dans la crypto ou la finance blockchain, et 45% étaient fondateurs ou PDG. Le calendrier des attaques correspondait également aux heures de bureau en Corée du Nord.
Le code exposé et les données de domaines donnent aux défenseurs des indicateurs concrets à surveiller, notamment de fausses infrastructures de réunion, des comportements inattendus d’énumération de portefeuilles dans les navigateurs et des pages de réunion demandant des mises à jour en dehors des canaux officiels de Zoom ou Microsoft Teams.
BlueNoroff est un sous-groupe du Lazarus Group. Cryptopolitan avait précédemment rapporté que Lazarus ciblait des banques et des entreprises crypto avec un cheval de Troie RemotePE sans fichier, en utilisant des leurres similaires via Telegram et de faux planificateurs à l’adresse https://www.cryptopolitan.com/north-korea-lazarus-target-crypto-banks/.

