Richard Teng de Binance affirme que l'attaque a dépassé les permissions d'un seul ingénieur
Points clés
- •Richard Teng de Binance a déclaré le 30 octobre 2026 que l'attaque signalée a dépassé les permissions dont dispose un seul ingénieur.
- •Teng a rejeté les caractérisations de l'incident comme une simple action en un clic, qualifiant ces étiquettes d'inexactes.
- •La clarification ne confirme pas si plusieurs comptes d'employés ont été compromis et n'établit pas exactement comment les attaquants ont opéré.
- •La déclaration ne précise pas l'impact financier de l'attaque et ne confirme pas que les fonds des clients ont été affectés.
- •Un rapport d'incident détaillé de Binance pourrait clarifier les points d'entrée de l'attaque, les systèmes affectés et les mesures de remédiation.
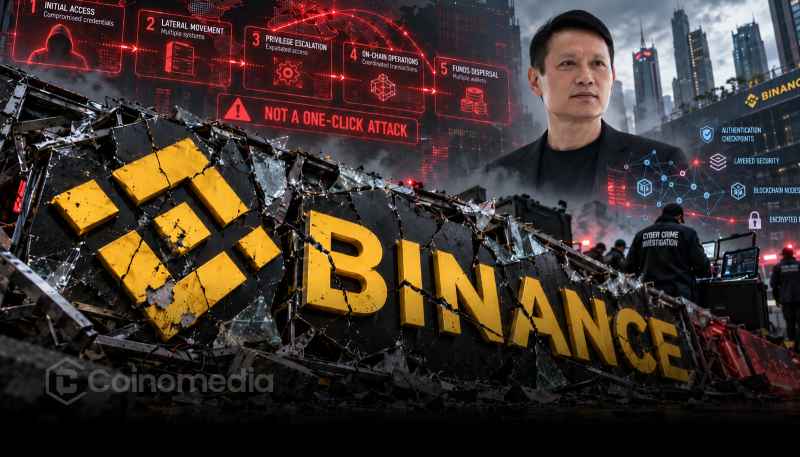
Richard Teng de Binance a précisé que l'attaque récemment signalée a dépassé les permissions dont dispose un seul ingénieur, rejetant les caractérisations de l'incident comme une simple action « en un clic ».
Ses propos remettent en question l'idée qu'un seul employé aurait pu déclencher tout l'incident par une seule action autorisée, et soulèvent de nouvelles interrogations sur la complexité de l'attaque — même si ses détails techniques complets restent flous. Dans un secteur où les plateformes centralisées détiennent la garde des actifs et des données de compte des clients, la portée précise d'un incident de sécurité figure souvent parmi les éléments les plus scrutés, ce qui explique pourquoi les clarifications des dirigeants attirent une attention considérable.
La clarification remet en cause les affirmations d'une action « en un clic »
Dans des remarques diffusées le 30 octobre 2026, Teng s'est exprimé sur les affirmations entourant l'incident, expliquant qu'il était plus complexe que ne le suggéraient certaines descriptions. Selon Teng, l'attaque a dépassé les permissions dont dispose un seul ingénieur et ne peut être décrite avec précision comme une action en un clic.
Des étiquettes simplifiées comme « un clic » circulent souvent pendant qu'un incident est encore en cours, c'est pourquoi les déclarations de la direction d'une entreprise sont généralement considérées comme le point de référence de ce qui a réellement été confirmé. La clarification suggère que la compréhension de l'événement nécessite un examen plus attentif des permissions, des systèmes et des actions impliqués. Cependant, la déclaration n'identifie pas la séquence complète de l'attaque et n'établit pas exactement comment les attaquants ont opéré. Elle ne confirme pas non plus si plusieurs comptes d'employés ont été compromis.
Ces distinctions sont importantes : une attaque qui dépasse les permissions d'un seul ingénieur ne prouve pas nécessairement que plusieurs ingénieurs y ont participé. Pour l'instant, l'explication de Teng apporte un contexte supplémentaire sans résoudre toutes les questions concernant l'incident.
UPDATE : Richard Teng de Binance précise que l'attaque a dépassé les permissions d'un seul ingénieur et n'était pas une action « en un clic ». pic.twitter.com/eBfmesTVQD — Cointelegraph (@Cointelegraph) 30 octobre 2026
Pourquoi cette distinction est importante
La clarification met en lumière un aspect important de la cybersécurité : la différence entre les permissions autorisées d'un employé et les capacités réelles d'un attaquant. Les grandes plateformes de crypto-monnaies utilisent généralement des contrôles d'accès pour limiter ce que chaque employé peut faire au sein des systèmes sensibles. Ces contrôles sont conçus pour réduire les dommages potentiels causés par des identifiants compromis ou des activités non autorisées, et les systèmes d'accès basés sur les permissions de ce type constituent une caractéristique standard de la sécurité d'entreprise bien au-delà du secteur des crypto-monnaies.
Les attaquants peuvent toutefois tenter d'exploiter des faiblesses à travers plusieurs systèmes, comptes ou processus de sécurité. Un incident qui dépasse les permissions d'une seule personne pourrait donc impliquer une séquence plus compliquée qu'une simple action sur un compte.
Cela dit, les seuls commentaires de Teng n'établissent pas quels contrôles de sécurité ont été impliqués ni si un système particulier a échoué. La distinction importe pour les utilisateurs qui tentent de comprendre les risques associés aux plateformes de crypto-monnaies centralisées. Réduire un incident à une explication en un clic peut omettre des détails techniques importants, et un reporting précis exige de séparer les déclarations confirmées des hypothèses sur la manière dont l'attaque s'est produite.
Quelles suites pour la sécurité de Binance ?
À la suite de la clarification de Teng, l'attention pourrait se porter sur la question de savoir si Binance publiera des informations techniques supplémentaires. Un rapport d'incident détaillé pourrait aider à clarifier comment l'attaque s'est développée, quelles permissions ont été impliquées et quelles mesures de protection ont été activées. De telles informations aideraient également les utilisateurs à distinguer un événement de sécurité isolé d'une préoccupation opérationnelle plus large. Les divulgations post-incident des plateformes d'échange décrivent généralement les points d'entrée, les systèmes affectés et les mesures de remédiation ; la profondeur de toute future déclaration de Binance déterminera donc le degré d'exhaustivité du tableau public.
Pour les plateformes d'échange de crypto-monnaies, une communication transparente est importante car les clients comptent sur ces plateformes pour protéger leurs actifs numériques et leurs informations de compte sensibles. La déclaration disponible ne précise pas l'impact financier de l'attaque et ne confirme pas que les fonds des clients ont été affectés. Il serait donc prématuré de tirer des conclusions sur les pertes, l'implication d'employés ou l'efficacité de l'infrastructure de sécurité globale de Binance. Entre-temps, les utilisateurs s'appuient généralement sur les canaux officiels d'une plateforme d'échange plutôt que sur des résumés de seconde main pour vérifier les mises à jour concernant un incident en cours.
Pour l'instant, le message central de Teng demeure : l'attaque ne peut être réduite avec précision aux permissions d'un seul ingénieur ou à un simple clic. Des détails vérifiés supplémentaires seront nécessaires pour établir la portée complète de l'incident, son impact financier et la manière dont il s'est déroulé.

