Piratage de 5,5 milliards $ chez Binance : 50 nonces EIP-7702 ont ouvert un hot wallet en quelques minutes
Points clés
- •Un attaquant a utilisé une seule transaction Ethereum de type 4 contenant 50 autorisations EIP-7702 couvrant les nonces 18 914 775 à 18 914 824, et une seule a correspondu au nonce actif du hot wallet Binance 14.
- •L'autorisation réussie a délégué le hot wallet à un contrat sweeper contrôlé par l'attaquant, qui a été invoqué pour vider le wallet environ trois minutes après l'inclusion de la transaction le 29 octobre.
- •La première grande vague a transféré environ 167 464 ETH, 1,615 milliard d'USDT et des dizaines d'autres tokens d'une valeur d'environ 2,5 milliards $, et la délégation est restée active, permettant potentiellement le prélèvement de fonds supplémentaires sans nouvelle autorisation.
- •Blockaid estime les pertes de l'incident au sens large à au moins 5,5 milliards $, avec des mouvements de fonds liés à l'opération signalés sur Ethereum, Optimism, Arbitrum, Avalanche, Bitcoin et Tron.
- •Au 29 octobre, plus de 2,54 milliards $ d'actifs liés avaient été gelés, dont près de 1,57 milliard $ par Tether et plus de 800 millions $ par Circle, tandis que Binance affirmait que les fonds des utilisateurs sont en sécurité.
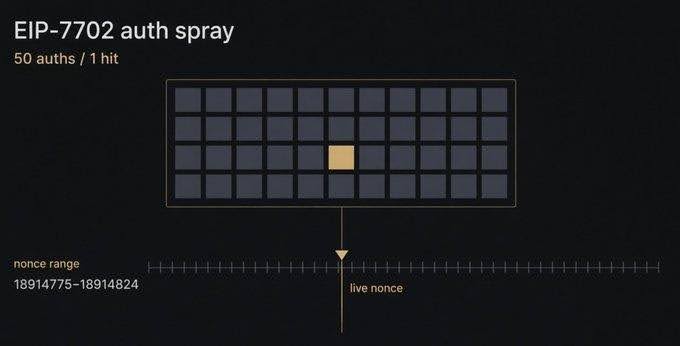
Une nouvelle analyse on-chain met en lumière la manière dont l'un des plus grands vols de cryptomonnaies de l'histoire s'est déroulé autour du système de hot wallets de Binance. Selon la société de sécurité Blockaid, un attaquant a soumis une seule transaction Ethereum de type 4 contenant 50 autorisations EIP-7702, chacune pariant sur un nonce différent jusqu'à ce que l'une corresponde au nonce actif du hot wallet de la plateforme, identifié comme Binance 14.
The attacker didn't know Binance 14's live nonce. So they sprayed 50 EIP-7702 auths (18914775-18914824) in one type-4 tx. Only 1 of 50 was a hit. A 7702 auth is valid only for the current nonce at inclusion. The hot wallet was still firing. One nonce in that window landed.
— Blockaid (@blockaid_) October 29, 2026
L'analyse de la société détaille comment une fenêtre de timing étroite, combinée à l'activité continue du wallet, a permis à une seule autorisation de réussir. L'attaquant n'avait pas besoin d'identifier à l'avance un nonce exact ; le groupe de 50 autorisations créait une plage dans laquelle l'une pouvait correspondre pendant que Binance 14 poursuivait ses transactions. Blockaid estime qu'au moins 5,5 milliards $ ont été perdus dans cet incident au sens large.
50 autorisations EIP-7702 ont produit un seul succès
Le 29 octobre à 20 h 20 min 59 s UTC, l'attaquant a soumis 50 autorisations couvrant les nonces de 18 914 775 à 18 914 824. Binance 14 traitait encore des retraits à ce moment-là, ce qui signifiait que son nonce fluctuait. L'attaquant ne connaissait pas la valeur exacte du nonce actif, seulement qu'elle se situait quelque part dans cette plage.
Sur les 50 autorisations, 49 étaient invalides et une seule a été acceptée, rapporte Blockaid. L'autorisation réussie a délégué le wallet de Binance à un contrat sweeper contrôlé par l'attaquant. Une autorisation EIP-7702 n'étant valable que pour le nonce courant au moment de l'inclusion, la stratégie dépendait du maintien de l'activité du wallet — et tandis que Binance 14 continuait d'émettre des transactions, un nonce de la plage visée est tombé juste. L'attaquant a ensuite invoqué le contrat sweeper et vidé le wallet environ trois minutes plus tard.
EIP-7702 a transformé le hot wallet en compte programmable
EIP-7702 étend les capacités d'Ethereum en permettant à un compte externement détenu d'agir temporairement comme un compte de smart contract, déléguant l'exécution à du code. Dans ce cas, le contrat délégué disposait de fonctionnalités très étendues, notamment la capacité de transférer des tokens et de l'ETH hors du wallet.
Lors de la première grande vague, Blockaid a enregistré le transfert d'environ 167 464 ETH, 1,615 milliard d'USDT et des dizaines d'autres tokens, d'une valeur d'environ 2,5 milliards $ au moment de la rédaction. La délégation est restée active par la suite, ce qui pourrait éventuellement permettre de prélever des fonds supplémentaires du wallet sans autorisation additionnelle.
L'incident Binance s'est étendu au-delà d'un seul wallet
L'attaque contre Binance ne semble pas s'être arrêtée au drain initial. Selon Blockaid, d'autres wallets contrôlés par Binance ont transféré des fonds vers des adresses associées à la même opération sur Ethereum, Optimism, Arbitrum et Avalanche. D'autres estimations publiques ont également identifié des sorties de Bitcoin et de fonds sur Tron liées à l'attaque.
L'étendue totale des dégâts devrait se préciser à mesure que l'incident évolue, mais le dernier décompte de Blockaid évalue les pertes totales à au moins 5,5 milliards $.
Binance a annoncé qu'elle avait connaissance d'une « faille de sécurité éventuelle » et qu'elle enquêtait sur la manière dont elle s'est produite, sans rendre les détails publics. La plateforme a déclaré que les fonds des utilisateurs sont en sécurité.
Plus de 2,5 milliards $ en cryptomonnaies ont déjà été gelés
Les transferts suspects ont incité les émetteurs de stablecoins et d'autres acteurs du secteur à agir rapidement. Au 29 octobre, Binance a indiqué que plus de 2,54 milliards $ d'actifs liés à l'incident avaient été gelés. Près de 1,57 milliard $ de ce montant ont été gelés par Tether, tandis que plus de 800 millions $ l'ont été par Circle. Des entreprises crypto comme Ripple ont également participé au gel des actifs.
L'incident replace EIP-7702 sous les projecteurs, notamment parce qu'il n'a pas nécessité de compromettre Ethereum lui-même. Une autorisation valide a plutôt permis à un processus contrôlé par l'attaquant de prendre le contrôle de l'exécution d'un hot wallet.
Peu après la première vague, Blockaid a détecté la délégation malveillante et identifié le mécanisme EIP-7702 en quelques minutes, a déclaré la société.

