6 millions de dollars disparaissent d'un coffre crypto contrôlé par 7 signataires mystérieux
Points clés
- •Un contrat nouvellement créé et ajouté à la liste blanche du coffre a emprunté 1 783,067 jetons de réception aBaswstETH et les a rachetés via Aave sur Base pour environ 1 783 wstETH, en six sorties de fonds distinctes comptabilisées par Exvul.
- •Le propriétaire opérationnel du coffre est un portefeuille multisignature Safe à seuil 3-sur-7 créé il y a environ 324 jours, mais ni le Safe ni aucune de ses sept adresses signataires n'a été publiquement identifié, et aucun protocole n'a revendiqué le coffre.
- •Les sociétés de sécurité n'ont pas confirmé la défaillance d'autorisation précise, et l'incident n'a impliqué ni une compromission de la chaîne Base elle-même ni d'un contrat central confirmé.
- •Les pertes ont dépassé 6 millions de dollars en une quarantaine de minutes après la détection, après qu'environ 2,02 millions de dollars avaient déjà quitté le contrat au moment où Blockaid a signalé l'exploit.
- •Le risque systémique semble contenu pour l'instant, mais la liquidation du wstETH volé, un actif collatéral largement utilisé dans le prêt en finance décentralisée, pourrait exercer une pression à court terme sur son peg.
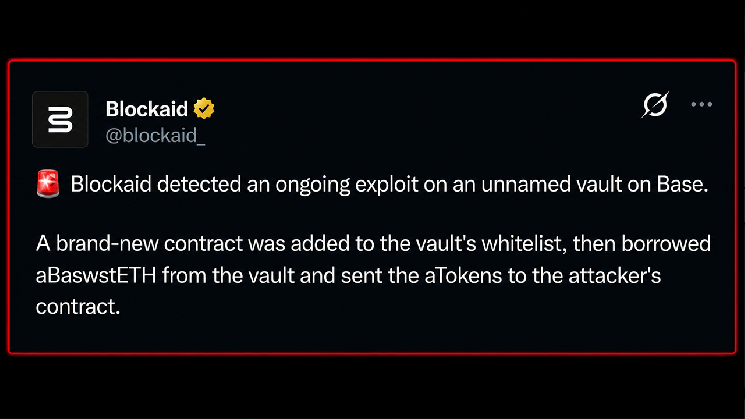
À 09h21 UTC le 4 octobre, la société de sécurité Blockaid a détecté ce qui semblait être un exploit actif ciblant un coffre sur Base, le réseau de couche 2 Ethereum de Coinbase. À ce moment-là, environ 2,02 millions de dollars avaient déjà quitté le contrat. En une quarantaine de minutes, les pertes ont dépassé les 6 millions de dollars, les chercheurs en sécurité ayant tracé environ 1 783 wstETH sortis du coffre.
Ajoutant au mystère, aucun protocole ne s'est manifesté pour revendiquer la propriété. Le contrôleur apparent du coffre est un portefeuille multisignature Safe à seuil 3-sur-7 dont les sept signataires restent non identifiés, laissant une scène de crime de plusieurs millions de dollars sans propriétaire publiquement connu. Les Safe de ce type sont un pilier des opérations onchain — des portefeuilles contractuels partagés exigeant plusieurs clés distinctes pour approuver une seule transaction, couramment utilisés pour détenir les trésoreries de protocoles et les contrôles d'administration.
Six sorties de fonds, un contrat récemment ajouté à la liste blanche
PeckShield, CertiK et Exvul sont parvenus à un décompte globalement identique. Selon les sociétés de sécurité, 1 783,067 aBaswstETH — des jetons de réception Aave représentant de l'ether mis en jeu et déposé sur Base — ont été empruntés depuis le coffre et rachetés via Aave sur Base pour environ 1 783 wstETH.
En pratique, un contrat nouvellement créé a été ajouté à la liste blanche du coffre, a emprunté ces jetons de réception, les a transférés vers un contrat contrôlé par l'attaquant et les a rachetés via Aave pour récupérer le wstETH sous-jacent. Exvul a compté six sorties de fonds distinctes.
La défaillance d'autorisation précise reste toutefois non confirmée. Les sociétés de sécurité n'ont pas indiqué qu'un contrat central ait été compromis, et il ne s'agissait pas d'un piratage de la chaîne Base elle-même. Les spéculations sur un portefeuille compromis ou une position Aave particulière en restent là — des spéculations. En attendant qu'une version confirmée des faits émerge, la question centrale demeure : comment un contrat fraîchement créé a-t-il pu être ajouté à la liste blanche du coffre en premier lieu ?
Un Safe à sept signataires sans nom
Les enregistrements onchain approfondissent le mystère. Le coffre vidé est un proxy transparent OpenZeppelin dont le propriétaire pointe vers un Safe créé il y a environ 324 jours. Ce Safe exige trois signatures sur sept pour agir — une conception à seuil destin à garantir qu'aucune clé compromise isolément ne puisse déplacer des fonds seule — mais il ne porte aucun nom de protocole public, et aucune des sept adresses signataires n'a été publiquement identifiée par les sociétés de sécurité qui suivent l'incident.
L'autorité de mise à niveau est séparée, ajoutant une couche supplémentaire de contrats entre le coffre et celui qui le contrôle finalement. Pour l'instant, le propriétaire opérationnel visible onchain est le Safe anonyme 3-sur-7. Le proxy vidé est 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, tandis que son propriétaire Safe est 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan et Arkham Intelligence identifient ce dernier comme un proxy Safe créé via la Safe Proxy Factory 1.4.1.
Cette distinction importe pour comprendre ce que les enquêteurs savent réellement. Ils peuvent voir le coffre, son contrat propriétaire, les sept adresses signataires et la piste des jetons. Ce qu'ils ne peuvent pas voir, c'est l'organisation humaine derrière ces adresses, ou si le changement de liste blanche provient d'identifiants volés, d'un hacker white hat, d'autorisations défaillantes ou d'une autre faiblesse inconnue. Aucune équipe publique ne s'est manifestée pour combler ce vide.
Le risque systémique semble contenu pour l'instant, bien que la liquidation du wstETH volé — le jeton liquide emballé de Lido, largement utilisé comme collatéral sur les marchés de prêt de la finance décentralisée — pourrait exercer une pression à court terme sur son peg. Ce qui demeure est un tableau curieux : environ 6 millions de dollars disparus, des enquêteurs onchain capables de tracer la mécanique derrière le drainage, et sept adresses signataires exposées au grand jour — tandis que les personnes contrôlant ces adresses demeurent conspicuusement absentes de l'histoire.
Cette histoire est toujours en cours. Aucun protocole n'a revendiqué le coffre, et personne n'a publié de compte rendu confirmé d'un bug ou d'une compromission de clés. Parmi les points à surveiller : toute divulgation identifiant les signataires du Safe ou le protocole derrière le coffre, la confirmation par les sociétés de sécurité de la manière dont le changement de liste blanche a été autorisé, et tout mouvement supplémentaire du wstETH racheté onchain. De nouveaux détails seront ajoutés à mesure que de nouvelles informations émergent.

