BNKR recule après la compromission du compte X de Bankr et la promotion de faux liens d’airdrop
Points clés
- •Des attaquants ont obtenu l’accès au compte X @bankrbot de Bankr et l’ont utilisé pour promouvoir de faux liens d’airdrop.
- •Le développeur de Bankr a déclaré que le compte était protégé par une clé d’accès stockée sur l’appareil et a demandé à X d’aider à enquêter sur la violation.
- •Les utilisateurs ont été invités à éviter les liens partagés par le compte compromis et à vérifier les mises à jour via les canaux authentiques de Bankr.
- •Les développeurs de Bankr ont encouragé les utilisateurs à activer l’authentification multifacteur sur leurs comptes Bankr.
- •L’incident a pesé sur $BNKR, mais Bankr n’avait signalé aucune compromission de fonds d’utilisateurs, de portefeuilles ou de l’infrastructure du protocole.
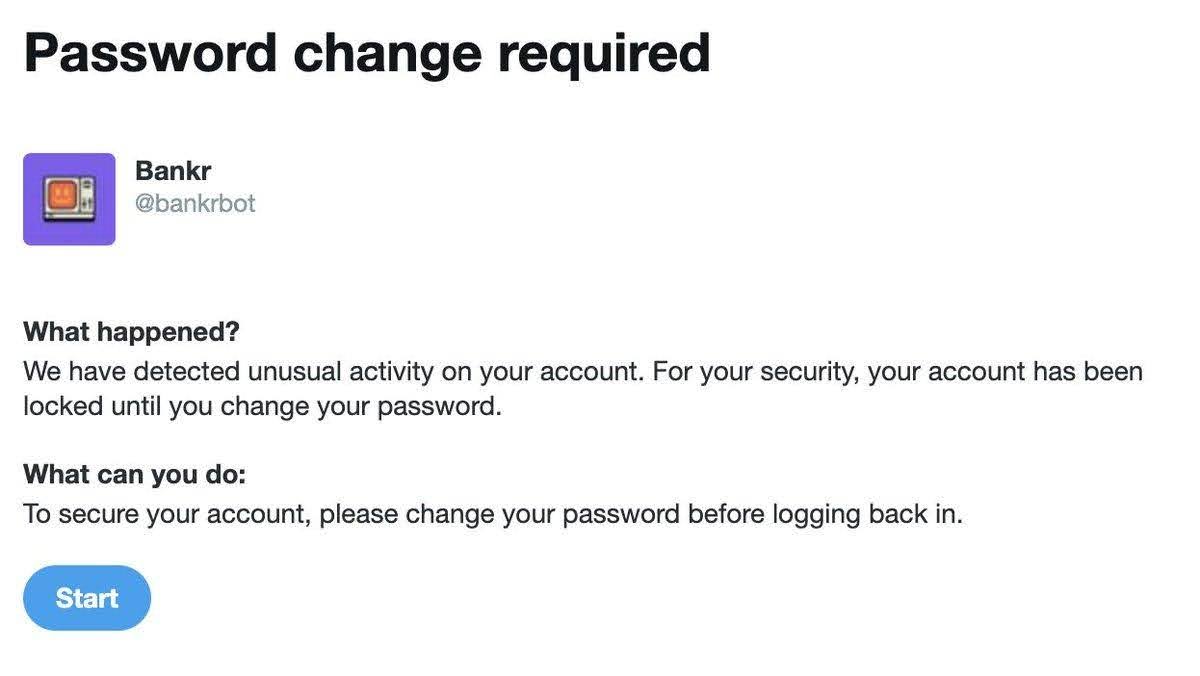
Le compte X officiel de Bankr a été compromis et utilisé pour publier des liens d’airdrop frauduleux, suscitant des inquiétudes en matière de sécurité, car le compte était présenté comme protégé par une clé d’accès stockée sur l’appareil plutôt que par un mot de passe classique.
L’incident a attiré l’attention de la communauté crypto après que le développeur de Bankr, deployer, a déclaré que l’équipe avait perdu le contrôle du compte @bankrbot. Le compte a ensuite commencé à publier de fausses promotions d’airdrop, suscitant des inquiétudes parmi les détenteurs de $BNKR et contribuant à une pression vendeuse sur le token tandis que l’équipe cherchait à supprimer les publications malveillantes et à enquêter sur la violation.
Bankr confirme la compromission du compte X
Selon les déclarations partagées par le développeur de Bankr, deployer, des attaquants ont obtenu l’accès au compte X @bankrbot et l’ont utilisé pour publier des promotions d’airdrop frauduleuses.
🚨 the @bankrbot X account has been compromised and is publishing fake airdrop links despite being secured with an on-device passkey. @X @nikitabier please remove the the fake airdrop posts and help us determine how this account was compromised even with a passkey. — deployer (@0xDeployer) July 25, 2026
Le développeur a publiquement sollicité X et le dirigeant de X Nikita Bier, leur demandant de supprimer le contenu malveillant et d’aider à déterminer comment le compte avait pu être compromis malgré l’utilisation d’une clé d’accès.
Avant de confirmer la compromission, l’équipe avait déjà signalé qu’elle était exclue du compte et incapable d’en récupérer l’accès par les méthodes de récupération standard. Quelques jours plus tard, de faux messages d’airdrop ont de nouveau commencé à apparaître sur le profil, créant une confusion parmi les utilisateurs qui ont pu croire que les publications étaient légitimes.
Pour les projets crypto, les comptes X officiels servent souvent de principaux canaux d’annonce pour les mises à jour de produits, les avis liés aux tokens et les alertes d’assistance aux utilisateurs. La récupération du compte et la suppression rapide des publications malveillantes sont donc particulièrement importantes lorsque des attaquants utilisent un compte de projet vérifié ou familier pour promouvoir des liens conçus pour vider des portefeuilles.
Les fausses publications d’airdrop soulèvent des inquiétudes de sécurité
Les campagnes d’airdrop frauduleuses restent une méthode d’attaque courante dans le secteur crypto. Les escrocs utilisent souvent des comptes de réseaux sociaux compromis pour diffuser des liens destinés à voler des identifiants de portefeuilles, siphonner des fonds ou inciter les utilisateurs à signer des transactions malveillantes.
Dans ce cas, l’utilisation signalée d’une clé d’accès stockée sur l’appareil a renforcé les inquiétudes sur la manière dont le compte a été consulté. Les clés d’accès sont généralement conçues pour réduire la dépendance aux mots de passe traditionnels, mais l’incident a montré que la sécurité des comptes de réseaux sociaux peut encore être affectée par des facteurs tels que le détournement de session, les attaques de phishing, une compromission interne, des intégrations tierces ou des faiblesses au niveau de la plateforme.
La question centrale non résolue reste le vecteur d’attaque. Sans confirmation de Bankr ou de X sur la manière dont le compte a été consulté, les utilisateurs disposent de peu d’informations au-delà de l’avertissement public de l’équipe et des fausses publications d’airdrop visibles.
Les utilisateurs invités à renforcer la protection de leurs comptes
Après la violation, les développeurs de Bankr ont encouragé les utilisateurs à activer l’authentification multifacteur, ou MFA, sur leurs comptes Bankr. L’équipe a déclaré que l’incident montrait que s’appuyer uniquement sur les outils de sécurité fournis par les plateformes de réseaux sociaux pouvait ne pas suffire à protéger les actifs et communications liés à la crypto.
Les utilisateurs ont également été invités à éviter tout lien d’airdrop précédemment partagé par le canal compromis et à vérifier les informations via les canaux de communication authentiques de Bankr. Dans les incidents de sécurité crypto impliquant des comptes sociaux, l’accès direct à des sites officiels connus et la vérification indépendante par plusieurs canaux peuvent réduire l’exposition aux tentatives d’usurpation d’identité.
BNKR subit une pression de marché
L’incident de sécurité a rapidement eu des répercussions sur le marché de $BNKR. L’incertitude entourant le compte piraté a été suivie d’une volatilité accrue du token, les gros titres liés à la sécurité impliquant de faux cadeaux ou des campagnes de phishing incitant souvent les utilisateurs et les investisseurs à rechercher davantage d’informations avant d’agir.
La compromission semblait concerner le compte X de Bankr plutôt que le système sous-jacent de Bankr. Au moment du dépôt du rapport initial, l’équipe n’avait signalé aucune compromission impliquant des fonds d’utilisateurs, des portefeuilles ou l’infrastructure du protocole.
L’incident a néanmoins souligné les risques associés aux comptes officiels de réseaux sociaux dans la crypto, où des canaux compromis peuvent être utilisés pour diffuser des liens malveillants et usurper des communications légitimes de projets. Des précisions supplémentaires dépendront de la communication éventuelle de Bankr ou de X sur la récupération du compte, la suppression des publications frauduleuses et la méthode utilisée pour contourner ou éviter la protection par clé d’accès annoncée pour le compte.

