Vol de cryptomonnaies de 106 M$ visant une entité de l'UE : le bot MEV King sur Solana encore vidé de 786 000 $
Points clés
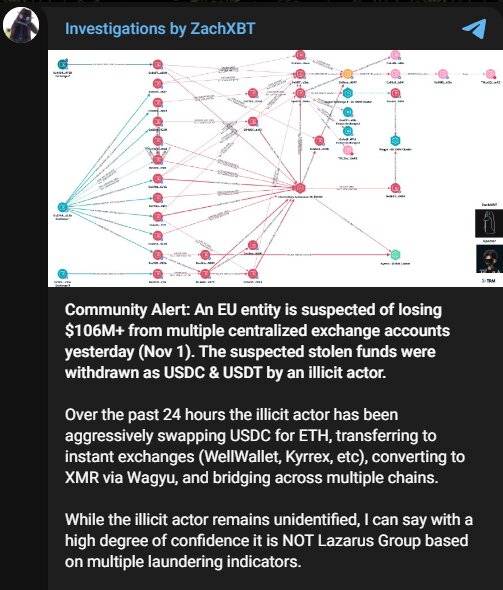
- •Une entité de l'UE non nommée serait soupçonnée d'avoir perdu plus de 106 millions de dollars en actifs numériques depuis des comptes sur plusieurs plateformes d'échange centralisées le 1er novembre, les fonds ayant d'abord été prélevés en USDC et USDT.
- •L'enquêteur ZachXBT a publié 11 adresses liées à l'activité et a déclaré avoir un haut degré de confiance dans le fait que le groupe Lazarus, lié à la Corée du Nord, n'était pas à l'origine du vol.
- •En 24 heures, l'attaquant présumé a échangé l'USDC contre de l'ether, fait transiter des fonds par des plateformes d'échange instantané telles que WellWallet et Kyrrex, et converti une partie en monero via Wagyu tout en déplaçant des actifs sur plusieurs blockchains.
- •La conversion des stablecoins gelables en ether et monero, combinée à l'utilisation rapide d'échanges instantanés et de ponts inter-chaînes, pourrait entraver les efforts de récupération, et ni l'entreprise de l'UE ni les plateformes impliquées n'ont confirmé la perte.
- •King, l'un des plus anciens bots d'arbitrage de Solana affichant environ 7,2 millions de dollars de profits cumulés, a été vidé d'environ 786 000 $, dont environ 4 260 WSOL, 191 SOL et 366 000 $ en stablecoins, la méthode de compromission restant inconnue.
Les enquêteurs blockchain continuent de surveiller deux incidents de sécurité majeurs dans le secteur des cryptomonnaies : le vol présumé de plus de 106 millions de dollars au détriment d'une entité de l'Union européenne non nommée, et le vidage d'environ 786 000 $ du bot de trading King, l'un des bots Solana vieillissants. ZachXBT et le compte d'analyse on-chain Onchain Lens font partie de ceux qui suivent ces affaires. L'incident le plus important reste en cours, la victime, les plateformes impliquées et l'attaquant n'ayant toujours pas été identifiés.
Une entité de l'UE soupçonnée d'avoir perdu plus de 106 M$ en cryptomonnaies
L'enquêteur blockchain ZachXBT a déclaré qu'une entité de l'UE non nommée serait soupçonnée d'avoir perdu plus de 106 millions de dollars en actifs numériques depuis des comptes détenus sur plusieurs plateformes d'échange centralisées le 1er novembre. Les fonds présumément volés ont d'abord été prélevés sous forme d'USDC et d'USDT.
ZachXBT a publié 11 adresses associées à l'activité, mais n'a pas révélé l'identité des victimes ni expliqué comment les comptes d'échange avaient été ouverts. La publication publique d'adresses de portefeuilles constitue une étape précoce standard dans les enquêtes on-chain : elle offre aux plateformes d'échange, aux sociétés d'analyse et aux émetteurs de stablecoins un ensemble concret d'identifiants à surveiller ou sur lesquels agir tant que les fonds restent traçables.
L'attaquant présumé s'est ensuite rapidement employé à brouiller les pistes. Au cours des 24 heures suivantes, l'USDC a été échangé contre de l'ether et des fonds ont transité par des plateformes d'échange instantané telles que WellWallet et Kyrrex. Via Wagyu, une partie des actifs a été convertie en monero, la cryptomonnaie axée sur la confidentialité, tandis que d'autres actifs ont transité par plusieurs réseaux blockchain.
ZachXBT écarte la piste du groupe Lazarus
L'activité de blanchiment ne semble pas suivre les schémas typiquement associés au groupe Lazarus, lié à la Corée du Nord, a précisé ZachXBT. Bien que l'auteur du vol n'ait pas été identifié, l'enquêteur a indiqué avoir un « haut degré de confiance » dans le fait qu'il ne s'agissait pas de l'œuvre de Lazarus.
Cette évaluation est significative, car elle fait suite à une vague récente d'intrusions massives visant des cryptomonnaies qui a remis les groupes cybernétiques nord-coréens sous les projecteurs. Aucun élément ne relie toutefois pour l'instant l'incident de l'UE à ces opérations. L'attribution précoce dans les affaires de cryptomonnaies repose généralement sur ce type de signatures comportementales plutôt que sur une revendication confirmée, ce qui explique que les conclusions puissent rester provisoires tant que le traçage se poursuit.
Des fonds volés qui échappent aux stablecoins gelables
La conversion des stablecoins gelables en ETH et XMR pourrait entraver les efforts de récupération. Les émetteurs d'USDC et d'USDT peuvent geler les tokens sur des adresses désignées, alors que des actifs comme l'ether ne disposent d'aucun émetteur centralisé doté de capacités comparables. Le monero pose un défi supplémentaire, car les fonctions de confidentialité du réseau effacent toutes les informations d'identification des transactions.
La rapidité d'utilisation des plateformes d'échange instantané et des ponts inter-chaînes complexifie également la traçabilité des fonds, obligeant les enquêteurs à suivre l'activité à travers divers réseaux et services. Un développement concret à surveiller : le gel ou non par les émetteurs d'USDC et d'USDT de certaines des 11 adresses publiées — une action au niveau des émetteurs déjà utilisée lors de vols massifs antérieurs.
Ni l'entreprise de l'UE concernée ni les plateformes impliquées n'ont confirmé la perte de fonds.
Le bot MEV King sur Solana perd encore 786 000 $
Un incident distinct a frappé King, l'un des plus anciens bots d'arbitrage automatisés opérant sur le réseau Solana. Selon Onchain Lens, le bot a été vidé d'environ 786 000 $, comprenant environ 4 260 WSOL, 191 SOL et 366 000 $ en stablecoins. Avant l'incident, King aurait généré environ 7,2 millions de dollars de profits cumulés. Les bots de cette catégorie fonctionnent en analysant en continu les plateformes à la recherche d'inefficacités de prix, et leur capital de travail se trouve généralement dans des portefeuilles en ligne qui signent automatiquement des transactions 24 heures sur 24.
SOLANA MEV BOT KING DRAINED OF $786K 💀
King, one of Solana’s oldest arbitrage bots with $7.2M in lifetime PnL, was drained of ~$786K, including 4.26K $WSOL, 191 $SOL and $366K in stablecoins.
Drainers: BHRayETPjvgg3BCr9H82V1D6NRwxu5v44JAaVuaod3jU
Forwarder: Ddmy5oM8xtTs1EBC6eF2SZwQfBreewQpFgtUDm51Hkqj
Victim: 7dGrdJRYtsNR8UYxZ3TnifXGjGc9eRYLq9sELwYpuuUu— Onchain Lens (@OnchainLens) November 2, 2026
Onchain Lens a également localisé le portefeuille draineur présumé, le portefeuille relais et l'adresse du portefeuille de la victime. La méthode spécifique utilisée pour accéder au compte de supervision n'a pas encore été révélée, pas plus que l'on ne sait si le portefeuille a été compromis par ce canal ou par un autre moyen. Les adresses du draineur, du relais et de la victime étant désormais publiques, tout mouvement ultérieur des fonds détournés peut être suivi on-chain, même si le mode d'intrusion reste non confirmé.
Les deux affaires restent non résolues. Dans le cas de la violation de plateforme d'échange, l'entreprise touchée, les plateformes impliquées et les auteurs restent à identifier publiquement. Dans le cas du vidage de King, la méthode exacte de compromission n'a toujours pas été établie.
D'après un reportage de Crypto Ninjas.

