Campaña de phishing coordinada afecta a usuarios de billeteras de hardware Trezor y BitBox
Puntos clave
- •Los atacantes comprometieron proveedores de correo electrónico de terceros utilizados por Trezor y BitBox para enviar advertencias falsas de vulnerabilidad de entropía que llegaron a las bandejas de entrada de los clientes a través de canales normalmente confiables.
- •Los mensajes fraudulentos dirigían a los usuarios a una página falsa de verificación de vulnerabilidades diseñada para recopilar frases de recuperación, que pueden usarse para recrear una billetera y gastar sus fondos.
- •Trezor retiró el dominio de phishing y declaró que sus billeteras de hardware, claves privadas y copias de seguridad de recuperación permanecen seguras, mientras que la investigación preliminar de BitBox apunta a un proveedor de boletines compartido por varias empresas de Bitcoin, con rastros técnicos que muestran enrutamiento de Brevo/Sendinblue.
- •Al 10 de septiembre no habían surgido pérdidas de usuarios confirmadas, y BitBox recomendó a cualquiera que hubiera ingresado palabras de recuperación en la página fraudulenta que tratara la billetera como comprometida y moviera los fondos a una billetera recién generada.
- •La campaña explotó la credibilidad de divulgaciones reales recientes, incluidas las dos vulnerabilidades corregidas por BitBox en agosto, la brecha de ShipMonk de Trezor ampliada en unos 67,000 clientes de Estados Unidos y la falla de semilla débil de Coldcard vinculada a más de 1,778 BTC en robos.
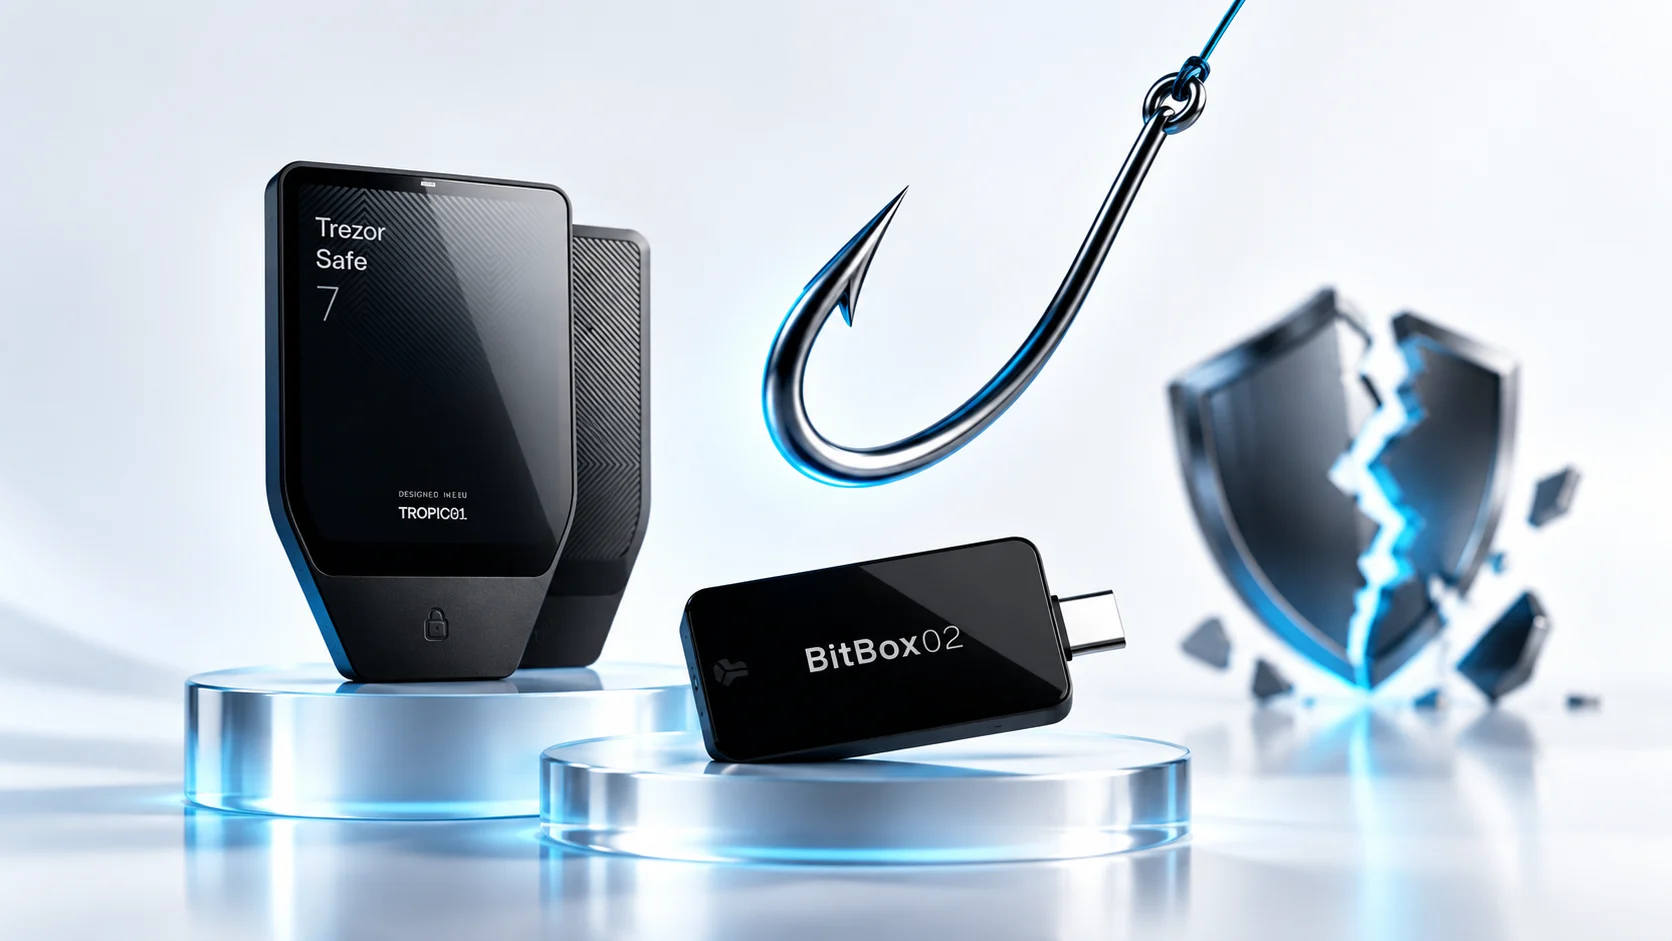
Los usuarios de los fabricantes de billeteras de hardware Trezor y BitBox son el objetivo de una campaña de phishing coordinada construida en torno a advertencias de seguridad falsas. Los atacantes comprometieron el proveedor de correo electrónico de terceros de Trezor y distribuyeron un mensaje titulado “Critical Security Alert: STM32 Entropy Vulnerability”, mientras que los usuarios de BitBox recibieron un correo estrechamente relacionado titulado “Microcontroller Entropy Vulnerability”. Dado que los mensajes se enviaron a través de proveedores comprometidos que las empresas utilizan para su correo legítimo, llegaron a las bandejas de entrada de los clientes por canales en los que los usuarios tenían pocas razones para desconfiar.
El mensaje fraudulento de Trezor afirma falsamente que un defecto de fábrica en los microcontroladores STM32 debilitó la generación de frases de recuperación en aproximadamente uno de cada cuatro dispositivos Trezor. Los destinatarios son dirigidos a una página de verificación de vulnerabilidades diseñada para recopilar información de la billetera o las palabras de recuperación. Trezor retiró el dominio de phishing y declaró que sus billeteras de hardware, claves privadas y copias de seguridad de recuperación permanecen seguras. Las palabras de recuperación son el objetivo por una razón: como copia de seguridad maestra de una billetera de hardware, una frase en manos de un atacante puede usarse para recrear la billetera en otro lugar y gastar los fondos que protege.
La investigación preliminar de BitBox apunta a un proveedor de boletines comprometido compartido por varias empresas de Bitcoin, y la mayoría de los enlaces de phishing identificados han sido retirados de internet. Esa huella compartida de proveedores significó que un solo compromiso fuera suficiente para poner mensajes de phishing idénticos ante los clientes de varias empresas en una sola ola. Los rastros técnicos de la campaña mostraron enrutamiento de Brevo/Sendinblue, aunque ninguno de los fabricantes de billeteras nombró públicamente a Brevo como el proveedor comprometido en su advertencia inicial. Trezor reveló el incidente en un PSA en su subreddit oficial, y BitBox publicó una actualización en r/BitBoxWallet junto con orientación oficial sobre cómo responder a intentos de phishing.
Aún no se reportan pérdidas confirmadas
Al 10 de septiembre no habían surgido pérdidas de usuarios confirmadas por la campaña. Varios usuarios dijeron que hicieron clic en el enlace de phishing pero se detuvieron antes de ingresar datos confidenciales, y no se identificó ningún drenaje de billeteras en esos informes públicos.
BitBox recomienda a cualquier persona que haya ingresado palabras de recuperación en la página fraudulenta que trate la billetera como comprometida y transfiera los fondos restantes a una billetera recién generada. Simplemente recibir el correo o abrir el enlace sin ingresar información no expone por sí mismo la frase de recuperación.
Fallas reales de billeteras dan credibilidad a la estafa
La campaña sigue a divulgaciones genuinas de seguridad de billeteras que dan a las advertencias falsas una apariencia más creíble. En agosto, BitBox corrigió dos vulnerabilidades graves, incluido un problema de corrupción de memoria y una debilidad más antigua en el bootloader que podría permitir la instalación de firmware malicioso bajo condiciones específicas. BitBox no tenía fondos robados conocidos vinculados a esas fallas.
Trezor ha enfrentado por separado una brecha de ShipMonk cuyo alcance se amplió recientemente en unos 67,000 clientes de Estados Unidos. Se expusieron nombres, correos electrónicos, números de teléfono, direcciones de envío e información de pedidos, lo que aumentó la cantidad de datos personales disponibles para phishing dirigido, aunque los sistemas de billeteras y las copias de seguridad de Trezor no fueron comprometidos.
La advertencia falsa de entropía también hace eco de la falla de semilla débil de Coldcard, que produjo más de 1,778 BTC en robos de alta confianza y provocó cambios de firmware de emergencia en agosto. En ese contexto de divulgaciones reales, un correo con temática de seguridad es más propenso a tomarse al pie de la letra, que es precisamente la credibilidad que esta campaña explotó.
Trezor continúa investigando el acceso a su infraestructura de correo electrónico, mientras que BitBox ha contactado a su proveedor de boletines y ha reportado los dominios de phishing. Ambas empresas han utilizado sus subreddits oficiales y páginas de soporte para publicar actualizaciones, convirtiendo esos canales en el punto de referencia para información verificada a medida que continúan las investigaciones.
