Hackers de Revolut exigen 3 millones de dólares mientras la filtración expone datos de usuarios de criptomonedas
Puntos clave
- •Un grupo que se hace llamar 'iamnotavillain' exigió 3 millones de dólares en Monero y amenazó con vender los registros robados, según el Financial Times, mientras Reuters informó que Revolut no había recibido ninguna exigencia de rescate ni contacto directo.
- •La filtración ocurrió cuando los atacantes se hicieron pasar por una agencia gubernamental por correo electrónico para presentar una solicitud fraudulenta de datos de emergencia, y Revolut declaró que sus sistemas centrales y los fondos de sus clientes no fueron comprometidos.
- •Se reporta que alrededor de 680 archivos de clientes fueron expuestos, incluidos nombres, direcciones, documentos de identidad, selfies de verificación, estados de cuenta y listas de transacciones, y analistas sugieren que se atacó deliberadamente a holders de criptomonedas de alto patrimonio.
- •Los datos KYC expuestos pueden conectar riquezas cripto visibles en la cadena con identidades del mundo real, lo que agrava las preocupaciones de seguridad física en medio de un aumento reportado de ataques violentos contra holders de criptomonedas.
- •El incidente probablemente presione a las plataformas centralizadas a verificar de forma independiente las solicitudes oficiales de datos y reforzar el cumplimiento, y se produce mientras Revolut espera la aprobación final en EE. UU. para formar un banco nacional.
Hackers que engañaron a Revolut para entregar datos de clientes exigen un rescate de 3 millones de dólares a cambio de mantener la información confidencial, según un reporte del Financial Times. Los registros robados incluyen documentos de identidad, direcciones de domicilio e historiales de transacciones vinculados a cuentas con alta exposición a criptomonedas.
La exigencia de rescate es solo una parte del problema. Los datos robados podrían conectar riquezas visibles en la cadena con identidades del mundo real. Para Revolut, que recientemente recibió la aprobación condicional de la Oficina del Contralor de la Moneda de EE. UU. para formar un banco nacional — una etapa preliminar que precede a cualquier aprobación final —, el incidente plantea una pregunta más amplia: ¿cómo protege el sistema financiero centralizado sus datos KYC?
Un rescate en Monero y una amenaza de filtración
Según el reporte del Financial Times, un grupo que se hace llamar “iamnotavillain” exigió 3 millones de dólares en Monero y amenazó con vender los registros si Revolut no cumplía. Sin embargo, Reuters informó que Revolut no había recibido ninguna exigencia de rescate ni contacto directo de los atacantes. Una fuente citada por el medio señaló que alrededor de 680 archivos de clientes fueron comprometidos, aunque Revolut no ha dado detalles específicos, refiriéndose al número de clientes afectados solo como “limitado”.
Monero es una criptomoneda centrada en la privacidad cuyo blockchain está diseñado para ocultar al remitente, al destinatario y los montos de las transacciones — a diferencia de los registros públicos transparentes como el de Bitcoin, que cualquiera puede examinar.
En un reporte separado, el Financial Times indicó que los atacantes también afirmaron haber hackeado un sistema de correo electrónico del gobierno italiano y haber realizado un análisis enfocado en blockchain para identificar a clientes de Revolut que poseen grandes cantidades de criptomonedas. Revolut no ha confirmado esa afirmación por sí misma.
Cómo salieron los registros de Revolut
Según Revolut, sus sistemas centrales y los fondos de los clientes no fueron comprometidos. En cambio, se utilizó una cuenta de correo electrónico del dominio de una agencia gubernamental legítima para presentar solicitudes fraudulentas de información. Las solicitudes de datos de emergencia están diseñadas para permitir que las fuerzas del orden obtengan registros de usuarios rápidamente en situaciones urgentes, sin el proceso legal formal que normalmente requieren las solicitudes rutinarias. La empresa describió el incidente como una “estafa sofisticada de suplantación externa” y dijo que bloqueó la dirección de correo electrónico tan pronto tuvo conocimiento del esquema.
La información filtrada incluía nombres, fechas de nacimiento, direcciones de domicilio, números de teléfono, documentos de identidad, selfies de verificación, estados de cuenta y listas de transacciones. The Block informó que el exdirectivo de Mt. Gox, Mark Karpelès, dijo haber sido afectado por la filtración y compartió una notificación de Revolut que indicaba que se habían revelado detalles sobre sus transacciones de Bitcoin.
“Los clientes de Revolut fueron blanco de una solicitud fraudulenta de datos de emergencia enviada por correo electrónico de una ‘agencia gubernamental’.” — Mark Karpelès (publicación en X)
Según el analista on-chain ZachXBT, el ataque pareció deliberado y no aleatorio.
“Si bien el incidente probablemente sea de tamaño limitado, parece haber estado dirigido a usuarios de alto patrimonio.” — ZachXBT
Por qué los datos KYC expuestos se convierten en un problema de seguridad
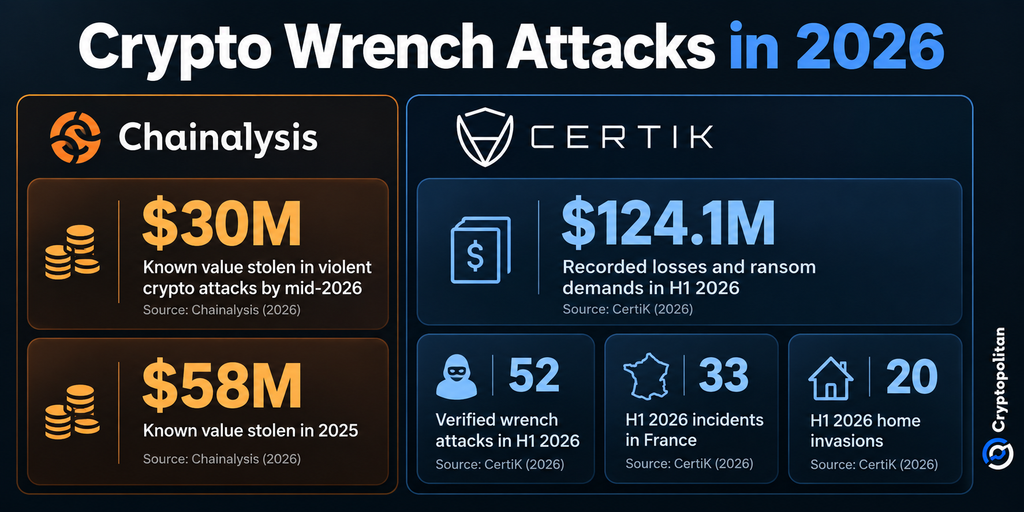
Los registros expuestos provienen de las verificaciones Know Your Customer (KYC), los requisitos de verificación de identidad que llevan a las empresas financieras reguladas a recopilar y conservar registros sensibles como documentos de identidad, selfies de verificación y estados de cuenta. Por lo tanto, una dirección de domicilio filtrada junto con evidencia de grandes tenencias de criptomonedas puede convertir una filtración de datos en una amenaza para la seguridad física. Chainalysis afirma que muchos ataques violentos relacionados con cripto son premeditados, con víctimas identificadas a través de datos filtrados, redes sociales, análisis de blockchain o información privilegiada. La firma añade que sus cifras probablemente subestiman las pérdidas reales porque muchos ataques no se reportan.
CertiK también describe su conjunto de datos como indicativo en lugar de exhaustivo. Según sus hallazgos, Francia representó 33 de los 52 casos verificados del primer semestre de CertiK, mientras que las invasiones de domicilio pasaron de una en el primer semestre de 2025 a 20. Cryptopolitan reportó anteriormente sobre ese fuerte aumento en los ataques físicos.
La presión recae sobre las plataformas centralizadas
Es más probable que el impacto más amplio en el mercado se manifieste primero en el gasto en seguridad y cumplimiento que en los precios de las criptomonedas. Las plataformas que conservan registros KYC enfrentan mayor presión para verificar de manera independiente las solicitudes oficiales de datos y limitar cuánta información sensible puede exponer un proceso comprometido. La Autoridad Bancaria Europea ya sitúa el riesgo cibernético y la seguridad de los datos como el principal factor de riesgo operativo para los bancos, seguido del fraude.
Eso importa porque los usuarios siguen muy concentrados en plataformas centralizadas. Una investigación de la Conduct Authority del Reino Unido encontró que el 73% de los usuarios de cripto del Reino Unido obtienen activos a través de exchanges centralizados, mientras que el 25% dijo que una regulación más estricta los haría más propensos a invertir. Revolut, con más de 80 millones de clientes, se encuentra justo en la intersección de la banca, las criptomonedas y datos de identidad cada vez más valiosos.

