Investigadores falsifican una firma RSA de 1024 bits sin extraer la clave privada
Puntos clave
- •Investigadores de UC San Diego e Inria falsificaron una firma RSA de 1024 bits sin extraer la clave privada, usando alrededor de 4,300 millones de consultas a un oráculo de firma sin relleno en un módulo de seguridad de hardware.
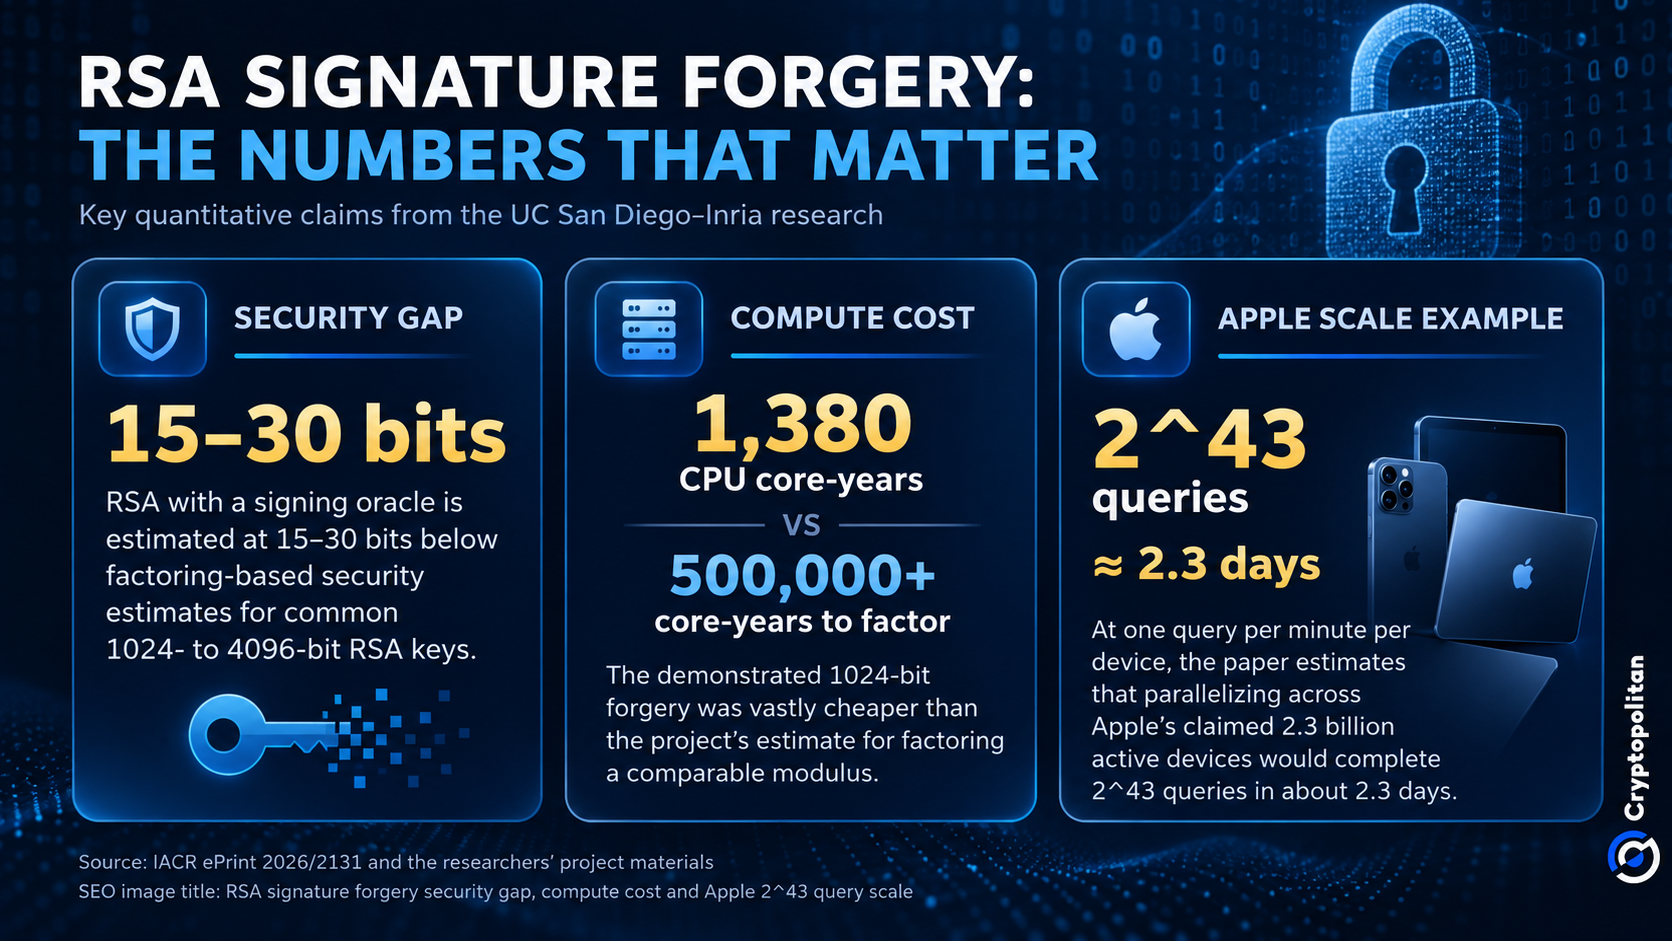
- •El ataque consumió 1,380 años-núcleo de CPU a lo largo de cinco meses, muy por debajo de los 500,000 a 1,000,000 de años-núcleo estimados para factorizar la misma clave, y las falsificaciones posteriores deberían costar alrededor de 180 años-núcleo tras la precomputación.
- •La técnica requiere una interfaz de firma RSA sin relleno, por lo que las firmas estándar PKCS#1 v1.5 y RSA-PSS no son vulnerables en la práctica, y Bitcoin y Ethereum, que dependen de secp256k1 ECDSA y firmas Schnorr, no se ven afectados.
- •El tamaño de clave de 1024 bits está prohibido por NIST para firmas digitales desde 2013, y el algoritmo subyacente data de 2007; la implementación práctica de los investigadores es el elemento novedoso.
- •Para los custodios de criptomonedas, el hallazgo muestra que el hardware seguro por sí solo es insuficiente si las APIs de firma y los flujos de aprobación se ven comprometidos, un riesgo reflejado en la encuesta 2026 de EY y en la acción de supervisión de ESMA del 8 de julio sobre gestión de claves y almacenamiento.
Un equipo de investigadores de UC San Diego ha demostrado que una firma RSA de 1024 bits puede falsificarse enviando grandes volúmenes de consultas a un módulo de seguridad de hardware (HSM) —un dispositivo reforzado diseñado para generar y almacenar claves criptográficas manteniendo el material de la clave aislado en su interior— sin extraer nunca la clave privada del dispositivo.
El hallazgo apunta a una categoría distinta de riesgo para los custodios de criptomonedas: almacenar una clave en hardware a prueba de manipulaciones no es suficiente por sí solo si un atacante compromete los sistemas autorizados para usarla.
Falsificar una firma que la clave nunca firmó
En IACR ePrint 2026/2131, Laura Shea, Miro Haller, Adam Suhl y Nadia Heninger de UC San Diego, junto con Emmanuel Thomé de Inria, describen cómo el acceso temporal a un oráculo de firma RSA sin relleno —una interfaz que firma datos arbitrarios exactamente como se envían, sin aplicar ningún tipo de padding— puede finalmente permitir a un atacante falsificar firmas sin conexión.
El ataque involucró 2^32 solicitudes de firma básicas —poco más de 4,300 millones de consultas— consumiendo 1,380 años-núcleo de CPU de tiempo de cómputo distribuidos a lo largo de cinco meses calendario. En comparación, según los materiales del proyecto de los investigadores, factorizar el mismo módulo RSA de 1024 bits tomaría aproximadamente entre 500,000 y 1,000,000 de años-núcleo. La mayor parte de ese trabajo se realiza solo una vez, durante la precomputación; después, falsificar una firma elegida debería requerir alrededor de 180 años-núcleo.
El objetivo de 1024 bits está en sí mismo desactualizado: la guía de NIST ha prohibido las claves RSA de 1024 bits para generar firmas digitales desde 2013.
El algoritmo subyacente data de 2007. Lo que ha cambiado es que el equipo realmente llevó a cabo el ataque en la práctica, como señaló Bruce Schneier el 28 de septiembre:
"Lo nuevo es la implementación." — Bruce Schneier
Por qué la firma sin relleno es todo el truco
Una restricción crítica aplica a este tipo de ataque: requiere acceso a un oráculo de firma o descifrado RSA sin relleno (raw). Las firmas RSA estándar que usan PKCS#1 v1.5 o RSA-PSS no exponen tal interfaz, por lo que la técnica no constituye un ataque práctico contra un RSA correctamente implementado. Esa distinción importa mucho más allá de esta demostración: RSA sigue siendo uno de los algoritmos de clave pública más desplegados, protegiendo handshakes TLS, firma de código y sistemas de pago.
Como señaló Decrypt, los investigadores desactivaron el modo certificado FIPS —la configuración validada bajo los estándares criptográficos federales de EE. UU.— en el HSM y usaron una clave de prueba propia.
Según el, el acceso a firma sin relleno aún puede aparecer en APIs de HSM y en sistemas de firma ciega RSA. El artículo cita RFC 9474 como ejemplo, describiendo un escenario en el que un servidor firma un mensaje cegado sin ver nunca el mensaje original.
Para ilustrar qué tan rápido pueden acumularse las solicitudes concurrentes, el estudio usa la cifra de Apple de 2,300 millones de dispositivos activos. A un token por minuto, un solo dispositivo necesitaría unos 17 millones de años para alcanzar 2^43 consultas. Distribuidas entre 2,300 millones de dispositivos, sin embargo, el mismo número de solicitudes podría enviarse en unos 2.3 días.
Las interfaces de firma como parte del perímetro
Para los custodios de criptomonedas, encerrar una clave privada en hardware seguro no brinda seguridad completa. Las APIs, los flujos de aprobación y los sistemas automatizados que invocan la clave conllevan sus propios riesgos.
La industria ya refleja esta preocupación. Según la encuesta 2026 de EY, la seguridad de los activos digitales y los procedimientos de firma de claves se han vuelto mucho más significativos en el proceso de selección de custodios. La Common Supervisory Action lanzada por ESMA el 8 de julio también enfoca su escrutinio en la gestión de claves y almacenamiento, los controles de transacciones y la respuesta a incidentes.
Según los investigadores, el RSA expuesto a un oráculo de firma ofrece de 15 a 30 bits menos de seguridad que las estimaciones basadas en factorización para claves típicas de 1024 a 4096 bits. Bajo este modelo, el RSA de 4096 bits ni siquiera proporciona la seguridad del cifrado de 128 bits.
No es una ruptura de Bitcoin ni de Ethereum
La investigación concierne únicamente al RSA. Ethereum utiliza secp256k1 ECDSA, mientras que Bitcoin se basa en secp256k1 ECDSA y firmas Schnorr, por lo que el ataque demostrado no aplica a sus sistemas de firma de transacciones.
Sin embargo, el problema más amplio del riesgo de custodia no es del todo nuevo. Un informe de Cryptopolitan del 20 de septiembre describió cómo se usaron autoridades de firma comprometidas para drenar alrededor de 2 millones de dólares de Fetch.ai y NuNet. Ese caso involucró a un individuo obteniendo la clave misma; la nueva investigación muestra que un atacante puede, en cambio, obtener autoridad de firma sin llegar a poseer la clave.

