Cómo la criptografía de clave pública protege las criptomonedas e Internet
Puntos clave
- •La criptografía de clave pública emplea pares de claves matemáticamente vinculadas —una clave pública de libre compartición y una clave privada protegida— para permitir el cifrado seguro, las firmas digitales y la autenticación sin requerir que las partes intercambien secretos de antemano.
- •RSA y la criptografía de curva elíptica se convirtieron en las familias de algoritmos dominantes que llevaron la criptografía de clave pública a un uso comercial generalizado, protegiendo todo desde sitios web HTTPS y correo electrónico hasta actualizaciones de software y redes de criptomonedas.
- •NIST publicó sus primeros tres estándares de cifrado poscuántico finalizados en agosto de 2024 —FIPS 203, FIPS 204 y FIPS 205— basados en nuevos enfoques matemáticos diseñados para resistir ataques de computación cuántica.
- •Muchas agencias gubernamentales planean dejar obsoletos RSA-2048 y ECC P-256 para 2030–2035 porque las computadoras cuánticas suficientemente potentes podrían resolver los problemas matemáticos en los que se basan estos algoritmos clásicos.
- •La amenaza de 'cosechar ahora, descifrar después' permite a los adversarios recopilar datos cifrados hoy con la expectativa de descifrarlos una vez que las capacidades cuánticas maduren, haciendo urgente la transición a estándares poscuánticos incluso antes de que existan máquinas cuánticas a gran escala.
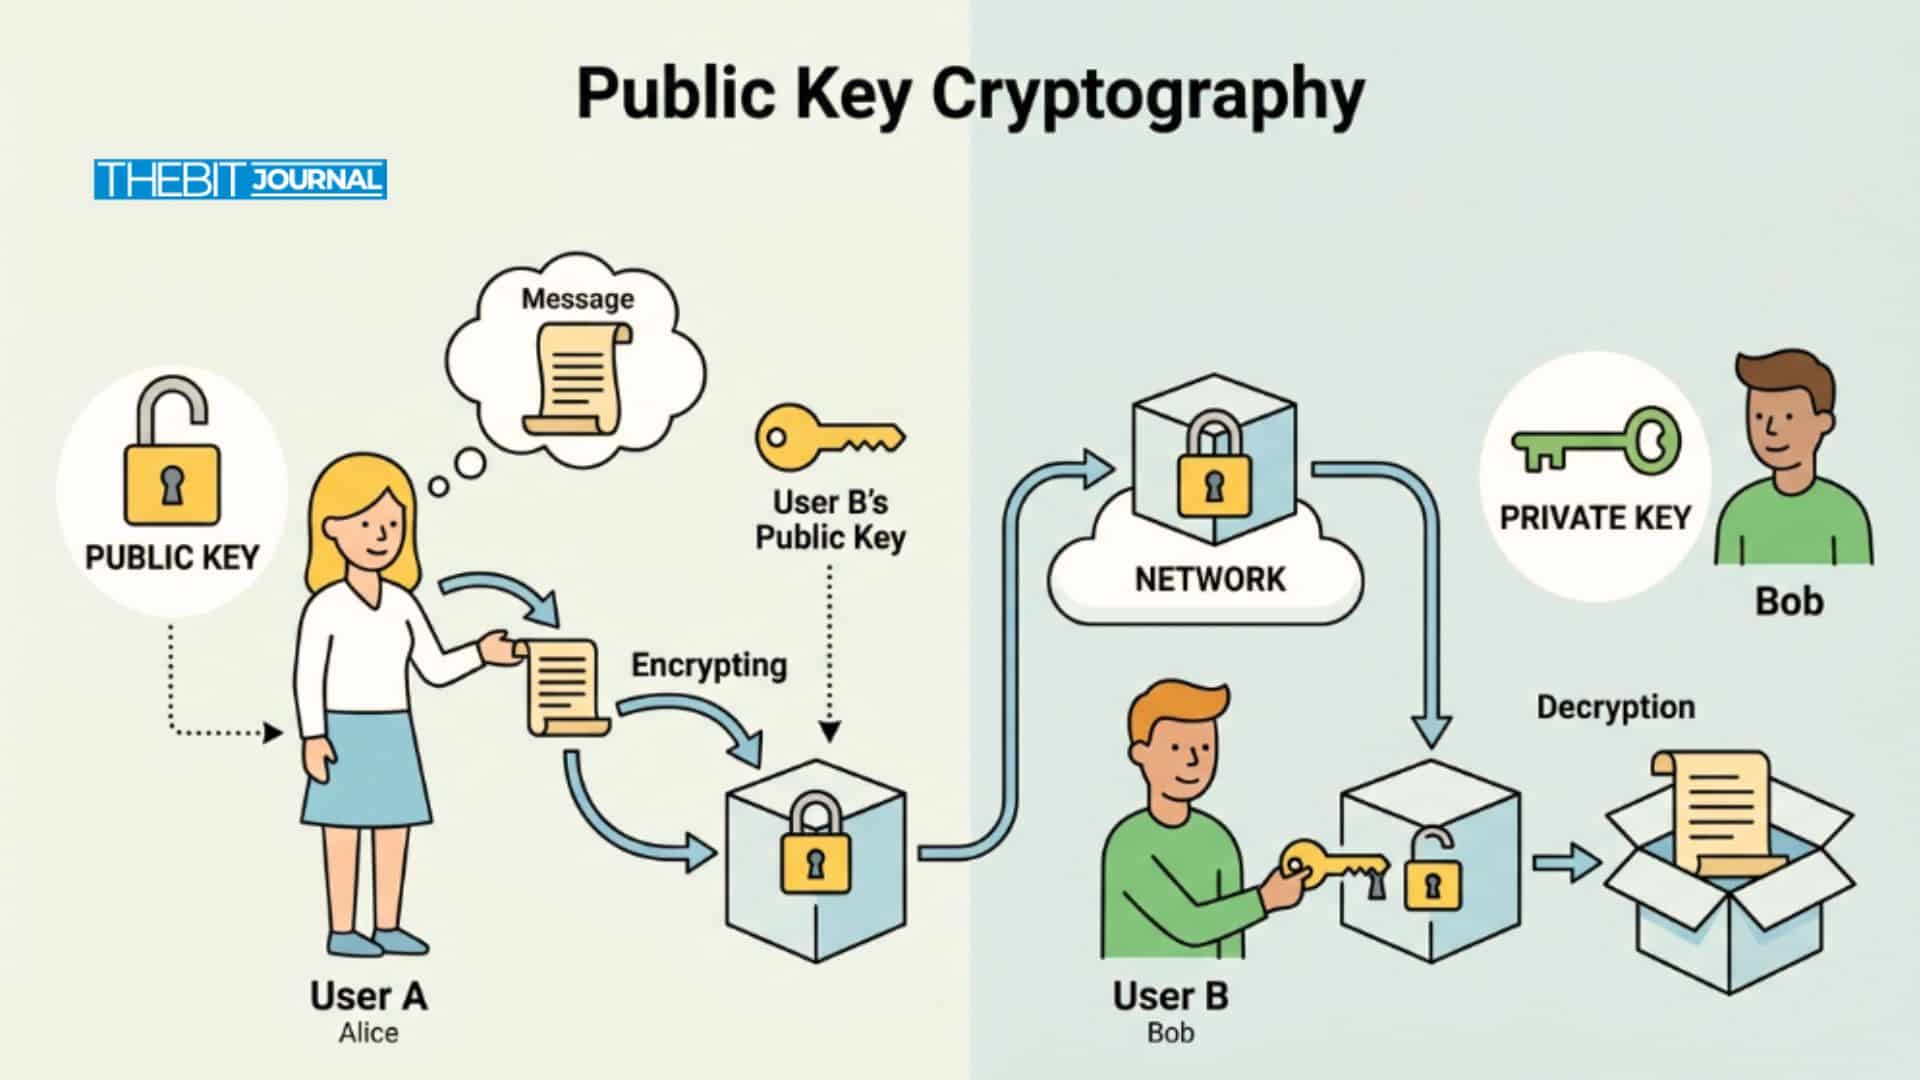
La criptografía de clave pública constituye la columna vertebral de la seguridad digital moderna. Al emplear un par de claves —una pública y otra privada— permite el cifrado, la firma y la autenticación de datos sin requerir que las partes compartan secretos de antemano. La clave pública sirve como la mitad compartible de este par: cualquiera puede verla o usarla, pero solo el titular de la clave privada correspondiente puede desbloquear los datos cifrados o verificar las firmas destinadas a él.
Este mecanismo hace posible la comunicación y las transacciones seguras y confiables a través de la Internet abierta y las redes blockchain, impulsando todo, desde sitios web HTTPS hasta billeteras de criptomonedas. Prácticamente todas las sesiones web seguras, conexiones de aplicaciones móviles y transacciones blockchain realizadas hoy en día dependen de esta tecnología.
La criptografía de clave pública resolvió eficazmente el problema fundamental de confianza de Internet al eliminar la necesidad de intercambio de claves secretas. Como demostró el innovador invento de 1976 de Whitfield Diffie y Hellman, cada usuario genera un par de claves único, comparte solo la mitad pública y mantiene secreta la mitad privada. Los datos cifrados con la clave pública solo pueden ser descifrados por la clave privada correspondiente, y las firmas creadas con la clave privada solo pueden ser verificadas con la clave pública. RSA, introducido al año siguiente, y la criptografía de curva elíptica (ECC), desarrollada a mediados de la década de 1980, se convirtieron en las dos familias de algoritmos que llevaron este modelo a un uso comercial generalizado, protegiendo el tráfico web, el correo electrónico, las actualizaciones de software y, eventualmente, las redes de criptomonedas.
Cómo funciona
La criptografía de clave pública, también llamada cifrado asimétrico, se basa en algoritmos matemáticos en los que los pares de claves están computacionalmente vinculados. Cada par consta de una clave pública (compartida abiertamente) y una clave privada (mantenida en secreto).
Según MDN Web Docs, "La criptografía de clave pública es un sistema criptográfico en el que las claves vienen en pares. Una clave (la clave privada) se mantiene en secreto mientras que la otra se hace pública".
Una analogía útil es un buzón de correo: la clave pública funciona como la dirección del buzón (cualquiera puede dejar una carta), mientras que la clave privada es la llave del buzón (solo el propietario puede recuperar el contenido).
Las dos claves cumplen funciones distintas y complementarias:
Cifrado y descifrado: Cualquiera puede cifrar un mensaje usando una clave pública, pero solo la clave privada correspondiente puede descifrarlo. En aplicaciones de correo electrónico o mensajería, los usuarios publican su clave pública para que los contactos puedan cifrar mensajes legibles únicamente por el titular de la clave.
Firmas digitales: Un usuario firma datos con su clave privada, y otros verifican la firma usando la clave pública. Cada transacción de criptomonedas depende de una clave privada para generar una firma digital, que la red luego verifica con la clave pública. El mismo principio se aplica a la firma de documentos o paquetes de software: cualquiera puede confirmar la autenticidad usando la clave pública del firmante.
Estos roles son complementarios: en modo de cifrado, la clave pública cifra y la clave privada descifra; para la firma, la clave privada firma y la clave pública verifica. Este diseño permite que las claves públicas se publiquen ampliamente, incluso adjuntarse a correos electrónicos o alojarse en sitios web, mientras que las claves privadas permanecen protegidas.
Clave pública vs. clave privada
Los expertos en seguridad enfatizan que, si bien una clave pública puede compartirse libremente, la clave privada otorga acceso completo a cualquier fondo almacenado en la dirección pública asociada. En las redes blockchain, la clave pública funciona como un número de cuenta: todos los participantes la ven, o una versión hash de ella, como una dirección de billetera. La clave privada, por el contrario, debe protegerse a toda costa, porque cualquiera que la posea puede suplantar al titular legítimo.
Cifrado, firmas y blockchain
La criptografía de clave pública sustenta muchas tecnologías cotidianas. Al visitar un sitio web seguro (HTTPS), el navegador obtiene el certificado de clave pública del servidor y lo utiliza para establecer un canal cifrado. Solo la clave privada del servidor puede descifrar las claves de sesión que envía el navegador, lo que evita la interceptación o manipulación de datos. La clave pública del sitio web está disponible libremente como parte del certificado TLS, mientras que la clave privada correspondiente permanece en el servidor seguro.
En el correo electrónico, protocolos como S/MIME y PGP permiten a cualquiera cifrar mensajes usando la clave pública del destinatario; solo el destinatario puede abrirlos con su clave privada.
Los sistemas de inicio de sesión sin contraseña (FIDO2/WebAuthn) también dependen de la criptografía de clave pública. El dispositivo del usuario genera un par de claves pública/privada para cada sitio, y el sitio solo ve la clave pública. Los organismos de seguridad señalan que la autenticación moderna se vuelve resistente a la suplantación de identidad (phishing) cuando las claves privadas permanecen sin comprometer. Los estándares FIDO emplean técnicas estándar de criptografía de clave pública para proporcionar autenticación resistente al phishing: no se transmite ninguna contraseña y, en su lugar, el usuario demuestra la posesión de la clave privada.
En los sistemas blockchain, las claves públicas desempeñan un papel fundamental. Una billetera de criptomonedas genera un par de claves, deriva una dirección de billetera de la clave pública (típicamente mediante un hash) y comparte esa dirección para que otros puedan enviar fondos. La clave pública sirve como dirección para recibir criptomonedas o datos, mientras que la clave privada otorga control sobre los activos digitales asociados. Cuando un usuario inicia una transacción, la billetera la firma con la clave privada, y la red verifica la firma usando la clave pública, demostrando que la transacción se originó en el titular de la cuenta. Con las principales redes blockchain procesando millones de transacciones por día, este ciclo de verificación funciona de manera continua y a escala global.
Más allá de las criptomonedas, las claves públicas son fundamentales para los certificados digitales y los sistemas de identidad. Las organizaciones emiten certificados que vinculan claves públicas a individuos o servidores, lo que permite a terceros confiar en que una clave pertenece genuinamente al usuario reclamado. Las Autoridades Certificadoras (CA) gestionan estos certificados y pueden revocar claves comprometidas. Este marco, conocido como Infraestructura de Clave Pública (PKI), permite la verificación de claves públicas a través de CA de confianza.
Por qué importan las claves públicas y cómo se protegen
Debido a que las claves públicas pueden ser utilizadas por cualquiera para cifrar o verificar, se comparten ampliamente, a veces incluso se publican en directorios globales o se registran en redes blockchain. Sin embargo, la seguridad depende enteramente de que la clave privada permanezca en secreto. Los sistemas criptográficos modernos como RSA y la criptografía de curva elíptica (ECC) están diseñados de manera que derivar la clave privada a partir de la clave pública sea computacionalmente inviable. Debido a las funciones matemáticas unidireccionales (funciones de trampilla), es efectivamente imposible recuperar una clave privada usando únicamente la clave pública.
Sin embargo, todas estas garantías dependen de una gestión cuidadosa de las claves. Una clave privada robada o filtrada compromete todo el modelo de seguridad: los datos destinados a permanecer privados quedan expuestos, y las firmas se vuelven falsificables. Las organizaciones deben almacenar las claves privadas en Módulos de Seguridad de Hardware (HSM) o bóvedas seguras, rotar las claves regularmente y emplear algoritmos robustos, como destaca Encryption Consulting.
La transición poscuántica
Una tendencia importante en 2026 es la preparación de la criptografía de clave pública para la llegada de las computadoras cuánticas. Los algoritmos clásicos de clave pública como RSA y ECC se basan en problemas matemáticos —factorización de enteros y logaritmos discretos— que una computadora cuántica suficientemente potente podría resolver. Esto ha dado lugar a una preocupación de "cosechar ahora, descifrar después": los adversarios pueden recopilar y almacenar datos cifrados hoy con la expectativa de descifrarlos una vez que las capacidades cuánticas maduren, lo que significa que la línea de tiempo de la amenaza precede efectivamente a la llegada de máquinas cuánticas a gran escala. NIST advierte que los administradores deben comenzar la transición a nuevos estándares capaces de resistir ataques cuánticos. En agosto de 2024, NIST publicó sus primeros tres estándares de cifrado poscuántico finalizados: FIPS 203 (basado en CRYSTALS-KYBER para el establecimiento de claves), FIPS 204 (basado en CRYSTALS-Dilithium para firmas digitales) y FIPS 205 (basado en SPHINCS+ para firmas basadas en hash sin estado).
Para 2030–2035, muchas agencias planean dejar obsoletos RSA-2048 y ECC P-256. El significado de una "clave pública" puede cambiar en consecuencia: las claves públicas futuras serán más grandes y se basarán en nuevas matemáticas, pero el principio fundamental permanece sin cambios: una clave pública, una clave privada. Las claves públicas actuales ya están aumentando de tamaño en preparación para la criptografía poscuántica (PQC). Un nuevo esquema de firma PQ puede producir firmas de 2.420 bytes y claves públicas de 1.312 bytes, en comparación con las firmas RSA de 256 bytes.
Perspectiva experta: Confianza mediante claves públicas
Los expertos en ciberseguridad enfatizan que las claves públicas permiten la confianza sin requerir que las partes compartan secretos. Cada transacción blockchain utiliza una clave pública para verificar que la firma fue efectivamente creada por el titular de la clave privada correspondiente. La clave pública en sí no necesita ser secreta; sirve como prueba de identidad.
Por esto, los atacantes no pueden robar fondos simplemente conociendo una clave pública. Aunque la clave pública, la dirección de la billetera y todas las firmas de transacciones sean visibles para todos, los fondos permanecen seguros siempre y cuando la clave privada se mantenga privada.
La criptografía de clave pública también traslada la confianza hacia las matemáticas y los estándares. Los organismos gubernamentales y de la industria mantienen algoritmos y protocolos que garantizan que las claves públicas pertenezcan genuinamente a sus propietarios reclamados. Organizaciones como la FIDO Alliance ahora fomentan la sustitución de contraseñas por "passkeys" basados en clave pública, credenciales criptográficas diseñadas para prevenir el phishing.
Recursos adicionales de IBM y Ledger Academy proporcionan mayor contexto sobre cómo la criptografía asimétrica protege los ecosistemas blockchain.
Conclusión
Una clave pública es la mitad no secreta de un par de claves de cifrado asimétrico, diseñada para compartirse abiertamente. Permite que cualquiera envíe datos cifrados al titular de la clave o verifique mensajes firmados. La criptografía de clave pública impulsan todo, desde HTTPS hasta las criptomonedas, permitiendo la comunicación segura sin secretos compartidos previamente.
Los estándares y la investigación en seguridad modernos continúan evolucionando en torno a la criptografía de clave pública, incluido el desarrollo de algoritmos seguros contra ataques cuánticos y de autenticación resistente al phishing. El principio fundamental perdura: la clave pública es pública, la clave privada es privada, y esta dualidad mantiene los datos seguros por diseño. Como resultado, la criptografía de clave pública sigue siendo la base indispensable para la seguridad en línea en 2026, proporcionando cifrado y firmas digitales escalables y confiables tanto en la web como en los ecosistemas blockchain.
Glosario
Criptografía asimétrica: Un sistema criptográfico que utiliza pares de claves (pública y privada). Los datos cifrados con una clave solo pueden ser descifrados con la otra.
Clave privada: La mitad secreta de un par de claves asimétricas, mantenida de forma confidencial y utilizada para descifrar mensajes o crear firmas digitales.
Firma digital: Una prueba criptográfica generada con una clave privada que puede ser verificada con la clave pública correspondiente, garantizando la integridad y el origen de los datos.
PKI (Infraestructura de Clave Pública): Un sistema de certificados digitales y autoridades que vinculan claves públicas a entidades.
Criptografía poscuántica: Nuevos algoritmos criptográficos diseñados para resistir ataques de computación cuántica, que amenazan a muchos de los algoritmos de clave pública actuales.
Preguntas frecuentes
¿Para qué se utiliza una clave pública?
Una clave pública cifra datos y verifica firmas. Cualquiera puede usarla para enviar mensajes cifrados al titular de la clave o para confirmar que un mensaje firmado con la clave privada correspondiente es auténtico.
¿En qué se diferencia una clave pública de una clave privada?
Una clave pública se comparte abiertamente; una clave privada se mantiene en secreto. La clave pública permite el cifrado y la verificación de firmas, mientras que la clave privada permite el descifrado y la firma.
¿Puede alguien derivar mi clave privada a partir de mi clave pública?
En la criptografía moderna (por ejemplo, RSA, ECC), derivar la clave privada a partir de la clave pública es computacionalmente inviable. La seguridad se basa en problemas matemáticos unidireccionales, lo que significa que la clave privada no puede calcularse incluso cuando se conoce la clave pública.
¿Por qué son importantes las claves públicas en blockchain?
En las redes blockchain, las claves públicas (o sus hashes) sirven como direcciones de billetera e identifican cuentas en la red. Al enviar una transacción, el remitente la firma con su clave privada; otros nodos usan la clave pública para verificar la firma, garantizando que solo el propietario legítimo autorizó la transferencia.
¿Qué sucede si una clave pública se ve comprometida?
Dado que las claves públicas están diseñadas para compartirse, no hay ningún daño en que sean conocidas. La seguridad del sistema depende de que la clave privada permanezca en secreto. Incluso si alguien obtiene una clave pública, no puede descifrar datos ni falsificar firmas sin la clave privada correspondiente.
Aviso: Este artículo tiene fines educativos y no constituye asesoramiento financiero ni de inversión. Cualquier información sobre protocolos criptográficos o estándares futuros debe verificarse de forma independiente.

