Atacantes explotaron una falla de Optimizely Web Experimentation para reemplazar direcciones de wallets de criptomonedas en los sitios web de 178 organizaciones
Puntos clave
- •Atacantes explotaron una vulnerabilidad en el producto Web Experimentation de Optimizely para inyectar JavaScript malicioso que llegó a los visitantes de 178 organizaciones, incluidas Zoom, la BBC, HSBC, Ledger, CNN, Salesforce e IKEA, sin vulnerar directamente esos sitios web.
- •El script inyectado reemplazó direcciones legítimas de wallets de criptomonedas en el texto mostrado, en copias al portapapeles y en solicitudes salientes, lo que permitió redirigir pagos incluso desde dispositivos completamente actualizados.
- •Report URI estimó que el atacante había recibido unos $7,040 hasta las 19:25 UTC del 16 de noviembre, y la revisión posterior en cadena de TechNext24 detectó un depósito adicional de Bitcoin de unos $150.
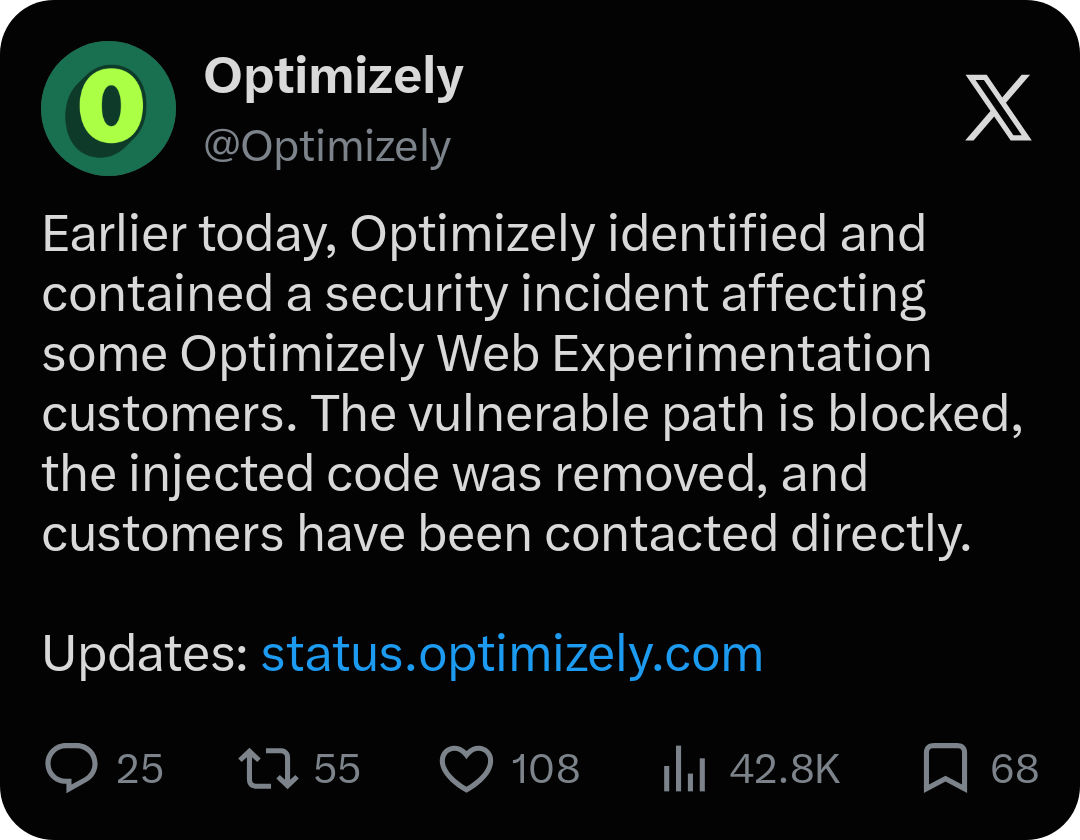
- •Optimizely publicó un aviso de seguridad el 17 de noviembre en el que indicó que corrigió la falla, eliminó el código inyectado, protegió las cuentas afectadas y añadió protecciones contra la entrega de código no autorizado.
- •Además del robo de criptomonedas, la campaña incluía código para capturar datos de tarjetas de pago, robar cookies y capturas de pantalla, y distribuir kits de exploits de iOS, y Report URI advirtió que el número de organizaciones afectadas podría aumentar.
Una vulnerabilidad en el producto Web Experimentation de Optimizely expuso a los visitantes de los sitios web de 178 organizaciones a código malicioso diseñado para redirigir pagos de criptomonedas hacia wallets de los atacantes. El incidente, descubierto el 16 de noviembre, muestra cómo se pueden robar activos digitales sin comprometer una blockchain.
Entre las organizaciones afectadas estaban Zoom, la BBC, HSBC, Ledger, CNN, Salesforce e IKEA. Según la firma de monitoreo de ciberseguridad Report URI —cuyo fundador Scott Helme documentó la campaña en una publicación en X— el atacante inyectó JavaScript malicioso en proyectos de clientes en la plataforma de Optimizely. Como los sitios web de los clientes ya cargaban estos scripts, el código llegó a los visitantes aunque los sitios nunca habían sido vulnerados.
El script reemplazó direcciones de wallets legítimas por otras controladas por el atacante en tres lugares: las direcciones mostradas en las páginas web, las direcciones copiadas al portapapeles y las direcciones contenidas en solicitudes salientes. Por lo tanto, los pagos podían ser redirigidos sin que los usuarios lo notaran. Como el reemplazo se ejecutaba dentro de las propias páginas y no como malware en el dispositivo del visitante, incluso los usuarios con computadoras completamente actualizadas quedaban expuestos al momento de copiar una dirección.
Report URI estimó que el atacante había recibido unos $7,040 hasta las 19:25 UTC del 16 de noviembre. Sin embargo, la revisión de las wallets identificadas realizada por TechNext24 la mañana del 17 de noviembre detectó actividad que la estimación no contemplaba.
La blockchain no fue hackeada: los sitios web que usaban Optimizely sí
Los atacantes no necesitaron una falla en Bitcoin, Ethereum ni en ninguna otra red. Atacaron el software que muestra información a los visitantes de los sitios web.
Optimizely ofrece herramientas que permiten a las empresas probar versiones de sus sitios web y personalizar contenido. Los clientes agregan los snippets de JavaScript de la empresa a sus sitios, por lo que el código comprometido a nivel de Optimizely puede llegar a los visitantes incluso cuando los sitios web nunca fueron vulnerados. Los equipos de seguridad tratan este patrón como un compromiso de la cadena de suministro web: en lugar de irrumpir en 178 sitios uno por uno, el atacante necesitó comprometer a un solo proveedor cuyo script ya era de confianza y estaba cargado en todos ellos.
Optimizely reconoció el incidente en un aviso de seguridad publicado el 17 de noviembre. La empresa reveló que un tercero no autorizado explotó una vulnerabilidad de su producto Experimentation para agregar JavaScript malicioso a algunos proyectos de clientes. Según el aviso, Optimizely corrigió la falla, eliminó el código inyectado, protegió las cuentas de usuario afectadas y añadió protecciones contra la entrega de código no autorizado.
El robo de criptomonedas fue solo una parte de la campaña. Report URI también encontró código diseñado para capturar datos de tarjetas de pago, robar cookies y capturas de pantalla, y distribuir kits de exploits de iOS a ciertos iPhones e iPads. La firma examinó 1,611 snippets de Optimizely e identificó 188 snippets infectados pertenecientes a 178 organizaciones, aunque advirtió que la cifra real podría ser mayor. Ninguna de las dos cifras muestra cuántos visitantes quedaron expuestos ni cuánto dinero se perdió.
Lo que muestran los datos en cadena
Las blockchains públicas permiten a los investigadores observar la entrada y salida de fondos de wallets identificadas. La wallet de Bitcoin (BTC) de Report URI recibió cuatro depósitos que sumaban 0.08298 BTC, unos $5,380 en ese momento. Sus otras wallets identificadas recibieron Litecoin, Tether (USDT), Tron (TRX), Ethereum y activos de Binance Smart Chain.
TechNext24 revisó las wallets en exploradores públicos:
- Bitcoin: cinco depósitos que suman 0.08528782 BTC, uno más de los que contabilizó Report URI. El depósito adicional fue de 0.00231063 BTC, unos $150. Todo el saldo fue retirado poco antes de la revisión.
- Tron: la wallet tenía menos de $0.01, pero esa mañana seguía mostrando transacciones. Muchas de las transferencias entrantes eran minúsculas y la wallet contenía varios tokens de spam, que no pueden considerarse pagos de víctimas.
- Ethereum: el saldo estaba cercano a cero, con transferencias salientes que incluían USDC, la más reciente minutos antes de la revisión.
- Solana, Bitcoin Cash y Dogecoin: la dirección de Solana no existe en la cadena, la de Bitcoin Cash no tiene transacciones y la de Dogecoin no arrojó registros en Blockchain.
- TON: saldo cero, con una transferencia entrante unas 14 horas antes desde una dirección etiquetada como traddergift.ton. El monto no era visible.
TechNext24 no revisó la wallet de Litecoin.
Los hallazgos vienen con advertencias. Una wallet vaciada no prueba que nadie haya intentado enviarle fondos, y una activa no revela cuánto fue robado. El depósito adicional de Bitcoin muestra que el primer conteo de transacciones no fue definitivo, pero sin vincular los depósitos posteriores con el script, calificarlos como un aumento confirmado de fondos robados sería prematuro. La cifra de $7,040 fue una estimación de Report URI en un momento puntual, no un total final. La blockchain muestra hacia dónde se movieron los fondos; no puede mostrar quién controla cada dirección, cuántas víctimas hubo ni si el dinero fue convertido en efectivo. El panorama aún puede cambiar: Report URI advirtió que su conteo de organizaciones afectadas podría aumentar, y nuevos depósitos en las wallets identificadas aparecerían en los exploradores públicos utilizados para esta revisión.
Exposición limitada en África, lecciones más amplias para los usuarios
Ninguna organización nigeriana aparece en la lista publicada por Report URI, y HSBC Egipto es la única entidad africana mencionada. Para los usuarios nigerianos, la lección está en los hábitos de pago y no en la exposición a este ataque específico. Muchas personas envían USDT copiando una dirección desde un exchange, una página de pago o un sitio de comercio y pegándola en una app de wallet, un flujo que el JavaScript malicioso puede interrumpir al reemplazar la dirección en el proceso. Las transferencias confirmadas son generalmente irreversibles y no hay ningún banco a quien llamar.
Los usuarios pueden reducir su riesgo de cuatro maneras:
- Después de pegar, comparar la dirección completa con los datos originales del destinatario, no solo el primer y el último carácter.
- Verificar que la red —TRON, Ethereum u otra— coincida con las instrucciones del destinatario.
- Para transferencias grandes, enviar primero un monto pequeño de prueba y confirmar la recepción de forma independiente.
- Obtener la dirección del destinatario a través de un canal aparte cuando sea posible, como un mensaje directo, y compararla con la que muestra el sitio web.

