Ledger investiga robo de 86 millones de dólares vinculado a su revendedor autorizado CryptoBilis
Puntos clave
- •Ledger ha suspendido las ventas y envíos de CryptoBilis, un revendedor malasio que había verificado e incluido en su directorio oficial, mientras investiga el robo de más de 86 millones de dólares en Bitcoin, Ethereum y Tron.
- •Un investigador de blockchain seudónimo conocido como Specter rastreó depósitos de cientos de billeteras de víctimas hacia las direcciones sospechosas del robo, aunque la pérdida total y cualquier vínculo entre los casos individuales siguen sin confirmarse.
- •Ledger ha declarado que no hay evidencia de que sus propios sistemas o el software de las billeteras hayan sido comprometidos, y el método usado para comprometer los dispositivos sigue siendo desconocido.
- •A los clientes que compraron dispositivos a CryptoBilis en los últimos 90 días se les ha indicado no configurarlos, mientras que quienes ya activaron billeteras deben transferir los fondos a un dispositivo nuevo usando una frase de recuperación recién generada.
- •Un ataque de cadena de suministro, demostrado en un caso de 2023 documentado por Kaspersky que involucraba una Trezor Model T manipulada, es una de las teorías principales sobre cómo fueron comprometidas las billeteras.
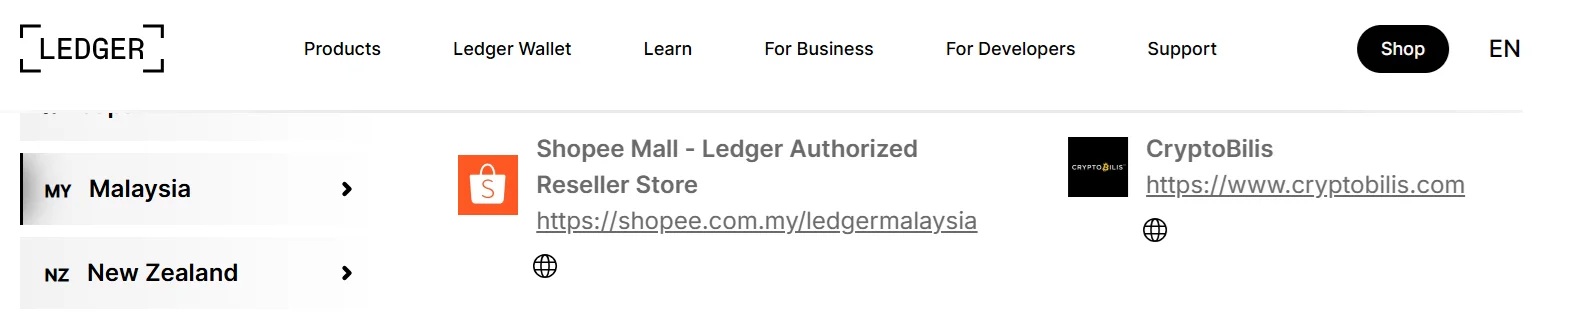
Ledger, el fabricante parisino de hardware wallets, ha abierto una investigación sobre el robo de aproximadamente 86 millones de dólares en criptomonedas desde hardware wallets vendidas a través de CryptoBilis, una tienda malasia incluida en el directorio oficial de revendedores de Ledger.
El caso destaca porque las hardware wallets están diseñadas para mantener las claves privadas fuera de línea, un modelo de seguridad que depende de que el dispositivo llegue sin manipulación — y la guía de seguridad estándar de Ledger insta a los clientes a comprar solo a través de canales oficiales verificados. CryptoBilis fue verificado por el propio Ledger.
El presunto robo
CryptoBilis es una tienda en línea malasia lanzada en diciembre de 2020 por Arravind Prabu, Vimal Selvamany y Dhivager Rathakrishnan bajo su empresa, Fetch International, según Vulcan Post. La tienda anunció en 2021 que se había convertido en revendedor autorizado de Ledger.
El viernes, Ledger dijo en una publicación de su cuenta de soporte en X que había pedido a CryptoBilis detener todas las ventas y envíos de productos Ledger mientras investiga reportes de que más de 86 millones de dólares en Bitcoin, Ethereum y Tron fueron robados de billeteras vendidas por la tienda.
Specter, un investigador de blockchain seudónimo, publicó en X que habían surgido quejas de billeteras vaciadas en X y Reddit entre propietarios de Ledger. Specter dijo que su revisión de las direcciones sospechosas del robo encontró depósitos provenientes de cientos de billeteras de víctimas en Bitcoin, Ethereum y Tron, sumando más de 86 millones de dólares.
El monto total perdido no ha sido confirmado, ni tampoco alguna conexión entre los casos individuales. La causa sigue siendo desconocida. Ledger dice que no hay evidencia de que sus propios sistemas o el software de las billeteras hayan sido comprometidos. Esas preguntas abiertascómo fueron comprometidos los dispositivos, cuál es finalmente la pérdida confirmada y si los casos individuales están conectados— marcan qué observar a medida que avanza la investigación.
Recomendaciones de Ledger a los clientes
Ledger recomendó a quien haya comprado al revendedor en los últimos 90 días que aún no configure su dispositivo. A los clientes que ya activaron una billetera se les indicó mover sus fondos a un dispositivo Ledger diferente usando una frase de recuperación recién generada. La instrucción de generar una nueva frase es importante porque la frase de recuperación actúa como la llave maestra de una billetera — si fue comprometida antes de que el dispositivo llegara a su propietario, mover fondos a una billetera que reutilice la frase antigua dejaría el saldo expuesto.
Teoría del ataque de cadena de suministro
Una de las teorías principales sobre cómo operaron los atacantes es un ataque de cadena de suministro. En tal ataque, un dispositivo es manipulado para que su frase de recuperación ya sea conocida por un atacante antes de que llegue al comprador, permitiendo vaciar la billetera una vez que lleguen los fondos.
El método fue documentado en 2023, cuando investigadores de Kaspersky examinaron una hardware wallet Trezor Model T manipulada. El chip principal del dispositivo había sido reemplazado, y su software estaba alterado para dar a los usuarios una de 20 frases de recuperación ya conocidas por los atacantes. En ese caso, los atacantes esperaron alrededor de un mes antes de vaciar la billetera.
Una etapa difícil para Ledger
Cryptopolitan informó en mayo que Ledger había abandonado una planeada oferta pública inicial de 4 mil millones de dólares en Estados Unidos, citando condiciones de mercado desfavorables. La empresa dijo que evaluaba una recaudación de fondos privada en su lugar, aunque las posibilidades de esa vía ahora parecen más reducidas tras este nuevo susto de seguridad.
En enero, Ledger reveló un incidente separado en el que su procesador de pagos, Global-e, sufrió una fuga de datos de clientes. El investigador de blockchain ZachXBT comentó en su momento que a las empresas de hardware wallets no se les puede confiar información personal.

