Kimsuky, vinculado a Corea del Norte, construye infraestructura de IA local para intensificar ciberataques contra sectores cripto y financiero
Puntos clave
- •Kimsuky está construyendo entornos de IA locales utilizando herramientas de código abierto como Ollama, GPT4All y Msty para procesar datos sensibles sin depender de servicios en la nube monitoreados.
- •El grupo de hackers está utilizando IA para generar señuelos de phishing de alta calidad y convincentes que se asemejan estrechamente a documentos financieros y comerciales legítimos.
- •Las actividades impulsadas por IA están integradas en las campañas de ataque más amplias del grupo, rastreadas como la Operación GitPower, que se dirige principalmente a los sectores de criptomonedas y finanzas.
- •Al operar modelos de IA localmente, Kimsuky evita que los proveedores de IA basados en la nube compartan datos de telemetría con investigadores de seguridad o autoridades.
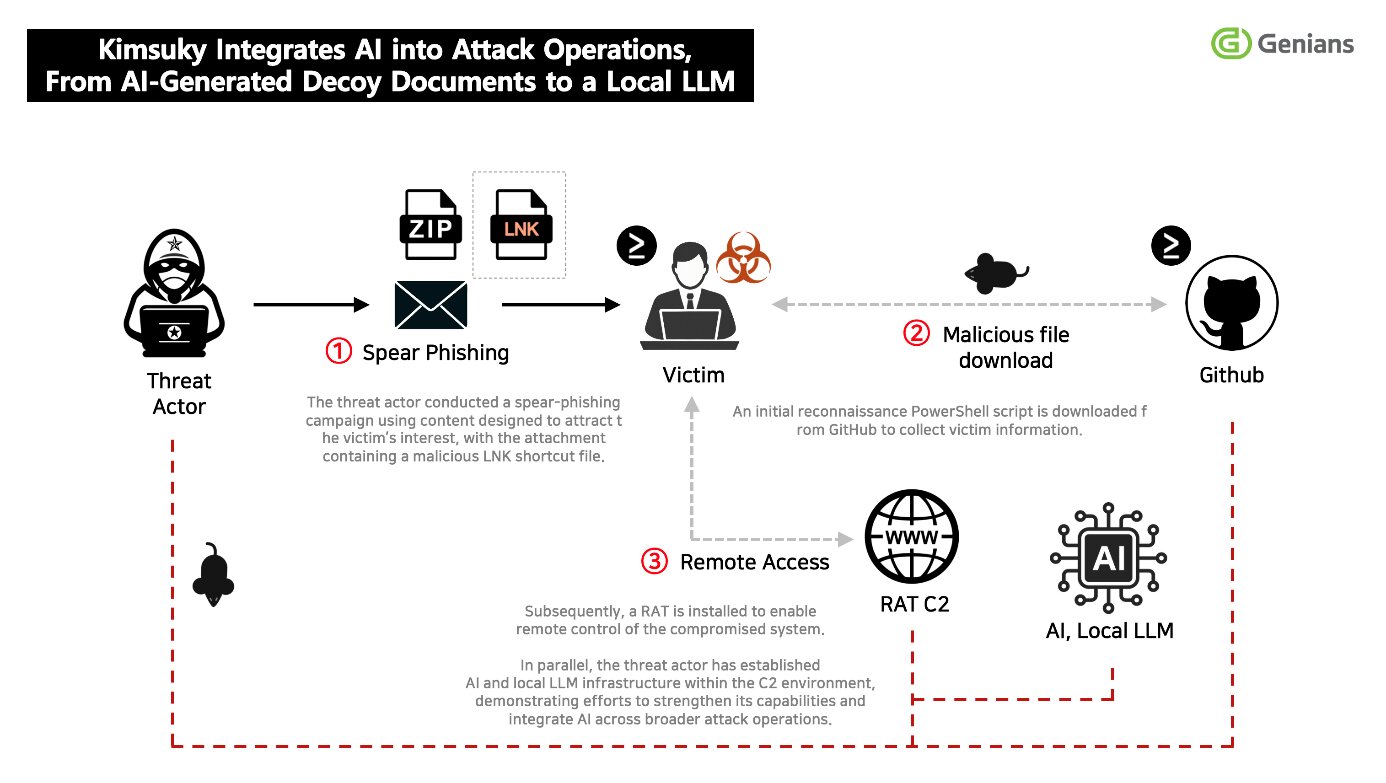
El grupo de hackers asociado a Corea del Norte, Kimsuky, está profundizando su uso de la inteligencia artificial, según una nueva investigación de la firma de ciberseguridad surcoreana Genians. Los hallazgos indican que el actor de amenazas está construyendo entornos de IA locales y aprovechando herramientas generativas en campañas dirigidas a usuarios de los sectores de criptomonedas y servicios financieros.
Kimsuky, también rastreado como APT43 y designado por el Departamento del Tesoro de EE. UU. en 2023 por su papel en el robo financiero habilitado cibernéticamente en apoyo de los intereses del Estado norcoreano, ha atacado durante mucho tiempo a think tanks, académicos y profesionales financieros. El giro del grupo hacia herramientas de IA autoalojadas representa una escalada en cómo los actores de amenazas sancionados están adaptando tecnología comercial para uso operativo.
Genians informó que la actividad impulsada por IA está integrada en las operaciones de ataque más amplias de Kimsuky, en lugar de funcionar como una iniciativa independiente. Los investigadores rastrean la actividad en curso como la Operación GitPower, que se basa en tácticas previamente vinculadas a la campaña FlowerPower.
Infraestructura de IA local
Genians identificó tres herramientas utilizadas para operar los entornos de modelos de lenguaje grandes locales de Kimsuky: Ollama, GPT4All y Msty. Los tres son marcos de código abierto disponibles gratuitamente, diseñados para ejecutar modelos de lenguaje grandes en hardware de consumo sin requerir acceso a internet ni suscripciones a la nube. Además, se observó al grupo explorando la tecnología de generación aumentada por recuperación (RAG) y el asistente de codificación con IA Cursor.
Estos hallazgos sugieren que Kimsuky está avanzando más allá del uso ocasional de chatbots de IA públicos y, en su lugar, se está preparando para integrar la IA en múltiples etapas del ciclo de vida de los ataques. Al operar modelos de IA localmente, los atacantes mantienen un mayor control sobre sus datos y flujos de trabajo, al tiempo que eliminan la telemetría que los proveedores de IA basados en la nube podrían compartir con las fuerzas del orden o investigadores de seguridad. Las consultas sensibles, el desarrollo de malware y la inteligencia recopilada pueden procesarse sin depender de servicios de IA en la nube de terceros.
Genians evaluó que la evidencia apunta a una fase de desarrollo de capacidades en la que la IA podría aplicarse a la creación de malware, el análisis de información y la automatización de ataques. Este desarrollo coincide con preocupaciones más amplias de la industria documentadas por Microsoft y OpenAI, que han informado ambos sobre intentos de actores afiliados a Estados, incluidos grupos norcoreanos, de aprovechar modelos de lenguaje grandes para reconocimiento, scripting e ingeniería social.
Señuelos generados con IA reemplazan al phishing burdo
Un cambio notable identificado por los investigadores involucra la calidad de los materiales de phishing de Kimsuky. Genians descubrió registros de generación de contenidos relacionados con activos virtuales, inversión financiera y desarrollo de videojuegos, todos con signos de creación asistida por IA. Los documentos resultantes estaban estructurados profesionalmente, redactados en lenguaje natural y se asemejaban mucho a la correspondencia comercial legítima, una mejora significativa frente a los señuelos gramaticalmente inconsistentes que históricamente han permitido a los defensores identificar intentos de phishing norcoreano.
Los investigadores encontraron metadatos que vinculan ciertos documentos en inglés con python-docx o WPS Office. Las fechas de creación y modificación de estos archivos mostraron patrones inusualmente regulares, consistentes con un proceso automatizado de producción de documentos.
En una campaña observada, un archivo LNK malicioso se disfrazó como un documento de estrategia de inversión. El señuelo fue diseñado para imitar una plataforma fintech coreana, lo que aumentaba la probabilidad de que los objetivos confiaran en el archivo entregado.
Sostenido ataque a los sectores cripto y financiero
Kimsuky continúa dirigiendo ataques contra organizaciones y profesionales vinculados a activos virtuales, finanzas, diplomacia, seguridad y asuntos internacionales. Firmas de análisis blockchain, incluida Chainalysis, han clasificado sistemáticamente a Corea del Norte como uno de los ladrones de criptomonedas más prolíficos patrocinados por un Estado, con grupos vinculados como Lazarus y Kimsuky implicados en el robo de miles de millones de dólares en activos digitales en los últimos años.
La cadena de entrega técnica sigue patrones establecidos. Las víctimas reciben archivos de acceso directo LNK maliciosos empaquetados dentro de archivos ZIP. Al ejecutarse, los archivos revelan instrucciones de línea de comandos ocultas o despliegan cargadores de PowerShell.
Genians aconsejó a los defensores monitorear argumentos de ejecución LNK anómalos, comandos de PowerShell ocultos en archivos, tareas programadas inusuales, el acceso a la API de GitHub Raw Contents, tokens de acceso personal irregulares y argumentos .data cifrados.
Fuente: CryptoNinjas

