El malware FomoPeek para iOS ataca a usuarios cripto y genera alertas de SlowMist y Binance
Puntos clave
- •SlowMist advirtió el 19 de septiembre que las versiones 1.1 y 1.2 de la app iOS FomoPeek contenían código malicioso, con usuarios afectados que reportaron robo de activos y claves privadas expuestas.
- •La app ocultaba un framework de explotación del kernel de iOS con ocho métodos de explotación que abarcaban las versiones de iOS 12.0–18.7 y 26.0–26.1, lo que le permitía escapar del sandbox y acceder a datos del llavero y archivos de otras aplicaciones.
- •La versión 1.3 de FomoPeek, actualizada el 17 de septiembre, ya no incluía los frameworks de explotación, dos días antes de la alerta pública de SlowMist.
- •Binance instó a los usuarios que instalaron la app a desinstalarla, actualizar iOS y mover los activos de su wallet de autocustodia a una nueva wallet en un dispositivo que nunca haya tenido FomoPeek instalado, sin reportar impacto confirmado en sus usuarios.
- •Gate.io y OKX, ambos colaboradores de la investigación de SlowMist, también emitieron advertencias, en un incidente que subraya el uso creciente de apps móviles, incluidas falsas apps en tiendas legítimas, para atacar a usuarios cripto.
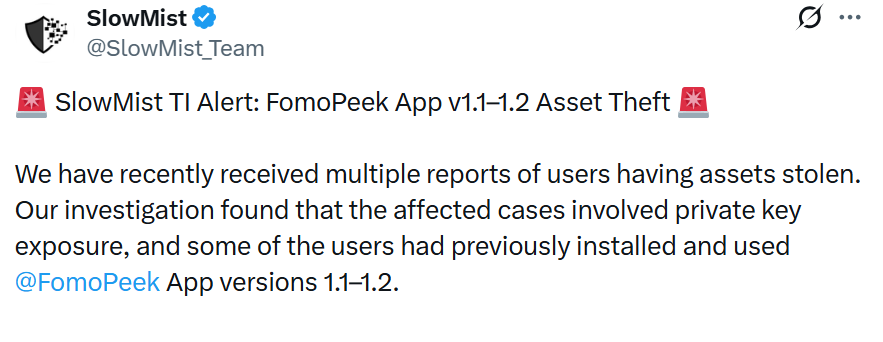
La firma de seguridad blockchain SlowMist identificó software malicioso integrado en la app iOS FomoPeek, dirigido a usuarios de criptomonedas. En una alerta publicada en X el 19 de septiembre, la firma advirtió a los usuarios de iPhone sobre el malware, señalando que varios usuarios habían reportado robo de sus activos.
Según SlowMist, su investigación determinó que los usuarios afectados tuvieron sus claves privadas expuestas. La firma también identificó que algunas de las víctimas habían instalado la versión 1.1 o 1.2 de FomoPeek, una aplicación que se presenta como una herramienta de solo lectura para monitorear wallets de ballenas en las redes de Ethereum, Solana y Tron.
El malware FomoPeek es capaz de eludir el sandbox de iOS
El análisis de SlowMist mostró que la versión iOS de la app contenía dos módulos no relacionados con su función comercial declarada. Uno de estos módulos alberga un framework de explotación del kernel de iOS con ocho métodos distintos para explotar el sistema operativo. El framework afectaba a las versiones de iOS 12.0–18.7 y 26.0–26.1, seleccionando los métodos de explotación según el modelo de iPhone y la versión de iOS en uso.
Las explotaciones a nivel de kernel se consideran entre las formas más graves de compromiso de un dispositivo, ya que el kernel sustenta los límites de aislamiento que separan los datos de una app de los de otra. Cuando la explotación tiene éxito, la app escapa del sandbox de iOS, lo que le permite descifrar datos sensibles del llavero y acceder a archivos de otras apps. Como resultado, casi toda la información sensible de un dispositivo comprometido corre riesgo de exposición, incluidas credenciales de inicio de sesión, frases semilla, historiales de chat y claves privadas, lo que significa que el material de wallets almacenado en aplicaciones separadas estaba al alcance, aunque FomoPeek se posicionaba como una herramienta de monitoreo y no como una wallet.
El malware también puede recopilar datos, conectarse a servidores ocultos y recibir comandos remotos de actores maliciosos. Sin embargo, el código malicioso parece haber sido eliminado desde entonces: la versión 1.3 de la app, actualizada el 17 de septiembre, ya no incluye los frameworks de explotación. La eliminación se produjo así dos días antes de la alerta pública de SlowMist del 19 de septiembre.
Binance insta a los usuarios a mover activos, desinstalar FomoPeek y actualizar iOS
Varios exchanges de criptomonedas han alertado a sus usuarios sobre el incidente. Binance pidió a los usuarios de iPhone y iPad con iOS 26.x o versiones anteriores que hubieran instalado la app que la desinstalaran y nunca la volvieran a descargar. En una publicación en X, el exchange también recomendó actualizar iOS a la última versión, al tiempo que reconoció no haber recibido reportes de usuarios de Binance afectados.
Para los usuarios de la wallet de autocustodia de Binance, el exchange recomendó mover los activos a una nueva wallet en un dispositivo que nunca haya tenido FomoPeek instalado, una recomendación que refleja la capacidad del escape del sandbox de alcanzar archivos de otras aplicaciones en el mismo dispositivo.
Otros exchanges, incluidos Gate.io y OKX, ambos colaboradores de SlowMist en la investigación, también han emitido advertencias a sus usuarios.
Los dispositivos móviles siguen siendo una superficie de ataque en crecimiento
El incidente subraya cómo los actores de amenazas continúan atacando a usuarios cripto a través de dispositivos móviles. En los últimos años, los actores maliciosos han recurrido cada vez más a diversos métodos para explotar teléfonos inteligentes y acceder a wallets cripto. En particular, apps maliciosas han aparecido a veces en canales de distribución legítimos como Play Store y App Store. Varias apps cripto falsas han aparecido en la App Store, incluida una que suplantaba la wallet Wasabi y que hizo que un usuario perdiera 6 BTC en agosto.
Para los usuarios que evalúan su propia exposición, los puntos de verificación concretos que ofrecen los avisos son la versión de FomoPeek instalada, la versión de iOS del dispositivo y las actualizaciones posteriores de las firmas y exchanges involucrados en la investigación.
Este artículo tiene fines informativos únicamente. Los usuarios que puedan haber instalado el software afectado deben seguir las recomendaciones de los proveedores de seguridad oficiales y las plataformas de wallets.
Fuente: The Market Periodical

