Clave privada comprometida detrás del robo de unos 2 millones de dólares a Fetch.ai y NuNet
Puntos clave
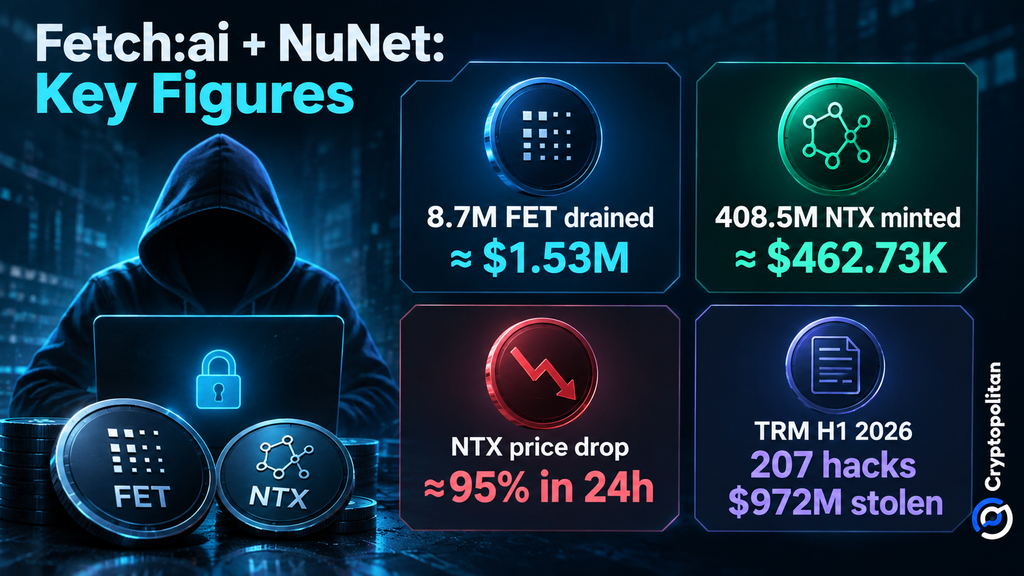
- •Un atacante utilizó credenciales de firma comprometidas para drenar unos 8.7 millones de FET (aproximadamente 1.53 millones de dólares) de un convertidor de Fetch.ai y acuñar 408.5 millones de NTX (alrededor de 462,730 dólares) sin autorización, con ambas acciones vinculadas a la misma billetera.
- •SlowM informó que el contrato TokenConversionManagerV3 dependía de una sola firma ECDSA de una cuenta de propiedad externa y carecía de controles de límites o verificación on-chain de pruebas de burn y lock, lo que permitió el drenaje una vez comprometida la clave autorizadora.
- •Fetch.ai trabajó con SingularityNET para desactivar las billeteras y contratos afectados, pausó las conversiones de AGIX a FET como precaución y publicó un análisis preliminar on-chain que rastrea el ataque desde la clave comprometida hasta las billeteras de retiro del atacante.
- •NTX cayó casi un 95% en 24 horas hasta alrededor de 0.000066 dólares, tocando su mínimo histórico de 0.00004075 dólares el 20 de septiembre, porque la acuñación no autorizada diluyó a los poseedores existentes, mientras que FET no enfrentó un choque de oferta comparable.
- •Datos de la industria muestran que los compromisos de infraestructura y operativos representaron solo alrededor del 15% de los 207 hacks registrados por TRM Labs en la primera mitad de 2026, pero aproximadamente el 76% de los 972 millones de dólares en fondos robados, situando este incidente en esa categoría más pequeña de alto impacto.
Un atacante ha robado alrededor de 2 millones de dólares de infraestructura conectada con Fetch.ai y NuNet, en un par de incidentes que las empresas de seguridad vincularon a la misma billetera del atacante. El análisis preliminar de Fetch.ai determinó que el atacante utilizó credenciales de firma comprometidas para obtener acceso a la infraestructura, con alertas de monitoreo on-chain activadas mientras el exploit se desarrollaba el 19 de septiembre de 2026.
Medido contra un mercado cripto estimado en 2.85 billones de dólares, un robo de 2 millones de dólares puede parecer menor. Lo que hace notable a este caso es que credenciales privilegiadas comprometidas le dieron al hacker acceso a infraestructura crítica, destacando cómo las debilidades en la gestión de claves pueden extenderse a sistemas conectados incluso cuando los contratos de tokens subyacentes no están comprometidos.
La misma billetera drenó FET y recibió la acuñación de NTX
Según PeckShield, el hacker sustrajo un total de 8.7 millones de FET, valorados en aproximadamente 1.53 millones de dólares, y acuñó 408.5 millones de NTX sin autorización, por un valor de alrededor de 462,730 dólares. FET es el token nativo de Fetch.ai, mientras que NTX es el token de NuNet.
Blockaid observó por separado unos 1.56 millones de dólares en FET retirados de un convertidor, junto con aproximadamente 452,000 dólares en NTX recién acuñados. Eso llevó el valor total del clúster de billeteras a unos 2.01 millones de dólares mientras el ataque estaba en curso, y una publicación posterior conectó la acuñación de NTX a la misma billetera receptora.
🚨Blockaid detected an ongoing exploit on @Fetch_ai on Ethereum. The same exploiter wallet then received a large NTX mint from the @nunet_global deployer account. $2.01M so far ($1.56M FET drained from the converter + ~$452k NTX minted) across the cluster. Attack still… — Blockaid (@blockaid_) September 19, 2026
Post: https://x.com/blockaid_/status/2101426221825348095?ref_src=twsrc%5Etfw
NuNet forma parte del mismo ecosistema más amplio de IA y cripto; CoinMarketCap lo describe como el segundo spin-off de SingularityNET.
El punto débil fue la autorización privilegiada
La evidencia presentada hasta ahora no establece que una sola clave fuera responsable de ambos proyectos. Según el análisis preliminar de Fetch.ai, es probable que la clave de firma estuviera comprometida, mientras que el análisis on-chain implica que la clave de acuñación de NuNet también pudo haber sido comprometida.
En su análisis, SlowMist informó que el TokenConversionManagerV3 dependía únicamente de una firma ECDSA —el esquema de firmas criptográficas que Ethereum usa para autorizar transacciones— de una sola cuenta de propiedad externa para autorizar la función conversionIn() a través de la cual se drenó el FET. La función no implementaba un control checkLimits(amount) contra la transacción, y no verificaba si había pruebas de burn o lock disponibles on-chain. El drenaje ocurrió tan pronto como la clave autoradora fue comprometida, ya que una firma legítima era todo lo que se necesitaba para vaciar el saldo de FET del convertidor.
Fetch.ai dijo que trabajó con SingularityNET para desactivar las billeteras y contratos afectados. Una actualización posterior indicó que ningún contrato de Fetch.ai estaba entonces en riesgo y que las conversiones de AGIX a FET —AGIX siendo el token de SingularityNET— habían sido pausadas como precaución. La empresa también publicó un análisis on-chain del exploit en ASI:One, rastreando el ataque desde la clave de firma comprometida hasta las billeteras de retiro del atacante.
An on-chain analysis of the exploit is now available on ASI:One. It traces the attack from the compromised signing key to the attacker's cash-out wallets. This is not the final analysis. Read the report: Together with @SingularityNET , we have deactivated… — Fetch.ai (@Fetch_ai) September 20, 2026
Por qué NTX se desplomó mientras que FET no
Los dos tokens reaccionaron de manera distinta porque los ataques tuvieron efectos diferentes sobre la oferta. El incidente de FET involucró el robo de tokens previamente emitidos, mientras que el incidente de NTX generó cientos de millones de tokens no autorizados, comprometiendo la integridad de la oferta y añadiendo presión vendedora adicional. La distinción importa porque acuñar nuevos tokens diluye directamente a los poseedores existentes, mientras que el robo de tokens en poder del proyecto no cambia la oferta total.
Según CoinMarketCap, NTX se cotizaba alrededor de 0.000066 dólares, con una caída de casi el 95% en las 24 horas previas, tras tocar su mínimo histórico de 0.00004075 dólares el 20 de septiembre. La situación de FET no se vio complicada por un choque de oferta comparable.
Un patrón conocido de la industria
La pérdida directa es modesta, pero el método del ataque encaja en un patrón industrial mucho más amplio. TRM Labs registró 207 hacks y 972 millones de dólares en pérdidas en la primera mitad de 2026. Los compromisos de infraestructura y operativos representaron solo alrededor del 15% de los incidentes pero aproximadamente el 76% de los fondos robados —lo que significa que una proporción relativamente pequeña de incidentes representó la mayor parte del valor robado. El robo a Fetch.ai y NuNet cae en esa categoría más pequeña de alto impacto, con las pérdidas rastreadas hasta credenciales privilegiadas comprometidas.
El informe de seguridad 2026 de CoinGecko cuenta una historia similar. Las brechas de infraestructura y cadena de suministro causaron más de 1,800 millones de dólares en pérdidas entre enero de 2025 y julio de 2026, mientras que el compromiso de claves privadas siguió siendo un punto de falla importante.
Cryptopolitan informó un patrón similar en junio, cuando Humanity Protocol dijo que claves privadas expuestas contribuyeron a pérdidas de hasta 31 millones de dólares, y su token H cayó hasta un 90%.
Fetch.ai dice que la investigación sigue abierta, y el análisis que ha publicado es explícitamente no definitivo. Las próximas preguntas son cómo fueron comprometidas las credenciales, si Fetch.ai ha rotado o reemplazado todos los privilegios afectados, y cómo NuNet maneja el NTX no autorizado aún vinculado al atacante.
Fuente: Cryptopolitan

