EIP-7702 permite que las cuentas de Ethereum obtengan nuevas funciones manteniendo la misma dirección
Puntos clave
- •La actualización Pectra de Ethereum introdujo EIP-7702 en mayo de 2025, permitiendo que las cuentas controladas por clave privada ejecuten código de contratos inteligentes sin migrar a una nueva dirección.
- •La delegación requiere una autorización firmada con la clave privada original de la cuenta y permanece activa hasta que se reemplace o se revierta.
- •Una cuenta puede tener solo un objetivo de delegación a la vez, y una delegación posterior reemplaza a cualquiera anterior, independientemente de la billetera utilizada.
- •El software de las billeteras y estándares como ERC-5792 moldean cómo las funciones delegadas llegan a los usuarios, con MetaMask usando un paso de actualización separado y Ambire activando la delegación mediante la actividad de la cuenta.
- •La clave privada original conserva la autoridad última sobre la cuenta, incluido el poder de autorizar una delegación de reemplazo o eliminarla por completo.
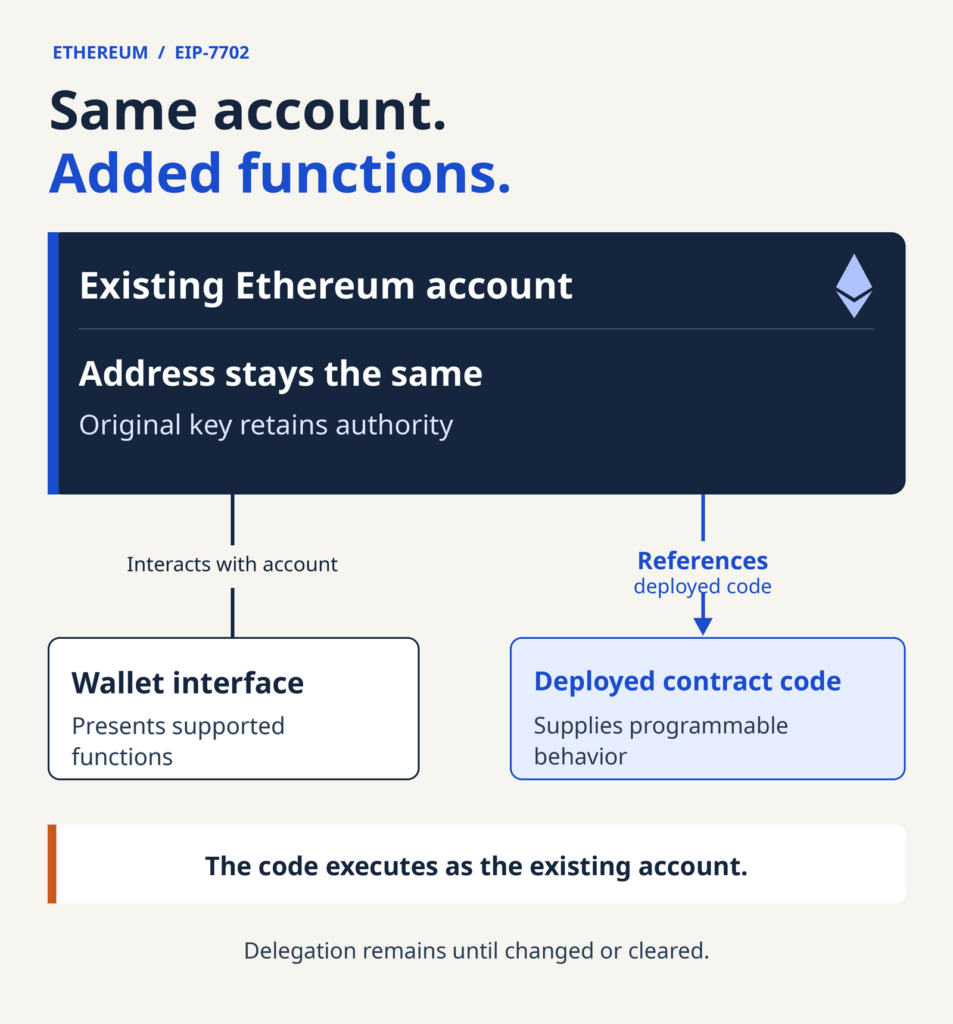
La actualización Pectra de Ethereum, activada el 7 de mayo de 2025, cambió lo que una cuenta existente puede hacer sin necesidad de migrarla a una nueva dirección. Uno de los componentes de esa actualización, EIP-7702, permite que una cuenta convencional controlada por una clave privada utilice código de contratos inteligentes. Capacidades como agrupar varias operaciones en un solo lote pueden ofrecerse, por lo tanto, a través de una cuenta que ya existe, lo que significa que la dirección sigue siendo la misma mientras la cuenta adquiere comportamiento programable.
La distinción se expone en la explicación de mayo de 2026 de la Ethereum Foundation sobre cómo EIP-7702 cambia el modelo de cuentas. Describe un mecanismo para conectar una cuenta a código desplegado conservando tanto su dirección como la autoridad de su clave original. Comprender el mecanismo requiere separar la cuenta registrada en Ethereum del software de billetera utilizado para interactuar con ella. Una actualización de red establece lo que el protocolo permite, mientras que el software determina cómo esa capacidad llega a los usuarios.
Una dirección es independiente de la interfaz de la billetera
Una dirección de Ethereum identifica una cuenta, mientras que una billetera proporciona la interfaz para interactuar con ella. Las mejoras de cuentas que ahora aparecen en la cobertura de blockchain pueden agregar funciones a una dirección que ya está en uso. La billetera presenta los controles para esas funciones, mientras que la configuración de la cuenta determina qué código ejecuta. Una actualización de interfaz y un cambio en las capacidades de ejecución de una cuenta son desarrollos distintos, incluso cuando llegan como parte de la misma versión. En la práctica, esto significa que una billetera puede verse nueva mientras la cuenta se comporta exactamente igual que antes, y una cuenta puede adquirir un nuevo comportamiento mientras la interfaz de la billetera permanece igual.
Ethereum siempre ha distinguido entre cuentas de propiedad externa, controladas por una clave privada, y cuentas de contrato, que ejecutan código desplegado. EIP-7702 permite que una cuenta existente controlada por clave privada utilice lógica de contrato sin ser reemplazada por una cuenta de contrato separada. La interfaz a través de la cual el propietario ve esas funciones sigue siendo una pieza de software diferente.
Una página de cuenta puede mostrar tanto la dirección de la cuenta como la dirección de implementación. La guía de junio de 2025 de Etherscan sobre cuentas EIP-7702 describe un campo de dirección delegada junto a los detalles de la cuenta. La dirección de la cuenta identifica la cuenta del usuario, mientras que ese campo identifica su implementación de código. Mostrar ambas direcciones registra una relación entre ellas; no significa que el propietario haya migrado de una cuenta a otra. Ese campo también permite a los observadores ver, directamente en un explorador, qué implementación está utilizando una cuenta en ese momento.
El código delegado proporciona las funciones de la cuenta
Para una cuenta de propiedad externa (EOA), la delegación comienza con una autorización firmada con su clave privada. Esa autorización especifica un objetivo de delegación: la dirección del código ya desplegado en Ethereum. La red registra entonces un puntero a ese código en la cuenta existente. Cuando el código se ejecuta a través de esta delegación, opera como esa cuenta. Su dirección de despliegue identifica la implementación, mientras que el usuario conserva la dirección de la cuenta a través de la cual operan las funciones.
La delegación permanece activa hasta que se modifica o se revierte. No es una configuración temporal que desaparece una vez que finaliza la transacción que la estableció. Esa persistencia convierte a la delegación en parte de la configuración permanente de la cuenta, distinta de las operaciones individuales realizadas posteriormente a través de ella. Cualquiera que revise una cuenta puede tratar su delegación como un atributo permanente que verificar, en lugar de un detalle de una única transacción pasada.
La agrupación de operaciones ilustra lo que aporta el comportamiento programable. Varias operaciones pueden organizarse para ejecutarse dentro de una sola transacción, con la implementación delegada proporcionando la lógica. En un lote atómico, o todas las operaciones tienen éxito o ninguna lo hace. El mecanismo de delegación de la red y la función de agrupación del código realizan tareas diferentes: la primera establece qué código se ejecuta, mientras que la segunda determina el comportamiento admitido.
La misma guía de Etherscan documenta la implementación de agrupación de Ambire y explica que sus acciones agrupadas aparecen bajo un solo hash de transacción en el explorador de bloques. Las acciones individuales siguen siendo visibles dentro de ese registro. Una sola transacción puede contener, por lo tanto, varias operaciones, lo que significa que contar transacciones y contar acciones describen cosas distintas. La agrupación cambia cómo se organiza el trabajo sin requerir una nueva dirección de cuenta, y una secuencia de varios pasos puede registrarse una vez mientras cada acción subyacente permanece revisable individualmente.
Una cuenta puede tener solo un objetivo de delegación a la vez. Una delegación posterior reemplaza a la anterior, incluso cuando la misma dirección se utiliza en varias billeteras compatibles. Abrir la cuenta a través de otra billetera no otorga a esa aplicación un espacio de delegación independiente. Cualquiera que sea la billetera utilizada, las funciones disponibles en la dirección son las de la única implementación a la que apunta en ese momento.
El software de la billetera determina qué funciones aparecen
El soporte del protocolo no especifica un producto de billetera completo. Los desarrolladores proporcionan la implementación delegada, conectan las funciones admitidas a la interfaz y determinan cómo las aplicaciones las solicitan. El mismo estándar subyacente puede admitir, por lo tanto, experiencias diferentes sin cambiar el modelo básico de cuentas.
La guía de la Foundation identifica ERC-5792 como una interfaz para que las aplicaciones soliciten a una billetera un lote de llamadas. Las llamadas son solicitudes para ejecutar código. La billetera decide qué sistema de cuentas gestiona la solicitud, lo que puede incluir EIP-7702. Una aplicación puede, por lo tanto, solicitar una función sin prescribir cómo la implementa la billetera.
EIP-7702 crea espacio para funciones de cuenta programables, pero el código en particular y el software circundante establecen qué funciones están realmente disponibles. Las opciones de recuperación, los métodos de autenticación alternativos y otras características de cuenta requieren cada una su propia implementación. No aparecen automáticamente solo porque la red reconozca la delegación. Verificar a qué implementación delega una billetera es, por lo tanto, la forma práctica de saber qué puede y qué no puede hacer una cuenta actualizada.
En su descripción de junio de 2025, Etherscan registró un paso separado de actualización de cuenta en MetaMask y una delegación automática activada por la actividad en Ambire. Ambas usaron EIP-7702, pero sus flujos de activación diferían. La diferencia apareció en cómo el software organizó el acceso a la capacidad, sin cambiar el requisito subyacente de una autorización de cuenta.
La clave original conserva el control
La clave privada original conserva la autoridad última sobre la EOA, incluida la capacidad de autorizar una delegación de reemplazo o eliminarla. El código delegado aún puede definir cómo se autorizan sus operaciones admitidas. Un método de autenticación adicional pertenece a esa implementación; no borra la clave original ni hace irrelevante su control. La custodia de esa clave sigue determinando, por lo tanto, quién controla en última instancia la cuenta, independientemente de las características que proporcione el código delegado.
El poder de cambiar la delegación es independiente de las reglas que rigen las operaciones individuales. Una billetera puede exponer una nueva forma de autorizar una acción mientras la clave original sigue controlando qué implementación utiliza la cuenta. La experiencia visible puede cambiar sustancialmente sin que el propietario deba establecer otra dirección.
Fuente: The Market Periodical

