Hackeos cripto causaron pérdidas por $1.32 mil millones en el primer semestre de 2026
Puntos clave
- •Los protocolos cripto perdieron $1.32 mil millones en el primer semestre de 2026 en cientos de hackeos divulgados públicamente.
- •Las fallas de control de acceso impulsaron muchas de las mayores pérdidas, incluidos $292 millones en Kelp DAO y $280 millones en Drift Protocol.
- •Los ataques de phishing e ingeniería social representaron $282 millones en pérdidas durante el período.
- •TRM Labs reportó que la pérdida promedio por hackeo fue de aproximadamente $220,000, la más baja para cualquier período previo de seis meses.
- •Los expertos de la industria discreparon sobre si la inteligencia artificial acelerará los ataques cripto o llevará a los principales protocolos a mejorar sus defensas.
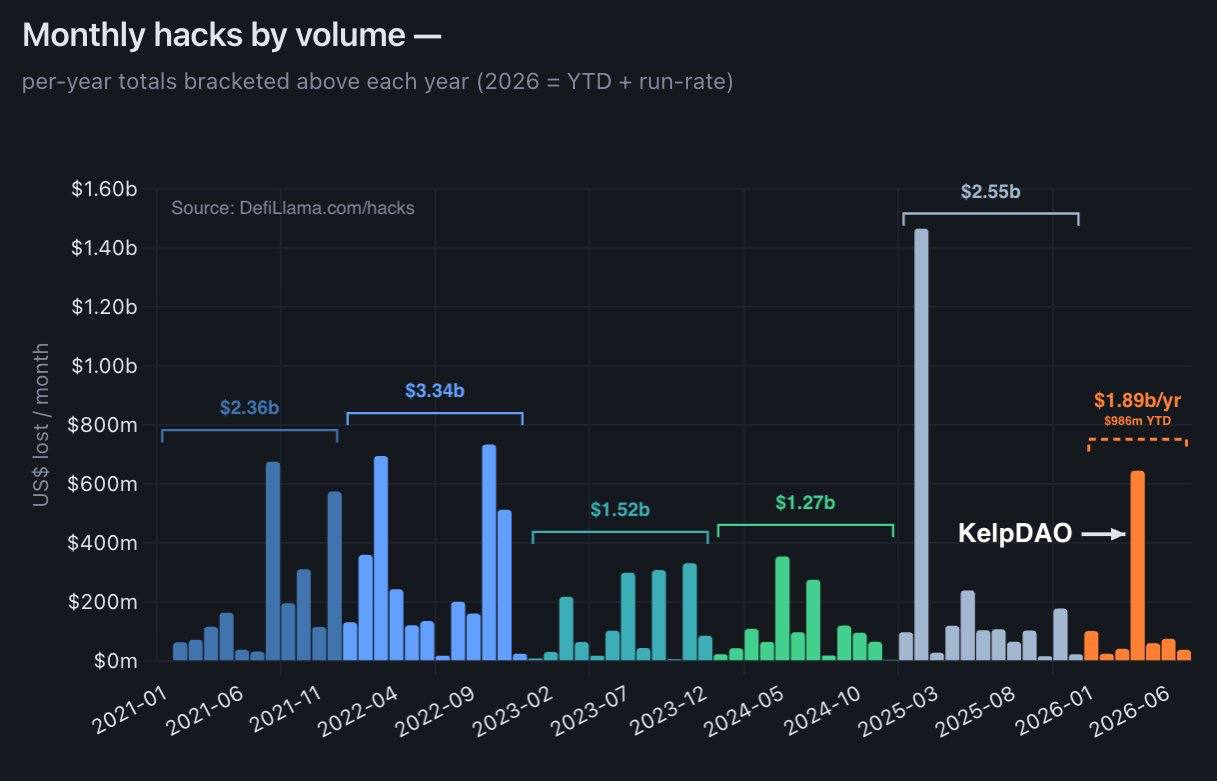
Los protocolos cripto perdieron $1.32 mil millones en el primer semestre de 2026 en cientos de hackeos divulgados públicamente, con las mayores pérdidas vinculadas a fallas de control de acceso, ataques de phishing e ingeniería social, y exploits relacionados con oráculos.
Los datos fuente de The Market Periodical citaron 224 hackeos cripto en sus puntos clave, mientras que el cuerpo del artículo reportó $1.32 mil millones en pérdidas en 244 hackeos divulgados públicamente durante el período. Onchain Lens compartió datos relacionados en X y dijo que la mayoría de las pérdidas provino de un pequeño número de incidentes: https://x.com/onchainlens/status/2080920931623682522?s=46.
El total del primer semestre muestra que los hackeos siguen siendo un riesgo importante para los protocolos cripto, aunque las pérdidas fueron menores que las del año anterior. Solo el hackeo a Bybit en febrero de 2025 causó pérdidas por $1.4 mil millones. La concentración de pérdidas en unos pocos incidentes grandes también subraya cómo el acceso privilegiado, los controles de gobernanza y la infraestructura cross-chain pueden crear puntos de falla de alto impacto cuando se ven comprometidos.
Fallas de control de acceso y phishing lideraron las principales pérdidas
Según Onchain Lens, la mayoría de los ataques con mayores pérdidas en el primer semestre de 2026 se originaron en fallas de control de acceso. Estos incidentes incluyeron casos en los que los atacantes comprometieron permisos u obtuvieron acceso privilegiado a protocolos.
Los dos incidentes más grandes del período ocurrieron en abril e involucraron fallas de control de acceso. Kelp DAO y Drift Protocol fueron hackeados por $292 millones y $280 millones, respectivamente.
En el ataque a Kelp DAO, los hackers comprometieron nodos RPC off-chain para explotar la configuración del verificador de LayerZero y engañarla para que liberara ETH. El incidente de Drift Protocol involucró ingeniería social para obtener acceso al Consejo de Seguridad del protocolo y prefirmar transacciones.
Otros hackeos cripto importantes involucraron a atacantes que usaron distintos métodos para comprometer accesos y robar fondos. BonkDAO perdió $21 millones de su tesorería mediante un exploit de gobernanza.
Los ataques de phishing e ingeniería social representaron $282 millones en pérdidas. Los problemas de oráculos fueron el tercer vector de ataque principal, con Bonzo Finance, Ostium y el protocolo Blend perdiendo cada uno millones de dólares mediante exploits de oráculos. Los ataques a oráculos son especialmente relevantes para DeFi porque los protocolos suelen usar feeds de precios externos o datos de mercado para determinar valores de colateral, liquidaciones y resultados de liquidación.
Aumentaron los ataques más pequeños mientras los riesgos de IA atrajeron atención
Un patrón notable en el primer semestre de 2026 fue la prevalencia de ataques más pequeños. La firma de seguridad blockchain TRM Labs dijo en su reporte H1 2026 que el período registró más hackeos cripto, mientras que la pérdida promedio por hackeo fue de aproximadamente $220,000. Esa cifra fue menor que en cualquier período anterior de seis meses.
La mayoría de los hackeos fueron exploits de contratos inteligentes dirigidos a protocolos DeFi, proyectos de tokens y exchanges descentralizados. Los datos apuntan a un entorno de seguridad en el que los incidentes grandes y muy difundidos siguen siendo importantes, pero los ataques rutinarios contra proyectos más pequeños también representan una proporción creciente de la actividad de exploits divulgada.
Algunos expertos, incluido el fundador de OpenZeppelin, Manuel Aráoz, han dicho que los avances en inteligencia artificial podrían afectar a todo DeFi. Aráoz habló del tema en X: https://x.com/maraoz/status/2059413451265441990?s=20.
Unos meses antes, un sistema de IA descubrió una vulnerabilidad que habría permitido acuñar tokens ZEC ilimitados en la red Zcash. Anthropic también publicó un reporte en diciembre de 2025 que mostraba que su agente de IA explotó con éxito el 63% de 405 contratos inteligentes que habían sido vulnerados entre 2020 y 2025.
Sin embargo, no todos están de acuerdo en que la IA acelerará los ataques cripto. Haseeb Qureshi, socio gerente de DragonFly, dijo que la preocupación es en gran medida una falsa alarma porque los principales protocolos cripto también fortalecerán sus defensas. Qureshi comentó sobre el tema en X: https://x.com/hosseeb/status/2076682247168827849?s=20.
Qureshi señaló que, aunque el número de hackeos ha aumentado, el tamaño de los ataques ha disminuido. Dijo que esto sugiere que los atacantes se están enfocando en protocolos y proyectos más pequeños que no han mejorado su código frente a amenazas relacionadas con IA.

