¿Qué Son los Puentes de Cripto? Cómo Funcionan y Por Qué Son Hackeados Constantemente
Puntos clave
- •Las pérdidas acumuladas por exploits de puentes de cripto superan los $4.3 mil millones desde 2021, y los puentes representaron dos de los tres mayores exploits de DeFi en el primer trimestre de 2026.
- •La mayoría de los puentes transfieren valor mediante un proceso de bloqueo y emisión que bloquea el token original en la cadena de origen y emite un token envuelto en la cadena de destino, siendo Wrapped Bitcoin el ejemplo más conocido.
- •Las fallas de control de acceso fueron el vector de ataque principal en 2024, responsables de aproximadamente el 75% del valor perdido en incidentes de puentes ese año, unos $1.7 mil millones.
- •Los principales incidentes de puentes de 2026 incluyeron el ataque a Kelp DAO de unos $290 millones, la pérdida de unos $11.6 millones de Verus Protocol, el exploit de Hyperbridge por mensaje falsificado y la pérdida de aproximadamente 24.15 millones de USDC de AFX Trade tras obtener un atacante cinco firmas de validadores.
- •Los protocolos más nuevos buscan reducir el riesgo de los puentes, con el CCIP de Chainlink que según reportes ha procesado más de $28.6 billones en transferencias sin un exploit a nivel de protocolo, y Wormhole que añadió verificación de conocimiento cero y gobernanza cross-chain en 2024.
Los puentes de cripto mueven tokens y datos entre blockchains que no pueden comunicarse entre sí por sí mismas, y se han convertido en uno de los componentes más atacados de la industria cripto. Una guía de 2026 sobre puentes blockchain sitúa las pérdidas acumuladas por exploits de puentes por encima de los $4.3 mil millones desde 2021, y los puentes representaron dos de los tres mayores exploits de DeFi en el primer trimestre de 2026. Este artículo explica cómo funcionan los puentes, cuánto se ha perdido y qué muestra el historial sobre sus debilidades.
¿Qué Es un Puente de Cripto?
Blockchains como Bitcoin, Ethereum y BNB Smart Chain operan cada una bajo sus propias reglas, con mecanismos de consenso, lenguajes de programación y estándares de tokens distintos. Por defecto, ninguna puede enviar mensajes o activos a otra cadena.
Un puente de cripto es un protocolo que conecta dos redes blockchain separadas, permitiendo a los usuarios mover activos o datos de una cadena a la otra. Esta capacidad se conoce como interoperabilidad.
Las guías suelen comparar un puente con un puente físico entre dos islas: cada isla es su propio ecosistema blockchain y, sin un puente, los activos y usuarios permanecen atrapados en su isla.
Cruzar tiene propósitos prácticos. Los usuarios pueden acceder a aplicaciones y servicios DeFi que solo existen en otra cadena, y como las tarifas de transacción varían entre redes, algunos usuarios trasladan activos a una cadena más económica para ciertas transacciones.
Los desarrolladores también se benefician, ya que los puentes les permiten crear aplicaciones que aprovechan las fortalezas de varias blockchains a la vez. Curve Finance y Aave, por ejemplo, usan puentes para permitir a los usuarios mover liquidez entre Ethereum y redes como Polygon y Avalanche.
La alternativa — vender el activo y comprar uno nuevo — implica costos de transacción y expone al usuario a la volatilidad de precios. Un puente permite al usuario conservar el activo original mientras obtiene acceso a una nueva red.
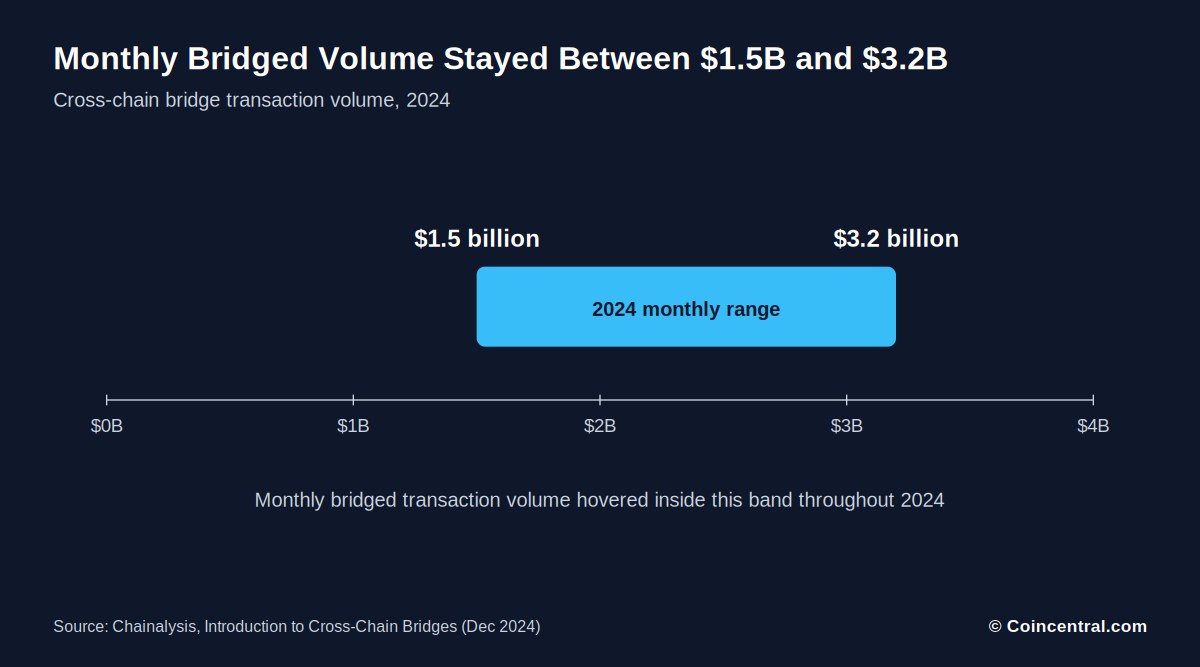
Las cifras de uso subrayan cuánto dependen las personas de los puentes. Chainalysis reportó que el volumen mensual puenteado en 2024 osciló entre $1.5 mil millones y $3.2 mil millones.
Cómo los Puentes de Cripto Mueven Valor
La mayoría de los puentes transfieren valor mediante un proceso de bloqueo y emisión. El usuario envía el token original a un contrato de puente en la cadena de origen, que bloquea el token y registra el depósito. Luego, el puente transmite un mensaje seguro a un contrato correspondiente en la cadena de destino, que crea un token envuelto indexado al valor del original.
La moneda original nunca cruza el límite de la cadena. En cambio, el usuario recibe un token sustituto — Wrapped Bitcoin (WBTC), un token ERC-20 utilizable en Ethereum, es el ejemplo clásico — mientras el BTC original permanece bloqueado en contratos inteligentes.
Revertir la transferencia depende del quemado y desbloqueo: el usuario envía el token envuelto de vuelta al contrato del puente, que lo retira de circulación. Después, un mensaje viaja a la cadena de origen y el activo original es liberado.
Chainalysis ilustra el flujo con un ejemplo de Ethereum a Solana: un activo se bloquea en Ethereum, un mensaje llega a Solana y allí se crea una copia envuelta que puede usarse como si fuera nativa de Solana.
Desde la perspectiva del usuario, los pasos son breves: elegir la cadena de origen y el monto, enviar los activos al puente y recibir los tokens envueltos en la cadena de destino. Tras bambalinas, el sistema depende de mensajes, pruebas, validadores, contratos y pools de liquidez.
Ese último elemento es clave para la seguridad. Si cualquier eslabón de la cadena falla, los fondos pueden drenarse rápidamente — como muestran las secciones siguientes. Ya sea que el eslabón débil sea un mensaje falsificado, una verificación de firma defectuosa o un paso de validación faltante, el tamaño de la pérdida tiende a reflejar cuánta liquidez hay detrás.
Tipos de Puentes de Cripto
Los puentes pueden clasificarse por quién los opera, cómo funcionan y la dirección en la que mueven activos. La distinción más común es entre diseños confiables (trusted) y sin confianza (trustless), cada uno con sus ventajas y desventajas.
Un puente confiable, o custodial, es operado por una entidad central, y los usuarios deben confiar en ese operador para salvaguardar los activos. Estos puentes pueden ofrecer una experiencia más fluida, pero el operador está en posición de usar los fondos indebidamente.
Un puente sin confianza, o no custodial, se basa en contratos inteligentes para bloquear y liberar tokens sin operador central. La seguridad entonces depende de la calidad del código, y estos puentes pueden ser más complejos y lentos.
Otras categorías incluyen los puentes de activos envueltos, que convierten un activo de una cadena en un token compatible en otra — WBTC es el ejemplo más conocido — y los puentes de sidechain, que vinculan una cadena principal con una cadena secundaria que ejecuta un mecanismo de consenso diferente, como la conexión entre Ethereum y Gnosis Chain.
La dirección también importa. Los puentes unidireccionales mueven activos solo hacia la cadena de destino sin ruta de retorno, mientras que los puentes bidireccionales operan en ambas direcciones y son más adecuados para el uso general.
Algunas wallets ofrecen intercambios cross-chain como otra vía. La wallet usa un agregador para buscar la mejor tasa en exchanges descentralizados, y puede emplear puentes tras bambalinas sin que el usuario los maneje directamente.
¿Cuánto se ha Perdido por Hackeos de Puentes?
Los exploits de puentes han costado a los usuarios miles de millones. Una guía de 2026 situó las pérdidas acumuladas en más de $4.3 mil millones desde 2021, lo que convierte a la infraestructura cross-chain en una de las áreas más atacadas de la cripto.
Un análisis anterior de Chainalysis contabilizó $1.4 mil millones en pérdidas desde el inicio de 2022. Para entonces, el monto robado de los puentes ya había superado los $1 mil millones — y el total ha seguido creciendo desde entonces.
Las fallas de control de acceso fueron la causa principal en 2024, responsables de aproximadamente el 75% del valor perdido en incidentes de puentes ese año, unos $1.7 mil millones. Una sección posterior examina esto con más detalle.
El mayor evento único en el material fuente es el exploit de Ronin de $615 millones. Ronin era el puente que soportaba el juego Axie Infinity. Wormhole perdió unos $320 millones por una debilidad en sus verificaciones de firma digital.
El ataque a Kelp DAO, reportado en unos $290 millones, fue el mayor exploit relacionado con puentes de 2026 hasta mayo. Horizon perdió unos $100 millones en junio de 2022.
La escala por sí sola no indica qué tan peligroso es un fallo. Hyperbridge perdió mucho menos solo porque su liquidez era limitada — un bug que drena $2.5 millones hoy podría drenar mucho más si el pool crece.
Hackeos de Puentes en 2026
Varios incidentes de puentes ocurrieron en 2026. El mayor fue Kelp DAO, donde los atacantes presuntamente se llevaron unos $290 millones. TechRadar reportó que el ataque apuntó a la configuración de LayerZero de Kelp, y algunos investigadores lo vincularon con el grupo Lazarus.
Según se informó, LayerZero dijo que el problema provenía de la configuración de Kelp, incluido su uso de un solo DVN. Kelp disputó esa versión. El caso demuestra que la seguridad depende de cómo un proyecto configura su capa de mensajería, no solo del protocolo subyacente.
El puente de Ethereum de Verus Protocol fue explotado por unos $11.6 millones, señalado por Blockaid y PeckShield el 18 de mayo. Un mensaje cross-chain falsificado engañó al puente para que enviara reservas a la wallet del atacante.
El atacante drenó ETH, USDC y tBTC y los convirtió en aproximadamente 5,402 ETH. Blockaid dijo que la causa fue la falta de validación del monto de origen en el código Solidity del puente, y que no fue un bypass de ECDSA, un compromiso de clave notarial ni un bug de parser.
Hyperbridge fue golpeado por un mensaje cross-chain falsificado. El atacante obtuvo el control de un contrato de token DOT puenteado, emitió 1 mil millones de DOT puenteados y los vendió en la liquidez disponible. Los informes iniciales situaron la pérdida en $237,000, mientras que una revisión posterior ubicó las pérdidas realizadas cerca de $2.5 millones.
Las fuentes discrepan en el momento: una guía data la pérdida de Hyperbridge en marzo de 2025, mientras que un informe de 2026 la sitúa en abril.
AFX Trade perdió unos 24.15 millones de USDC el 22 de julio después de que un atacante obtuviera las cinco firmas de validadores necesarias para aprobar un retiro de su puente — lo que coincide con el patrón de toma de validadores que se cubre en la siguiente sección.
Por Qué Hackean los Puentes
Un puente debe responder una pregunta difícil: ¿ocurrió algo realmente en otra cadena? Si el puente responde incorrectamente, el dinero puede moverse cuando no debería.
Los puentes son objetivos atractivos por tres razones: mantienen grandes reservas, conectan múltiples ecosistemas y convierten un error de verificación en un retiro directo. También dependen de una lógica compleja de contratos inteligentes distribuida en más de una cadena.
Un análisis divide los ataques en dos grupos: ataques de código, que explotan fallos en contratos inteligentes, y ataques de diseño de red, que a menudo se ejecutan mediante ingeniería social.
La mayoría de los hackeos de puentes buscan liberar tokens en una cadena sin depósito correspondiente en la otra. Tres métodos se repiten una y otra vez.
Las fallas de control de acceso fueron el vector de ataque principal en 2024, con aproximadamente el 75% del valor perdido, unos $1.7 mil millones, y el resto por otras causas. Los puentes custodiales añaden otro riesgo: el operador podría usar los fondos indebidamente.
Los incidentes de 2026 muestran cómo estas categorías se materializan en la práctica: Verus y Hyperbridge cayeron ante mensajes cross-chain falsificados, AFX Trade ante un atacante que reunió las firmas de validadores que requería un retiro, y Kelp DAO ante una disputa sobre cómo se configuró una capa de mensajería. La toma de validadores es el patrón que hay que entender aquí: cuando un puente libera fondos solo tras reunir un umbral de firmas, quien posea esas firmas puede autorizar retiros sin depósito detrás.
DeFi también está mucho más interconectado que en 2022, cuando fueron golpeados Nomad y Wormhole. Ahora existen más cadenas, wrappers y capas de mensajería, lo que da a pequeños vacíos de validación más oportunidades de escalar hacia grandes pérdidas.
Cómo se Mueven los Fondos Robados a Través de los Puentes
Los puentes también facilitan el movimiento de dinero robado. Al vincular cadenas, hacen que las rutas de transacción sean más difíciles de seguir para las fuerzas del orden y los equipos de seguridad. Chainalysis identifica los datos fragmentados y las rutas de transacción ocultas como los problemas principales.
Tras el colapso de FTX, los hackers robaron unos $477 millones del exchange y comenzaron a lavarlos, usando peel chains, CoinJoins y puentes para ocultar de dónde provenían los fondos y a dónde iban. El objetivo era aumentar el anonimato.
El lavado de dinero generalmente se desarrolla en tres etapas. La colocación introduce dinero sucio en el sistema financiero, la estratificación lo mueve a través de muchas transacciones para ocultar su origen, y la integración es cuando los fondos ya no pueden rastrearse fácilmente hasta el crimen.
La integración es un punto crítico de detección, porque allí la cripto se encuentra con el efectivo. Los exchanges que cumplen las reglas contra el lavado de dinero verifican la identidad y la procedencia de los fondos; otras plataformas son menos estrictas con estos requisitos.
Las transacciones de puentes dejan rastros largos a través de múltiples contratos inteligentes y pasos. Chainalysis dice que su herramienta Reactor puede seguir fondos a través de cientos de protocolos de puentes y exchanges descentralizados, con datos que cubren más de 25 blockchains, 17 millones de activos y 220 millones de transacciones de puentes.
Las reglas AML forman una capa de defensa. Ayudan a detectar el uso ilegal de la cripto, pero por sí solas no pueden detener un exploit.
Otros Incidentes de Seguridad de Julio a Octubre de 2026
Los puentes no son el único punto débil de la industria. Un informe de Santiment cubrió una serie de incidentes de julio a principios de octubre de 2026, que abarcaron exchanges, hardware wallets, puentes y software wallets. La variedad es en sí misma la conclusión: las pérdidas del trimestre provinieron de seguridad operativa de exchanges, mecánicas de protocolos de préstamo, un desajuste de reservas, aleatoriedad del firmware de wallets y sistemas de proveedores externos — superficies de fallo distintas de los exploits de puentes descritos anteriormente, pero la misma consecuencia para los usuarios afectados.
Bitget reportó una brecha el 24 de septiembre con pérdidas de unos $387.5 millones, por encima de una estimación inicial de $351.6 millones. Mandiant y SlowMist lo rastrearon hasta productos de seguridad de terceros comprometidos. Bitget dijo que sus cold wallets no fueron afectadas y que su fondo de protección cubriría a los usuarios.
El exploit de Tectonic siguió el 30 de agosto. Cronos situó los préstamos afectados en unos $120.4 millones. Los validadores revirtieron 10,961 bloques y deshicieron unos $111.2 millones, mientras que unos $9.19 millones ya habían salido de la red.
El 6 de septiembre, un bug en la Liquid Network permitió crear unos 4,000 LBTC sin respaldo. Blockstream dijo que su reserva cayó de unos 4,205 BTC a unos 197 BTC. El atacante devolvió 3,400 BTC y unos 600 BTC seguían pendientes.
Los problemas de Coldcard comenzaron el 30 de julio: un error de firmware que databa de marzo de 2021 había debilitado la aleatoriedad usada para generar semillas. TRM Labs estimó que unos 1,816 BTC, valorados en unos $116 millones, fueron drenados de más de 5,200 direcciones.
La app wallet de D'CENT perdió unos 12.4 millones de XRP en 7,393 wallets entre el 15 y el 25 de septiembre. Trezor reportó brechas de proveedores en ShipMonk y Brevo, pero dijo que sus wallets no fueron hackeadas. Unos 347,149 contactos fueron exportados de Brevo y aproximadamente 2,500 personas hicieron clic en un enlace de phishing.
El 9 de octubre, Ledger comenzó a investigar wallets drenadas entre clientes que compraron al revendedor CryptoBilis. El investigador on-chain Specter estimó pérdidas superiores a $86 millones, pero Ledger no ha confirmado un total. Dos días antes, Justin Drake instó a planificar los riesgos de la IA para la criptografía de curvas elípticas, mientras que Yehuda Lindell de Coinbase dijo que no hay evidencia de que los supuestos subyacentes se hayan debilitado.
Cómo Reducir el Riesgo de los Puentes — y Qué Viene Después
Ningún puente está libre de riesgo, pero los usuarios pueden reducir su exposición. Verifica que un puente haya pasado auditorías de seguridad y tenga un largo historial operativo, y observa señales de alerta antes de enviar fondos.
Las fuentes también enumeran hábitos básicos: mantener los fondos en una wallet segura como una hardware wallet, usar contraseñas fuertes con autenticación multifactor, mantener el software actualizado, activar alertas de transacciones y monitorear tu actividad ante cualquier cosa inusual.
El phishing es una ruta común de robo. Verifica la URL antes de ingresar cualquier clave privada o dato sensible. Las plataformas establecidas con largo historial pueden ofrecer más confianza, aunque ninguna es totalmente segura.
Los intercambios cross-chain ofrecen otra opción. Una wallet o servicio enruta el intercambio por ti, evitando potencialmente el contacto directo con un puente — pero también tienen límites, como menos tokens soportados y tarifas.
Los puentes se adaptan a necesidades avanzadas, como mover tokens que los servicios de intercambio no soportan, mientras que los intercambios se adaptan a operaciones básicas entre tokens populares.
Los protocolos más nuevos buscan reducir el riesgo. Se dice que el CCIP de Chainlink ha procesado más de $28.6 billones en transferencias sin un exploit a nivel de protocolo, usando validación descentralizada. Wormhole añadió verificación con pruebas de conocimiento cero y gobernanza cross-chain en 2024. 1inch, que ofrece intercambios cross-chain, dice que su producto ejecuta las instrucciones del usuario sin tomar custodia de los activos — una afirmación que proviene de la propia empresa.
Estos desarrollos apuntan hacia estándares de validación más fuertes, pero los exploits siguen siendo un riesgo. Las fallas de control de acceso, los puntos únicos de fallo y las configuraciones débiles han provocado muchas pérdidas hasta ahora, y los usuarios deben sopesar cada opción cuidadosamente antes de mover activos. Las señales que vale la pena observar son las que hay detrás de las pérdidas de este año: cuántas partes independientes deben verificar un mensaje cross-chain, si una configuración concentra la confianza en un solo verificador — el punto que LayerZero y Kelp disputaron — cuánta liquidez hay detrás de un contrato y si un operador puede mover fondos de usuarios unilateralmente.
Fuentes
- ¿Qué es un puente blockchain? (actualizado el 21 de abril de 2026)
- ¿Qué es un puente de cripto? (publicado el 15 de julio de 2024, actualizado el 17 de julio de 2026)
- Introducción a los puentes cross-chain (equipo de Chainalysis, 5 de diciembre de 2024)
- La advertencia del "Bunker Mode" de Justin Drake se encuentra con los temores de seguridad de Ledger y Bitget (Trader Edge, 13 de octubre de 2026)
- ¿Qué es bridging en cripto?
- Los mayores hackeos de puentes en 2026 (Vladimir Kozlov, 21 de mayo de 2026)
- ¿Cómo usan los hackers los puentes de cripto para robar?
Fuente: CoinCentral

