Galaxy afirma que cerca del 40% de los flujos de salida de la Wave 2 de Coldcard fueron rescates whitehat
Puntos clave
- •El monitoreo de blockchain de Galaxy Digital indica que aproximadamente el 40% de la segunda ola de ataques del exploit de Coldcard fue actividad whitehat y no robo criminal.
- •Una transacción confirmada en el bloque 967,948 movió 52.37 BTC, alrededor del 2.8% de los fondos explotados rastreados, desde la Wave 2 y tres clústeres de atacantes etiquetados como Footprint AA, AU y AX hacia una dirección de un fondo de recuperación con el mensaje OP_RETURN 'claim:cryptorecoverytrust dot com.'
- •El mismo esfuerzo de recuperación incluyó una transferencia relacionada el 21 de septiembre de 40.71 BTC, valorada en unos 3.31 millones de dólares, que involucró 11 direcciones, 20 entradas y 480 salidas.
- •El exploit de Coldcard comenzó el 30 de julio y drenó entre 100 y 130 millones de dólares estimados, con un conteo anterior de aproximadamente 1,816 BTC tomados de más de 5,200 direcciones.
- •La vulnerabilidad se remonta a un cambio de firmware de marzo de 2021 que hizo que algunas semillas de Coldcard dependieran de una fuente de números aleatorios por software y, aunque Coinkite corrigió el firmware, las monedas bajo semillas antiguas siguen en riesgo hasta ser movidas a unas recién generadas.
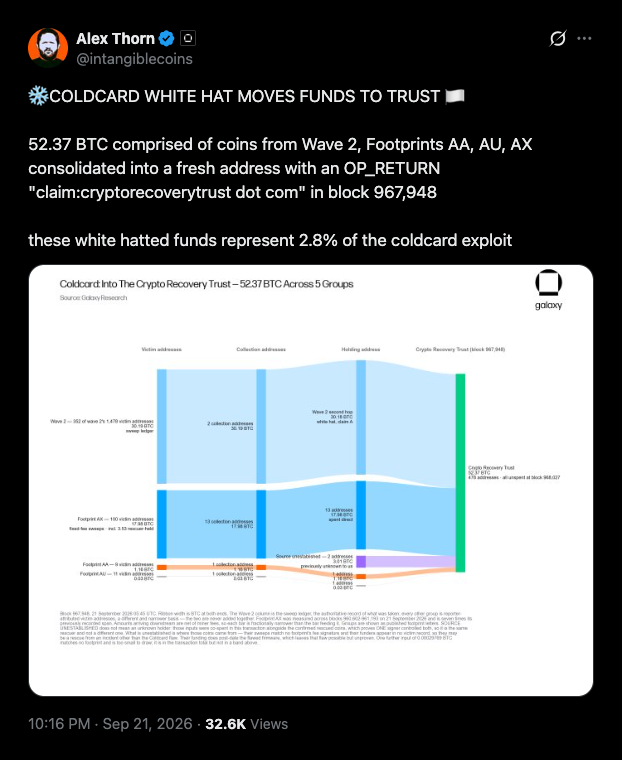
Alex Thorn, jefe de investigación de Galaxy Digital, afirma que la segunda ola de ataques en el exploit de las billeteras Coldcard fue aproximadamente 40% actividad whitehat, según el monitoreo de blockchain de la firma. La cifra es una corrección útil frente a los totales de pérdidas titulares, ya que las monedas que salen de billeteras comprometidas no están todas en manos criminales. En una publicación en X, Thorn rastreó 52.37 BTC enviados a una dirección etiquetada para un nuevo fondo de recuperación.
52.37 BTC llegaron a una dirección nueva en el bloque 967,948
Según Thorn, los 52.37 BTC provienen de monedas tomadas en la Wave 2 y en tres clústeres de atacantes que Galaxy etiquetó como Footprint AA, AU y AX. Agrupar direcciones por comportamiento compartido es una técnica estándar de rastreo on-chain que permite a los investigadores atribuir flujos de fondos a un solo actor incluso cuando se dispersan entre muchas direcciones. Los fondos llegaron a una nueva dirección confirmada en el bloque 967,948.
La transacción incluía una nota OP_RETURN —un mensaje corto incrustado en una transacción de Bitcoin— que decía "claim:cryptorecoverytrust dot com." Thorn calculó que el monto representa el 2.8% de los fondos explotados rastreados. La misma transacción también envió otros 3.0134 BTC sin historial de rastreo previo a la misma dirección de recuperación. Thorn dijo que probablemente se trataba de más dinero de Coldcard recuperado por whitehats, aunque marcó ese vínculo como no confirmado.
Como parte de su monitoreo de blockchain, Galaxy Research también detectó una transferencia relacionada de 40.71 BTC, valorada en unos 3.31 millones de dólares, el 21 de septiembre. Esa transacción involucró 11 direcciones, 20 entradas y 480 salidas, y llevaba el mismo mensaje del fondo de recuperación.
Las pérdidas llegaron a un máximo cercano a los 130 millones de dólares por una falla de firmware de marzo de 2021
Los whitehats son investigadores de seguridad que emplean las técnicas de los atacantes para capturar monedas expuestas antes de que lo hagan los criminales. Por lo tanto, parte de los flujos de salida de las billeteras de las víctimas fueron rescates, con monedas guardadas hasta que sus dueños se presenten. Las víctimas pueden buscar las direcciones de sus billeteras en cryptorecoverytrust.com para verificar si sus fondos fueron puestos a salvo. La mayoría del bitcoin robado permanece inactivo en billeteras de atacantes. La pregunta abierta es cuántos dueños se presentarán para reclamar las monedas guardadas —el paso que convierte los rescates en recuperaciones reales y precisa el conteo verdadero de pérdidas.
El exploit de Coldcard comenzó el 30 de julio y se desarrolló en múltiples lotes durante los días siguientes. Las estimaciones de daños van desde más de 100 millones de dólares hasta un máximo de unos 130 millones. Un informe anterior de Cryptopolitan contabilizó aproximadamente 1,816 BTC drenados más de 5,200 direcciones, valorados entre 114 y 116 millones de dólares en ese momento.
La falla se remonta a un cambio de firmware en marzo de 2021. Algunas semillas generadas por el firmware de Coldcard usaban una fuente de números aleatorios por software en lugar del generador de hardware del dispositivo, y los atacantes reconstruyeron esas semillas fuera de línea para drenar las billeteras. Coinkite, fabricante de la billetera de hardware Coldcard, ya corrigió su firmware, pero la exposición sigue a la semilla y no al dispositivo: las monedas ya expuestas bajo semillas antiguas siguen en riesgo hasta que sus dueños las trasladen a unas recién generadas, lo cual es lo que mantiene vigentes los rescates whitehat y el proceso de reclamo del fondo de recuperación incluso con el firmware corregido en circulación.

