BlueNoroff de Corea del Norte usa llamadas falsas de Zoom y Teams para atacar billeteras cripto
Puntos clave
- •JUMPSEC recuperó código fuente expuesto que muestra que las páginas falsas de reuniones de BlueNoroff escanean navegadores en busca de billeteras de criptomonedas antes de entregar malware.
- •El kit de phishing verifica conexiones de billeteras de Ethereum, billeteras no EVM incluidas herramientas de Solana, y extensiones conocidas de billetera en navegadores como MetaMask.
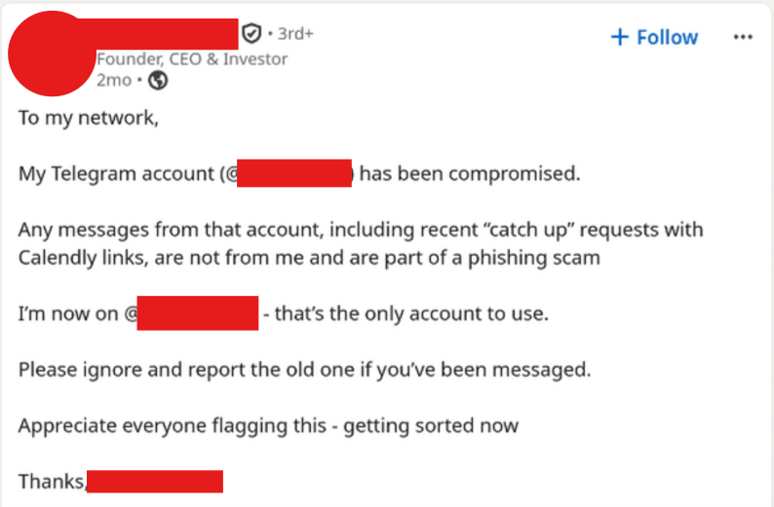
- •Los atacantes usan cuentas de Telegram secuestradas e invitaciones falsas de Calendly para dirigir a los objetivos a páginas suplantadas de Zoom o Microsoft Teams.
- •Los payloads de Windows recopilan datos del sistema y del navegador, mientras que los de macOS usan instaladores falsos y roban claves maestras de Chrome desde el Keychain de Apple.
- •Arctic Wolf identificó más de 100 víctimas en más de 20 países, con alrededor de 80% trabajando en cripto o finanzas blockchain.
El grupo de hackers norcoreano BlueNoroff está revisando billeteras de criptomonedas antes de decidir qué víctimas comprometer, usando llamadas falsas de Zoom y Microsoft Teams para entregar malware a personas que poseen claves privadas.
La firma de seguridad británica JUMPSEC publicó esta semana un análisis de código fuente de la operación, que muestra cómo el kit de phishing del grupo identifica billeteras cripto, envía los resultados a un panel del operador y usa mensajes de ingeniería social para instalar malware en objetivos seleccionados. El análisis de JUMPSEC está disponible en
La campaña es relevante porque las billeteras de navegador y las cuentas de mensajería suelen estar cerca de la autoridad de firma en empresas cripto. Si un atacante puede confirmar que un objetivo tiene extensiones de billetera o conexiones de billetera activas antes de entregar malware, la operación puede reservar payloads más intrusivos para las personas con más probabilidades de tener accesos valiosos.
BlueNoroff escanea billeteras antes de seleccionar objetivos
JUMPSEC dijo que pudo recuperar el código fuente real del kit después de que los operadores dejaran mapas de fuente de JavaScript expuestos en infraestructura activa. Los archivos detallaban un flujo de trabajo que empieza a escanear el navegador del objetivo tan pronto como la persona llega a la página falsa de la reunión.
Según JUMPSEC, el kit busca conexiones de billeteras de Ethereum usando el estándar EIP-6963, además de técnicas más antiguas basadas en navegador. También sondea billeteras no EVM, incluidas herramientas de Solana. Los resultados se envían directamente a un panel del operador sin aviso ni advertencia para la persona en la llamada.
En equipos Windows, el malware incluye una lista de IDs de extensiones de navegador para Chrome, Edge, Brave, Opera, Vivaldi y Firefox. Los atacantes usan esos IDs para verificar extensiones de billetera conocidas, como MetaMask.
Ese proceso permite a los operadores revisar las billeteras detectadas, decidir qué objetivos justifican un compromiso completo y enviar payloads solo a esas víctimas. El señuelo depende en gran medida de la confianza entre contactos cripto, convirtiendo invitaciones rutinarias a reuniones y cuentas de mensajería conocidas en parte de la cadena de compromiso.
Los atacantes primero toman el control de la cuenta de Telegram de un contacto cripto y luego envían una invitación convincente de Calendly a un dominio de reunión falso. Cada cuenta secuestrada da a los operadores acceso a una mayor parte de la red cripto de ese contacto, creando el siguiente grupo de objetivos.
Cuando comienza la videollamada falsa, la página pide a la víctima que ingrese un nombre y permita el acceso a la cámara web. Luego, la transmisión de la cámara se envía silenciosamente al panel del atacante en segundo plano.
La víctima ve una pantalla que indica que la llamada está “waiting for other participants.” Luego, el operador reproduce un video pregrabado y le dice a la víctima: “Your mic isn’t working.” Después aparece un mensaje falso de “Zoom SDK Update”.
JUMPSEC dijo que el rostro mostrado en la llamada no es real. Los atacantes superponen retratos generados con IA sobre movimientos corporales capturados durante reuniones anteriores.
La página falsa de reunión de Microsoft Teams incluye reacciones con emojis, ajustes de dispositivo, efectos de fondo y funciones de escaneo de billeteras. JUMPSEC también encontró un clon incompleto de Google Meet dentro del código expuesto.
Payloads separados apuntan a distintos sistemas operativos
En Windows, el comando ClickFix copiado inicia un pequeño cargador de PowerShell que descarga un VBScript. Luego, el script agrega una exclusión de Microsoft Defender y reinicia Defender para que el cambio permanezca activo.
El payload de Windows recopila información del sistema, busca extensiones de billetera en los navegadores y revisa archivos de Telegram Web. También puede recibir payloads de etapas posteriores, aunque los investigadores no pudieron recuperar por completo esos componentes.
En macOS, los atacantes colocan un instalador falso de Zoom o Teams mientras un stealer se ejecuta silenciosamente en segundo plano. El stealer recopila datos del sistema y claves maestras de Chrome desde el Keychain de Apple, y luego envía la información a través de Telegram.
Investigadores de seguridad identificaron cuatro versiones para macOS fechadas entre el 22 de abril y el 15 de julio. Arctic Wolf y JUMPSEC encontraron cinco versiones del kit de phishing distribuidas entre el 31 de mayo y el 14 de julio, con compromiso completo en menos de cinco minutos.
La investigación de Arctic Wolf identificó más de 100 víctimas en más de 20 países, incluido 41% en Estados Unidos. En abril, Arctic Wolf contabilizó más de 80 dominios de reuniones con typosquatting que habían sido registrados desde finales de 2025.
Alrededor de 80% de los objetivos trabajaban en cripto o finanzas blockchain, y 45% eran fundadores o CEOs. El horario de los ataques también coincidió con el horario laboral en Corea del Norte.
El código expuesto y los datos de dominios dan a los defensores indicadores concretos para monitorear, incluida infraestructura falsa de reuniones, comportamiento inesperado de enumeración de billeteras en navegadores y páginas de reuniones que solicitan actualizaciones fuera de los canales oficiales de Zoom o Microsoft Teams.
BlueNoroff es un subgrupo de Lazarus Group. Cryptopolitan informó anteriormente que Lazarus atacó bancos y firmas cripto con un troyano RemotePE sin archivos, usando señuelos similares de Telegram y programadores falsos en https://www.cryptopolitan.com/north-korea-lazarus-target-crypto-banks/.

