Hackers de Bitget mueven 3,9 millones de dólares al pool Ironwood de Zcash mientras el ZCSH de Grayscale completa su split 3 a 1
Puntos clave
- •Billeteras vinculadas a los presuntos operadores norcoreanos detrás del robo a Bitget depositaron 2.746 ZEC, por unos 3,9 millones de dólares, en el pool protegido Ironwood de Zcash el 30 de septiembre.
- •Una vez que los fondos entran al pool Ironwood, el remitente, el receptor y los montos dejan de poder rastrearse, por lo que los analistas solo pueden observar los totales de entrada y salida.
- •Los 3,9 millones de dólares representan aproximadamente el 15% del ZEC robado, mientras que el 85% restante aún no ha sido rastreado hacia pools protegidos.
- •Además de Zcash, los atacantes han movido unos 6,3 millones de dólares mediante swaps de Ether a Bitcoin en THORChain, y un intento de más de 50 millones de dólares vía SHIELD de NEAR Intents fue bloqueado en su mayoría, con 503.000 dólares congelados y solo unos 166.000 dólares procesados.
- •Bitget ha restaurado su fondo de protección de usuarios a 309 millones de dólares, alrededor del 131% por encima de su compromiso de 300 millones, y reabre los retiros por fases desde el 28 de septiembre, con la restauración completa programada para el 2 de octubre.
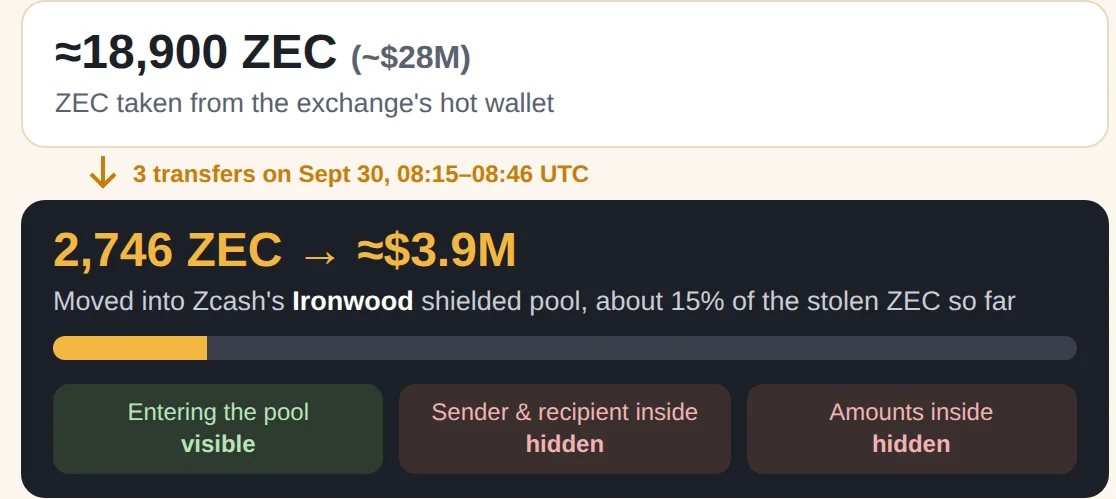
Los hackers detrás del robo de 387,5 millones de dólares a Bitget están probando una nueva ruta para mover su botín fuera del alcance de los esfuerzos de recuperación. Temprano el miércoles 30 de septiembre, billeteras vinculadas a los presuntos operadores norcoreanos ingresaron unos 3,9 millones de dólares a Ironwood, el más nuevo pool protegido de Zcash.
Cryptopolitan reportó en agosto que ZCSH fue el primer ETF de EE. UU. en ofrecer exposición spot a ZEC cuando debutó en NYSE Arca el 25 de agosto. Ahora, el mismo token está en el centro de una operación de lavado de nueve cifras llevada a cabo por atacantes vinculados a Corea del Norte.
Cómo el pool Ironwood oculta el rastro
Una vez que los fondos entran al pool protegido Ironwood, detalles como el remitente, el receptor y el monto de la transferencia dejan de poder rastrearse.
Los investigadores aún pueden monitorear cuánto entra al pool, y si algo de eso aparece más tarde en una dirección pública, el monto de salida vuelve a ser visible. Los analistas solo pueden hacer inferencias basadas en tiempos, montos y otros metadatos, pero pierden el hilo crítico que vincula directamente los fondos que entraron con el dinero que salió.
Los 2.746 ZEC que llegaron a Ironwood arribaron en tres depósitos entre las 08:15 y las 08:46 UTC, tras pasar por dos direcciones intermediarias que habían recibido fondos de una billetera que Bitget ya había marcado. Cryptopolitan reportó que Ironwood se activó en Zcash el 28 de julio de 2026, poco más de dos meses antes de que llegara el ZEC robado.
Un split de acciones se concreta la misma mañana
Los fondos del hackeo llegaron a Zcash la misma mañana en que el único ETF cotizado en EE. UU. para el token, el Grayscale Zcash ETF (ZCSH), completó un split forward de acciones de 3 a 1. Los tenedores de registro al 28 de septiembre recibieron dos acciones adicionales por cada una que poseían, distribuidas tras el cierre del 29 de septiembre. Cada acción previa al split se convirtió en tres acciones con un valor de aproximadamente un tercio del valor neto anterior —el efecto estándar de un split forward, que reduce el precio por acción sin cambiar el valor de la posición total del tenedor.
Las rutas de lavado restantes
Los 3,9 millones de dólares, detectados por primera vez por el investigador on-chain ZachXBT, representan aproximadamente el 15% del ZEC que los atacantes robaron y que ahora están moviendo a pools de privacidad. El resto, alrededor del 85% de ese ZEC, aún no ha sidoastreado hacia pools protegidos, por lo que los totales de entrada y salida del pool son las cifras a vigilar.
Los depósitos protegidos son solo una de las rutas de salida que los hackers han explorado. Unos 6,3 millones de dólares se han oscurecido mediante swaps de Ether a Bitcoin procesados a través de THORChain, un protocolo de intercambio cross-chain. Un intento de mover más de 50 millones de dólares a través del sistema SHIELD de NEAR Intents falló después de que el protocolo congelara 503.000 dólares, aunque no antes de que unos 166.000 dólares se procesaran con éxito, según reportó Cryptopolitan. El contraste entre ambos venues subraya cómo los resultados de recuperación pueden depender de que los controles de un protocolo intercepten fondos marcados antes de que se liquiden.
Circle y Tether también han incluido en listas negras una billetera vinculada a los explotadores y congelaron 318.013 dólares en stablecoins, una palanca que aplica dondequiera que viajen esos tokens, ya que las stablecoins centralizadas permanecen bajo el control de sus emisores incluso al moverse entre billeteras.
Según ZachXBT, los actores chinos que mueven dinero para los presuntos atacantes de la RPDC estaban "pidiendo apoyo abiertamente" el 28 de septiembre en servidores de Discord y canales de Telegram.
El impulso de recuperación de Bitget
Bitget se ha movido rápidamente para estabilizarse tras recibir el golpe más grande de 2026 hasta la fecha. La empresa confirmó que ha restaurado su fondo de protección de usuarios a 309 millones de dólares, alrededor de 3.705 Bitcoin, un 131% por encima de su compromiso de 300 millones de dólares.
Los retiros se han reabierto para los usuarios por fases, comenzando con BTC el 28 de septiembre, seguido de ETH el 29 de septiembre y USDT el 30 de septiembre. Otros activos, moneda fiat y servicios de peer-to-peer regresarán el 2 de octubre, la fase final programada del calendario de restauración del exchange.

