Richard Teng de Binance afirma que el ataque fue más allá de los permisos de un solo ingeniero
Puntos clave
- •Richard Teng de Binance declaró el 30 de octubre de 2026 que el ataque reportado fue más allá de los permisos disponibles para cualquier ingeniero individual.
- •Teng rechazó las caracterizaciones del incidente como una simple acción de un solo clic, calificando dichas etiquetas de inexactas.
- •La aclaración no confirma si varias cuentas de empleados fueron comprometidas ni establece exactamente cómo operaron los atacantes.
- •La declaración no especifica el impacto financiero del ataque ni confirma que los fondos de los clientes hayan sido afectados.
- •Un informe detallado del incidente por parte de Binance podría aclarar los puntos de entrada del ataque, los sistemas afectados y las medidas de remediación.
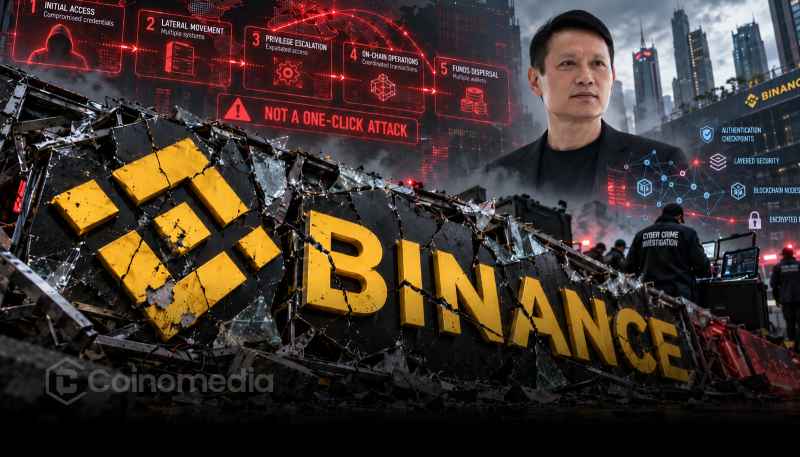
Richard Teng de Binance ha aclarado que el ataque recientemente reportado fue más allá de los permisos disponibles para cualquier ingeniero individual, rechazando las caracterizaciones del incidente como una simple acción de "un solo clic".
Sus comentarios cuestionan la idea de que un solo empleado pudiera haber desencadenado todo el incidente mediante una única acción autorizada, y plantean nuevas preguntas sobre la complejidad del ataque, aunque sus detalles técnicos completos siguen siendo poco claros. En una industria donde los exchanges centralizados custodian los activos y los datos de cuenta de los clientes, el alcance preciso de un incidente de seguridad suele ser uno de los aspectos más escrutados, lo que ayuda a explicar por qué las aclaraciones de los directivos atraen una atención significativa.
La aclaración cuestiona las versiones de "un solo clic"
En declaraciones difundidas el 30 de octubre de 2026, Teng abordó las afirmaciones en torno al incidente, explicando que fue más complejo de lo que sugerían algunas descripciones. Según Teng, el ataque superó los permisos disponibles para un solo ingeniero y no puede describirse con precisión como una acción de un solo clic.
Las etiquetas simplificadas como "un clic" suelen circular mientras un incidente aún se desarrolla, razón por la cual las declaraciones de los líderes de una empresa se suelen tomar como el punto de referencia de lo que realmente ha sido confirmado. La aclaración sugiere que comprender el evento requiere un examen más detenido de los permisos, los sistemas y las acciones involucradas. Sin embargo, la declaración no identifica la secuencia completa del ataque ni establece exactamente cómo operaron los atacantes. Tampoco confirma si varias cuentas de empleados fueron comprometidas.
Estas distinciones importan: un ataque que supera los permisos de un ingeniero no necesariamente demuestra que varios ingenieros participaron. Por ahora, la explicación de Teng proporciona contexto adicional sin resolver todas las preguntas sobre el incidente.
UPDATE: Binance’s Richard Teng clarifies the attack went beyond one engineer’s permissions and was not a “one-click” action. pic.twitter.com/eBfmesTVQD — Cointelegraph (@Cointelegraph) October 30, 2026
Por qué importa la distinción
La aclaración destaca un aspecto importante de la ciberseguridad: la diferencia entre los permisos autorizados de un empleado y las capacidades reales de un atacante. Las grandes plataformas de criptomonedas suelen utilizar controles de acceso para limitar lo que los empleados individuales pueden hacer dentro de sistemas sensibles. Estos controles están diseñados para reducir el daño potencial causado por credenciales comprometidas o actividades no autorizadas, y los sistemas de acceso basados en permisos de este tipo son una característica estándar de la seguridad empresarial mucho más allá del sector cripto.
Sin embargo, los atacantes pueden intentar explotar debilidades a través de múltiples sistemas, cuentas o procesos de seguridad. Un incidente que supera los permisos de una sola persona podría, por lo tanto, involucrar una secuencia más complicada que una acción de una sola cuenta.
Dicho esto, los comentarios de Teng por sí solos no establecen qué controles de seguridad estuvieron involucrados ni si algún sistema en particular falló. La distinción importa para los usuarios que intentan comprender los riesgos asociados con las plataformas de criptomonedas centralizadas. Reducir un incidente a una explicación de un solo clic puede omitir detalles técnicos importantes, y una cobertura precisa requiere separar las declaraciones confirmadas de las suposiciones sobre cómo ocurrió el ataque.
¿Qué sigue para la seguridad de Binance?
Tras la aclaración de Teng, la atención podría centrarse en si Binance divulga más información técnica. Un informe detallado del incidente podría ayudar a aclarar cómo se desarrolló el ataque, qué permisos estuvieron involucrados y qué salvaguardas se activaron. Tal información también ayudaría a los usuarios a distinguir entre un evento de seguridad aislado y una preocupación operativa más amplia. Las divulgaciones posteriores al incidente de los exchanges suelen describir los puntos de entrada, los sistemas afectados y las medidas de remediación, por lo que la profundidad de cualquier declaración futura de Binance determinará cuán completa será la imagen pública.
Para los exchanges de criptomonedas, la comunicación transparente es importante porque los clientes confían en estas plataformas para salvaguardar los activos digitales y la información sensible de sus cuentas. La declaración disponible no especifica el impacto financiero del ataque ni confirma que los fondos de los clientes hayan sido afectados. Por lo tanto, sería prematuro sacar conclusiones sobre pérdidas, la participación de empleados o la eficacia de la infraestructura de seguridad más amplia de Binance. Mientras tanto, los usuarios generalmente recurren a los canales oficiales del exchange en lugar de resúmenes de segunda mano al verificar actualizaciones sobre un incidente en curso.
Por ahora, el mensaje central de Teng se mantiene: el ataque no puede describirse con precisión como reducido a los permisos de un ingeniero o a un solo clic. Se necesitarán más detalles verificados para establecer el alcance completo del incidente, su impacto financiero y cómo se desarrolló.

