Binance asegura haber repuesto el 90% de los $6,300 millones robados en el hackeo
Puntos clave
- •Binance ha repuesto el 90% de los aproximadamente $6,300 millones robados en el hackeo del jueves, una cifra superior al 80% de su actualización anterior, utilizando su fondo SAFU, su fondo de seguro de Futuros y su tesorería corporativa.
- •El exchange planea reanudar los retiros de usuarios por fases el 1 de noviembre, tras suspenderlos cuando sus hot wallets conectadas a internet fueron comprometidas alrededor de las 20:05 UTC del jueves.
- •Los 10 tokens más grandes afectados, incluidos BTC, ETH, USDT, BNB y SOL, están respaldados al 100%, y los poseedores podrán verificar el respaldo 1:1 mediante un nuevo Proof of Reserves previsto para el martes.
- •Cerca de $3,000 millones de los activos robados han sido congelados on-chain, y el despliegue del SAFU incluyó una transferencia visible de 7,499 BTC, con el fondo previsto para reponerse hasta unos $1,000 millones.
- •La investigación ha descubierto puntos adicionales de vulneración que involucran la laptop comprometida de un ingeniero, sin evidencia de que las claves privadas hayan sido filtradas, y los analistas de TRM Labs y Chainalysis han vinculado el ataque a Corea del Norte.
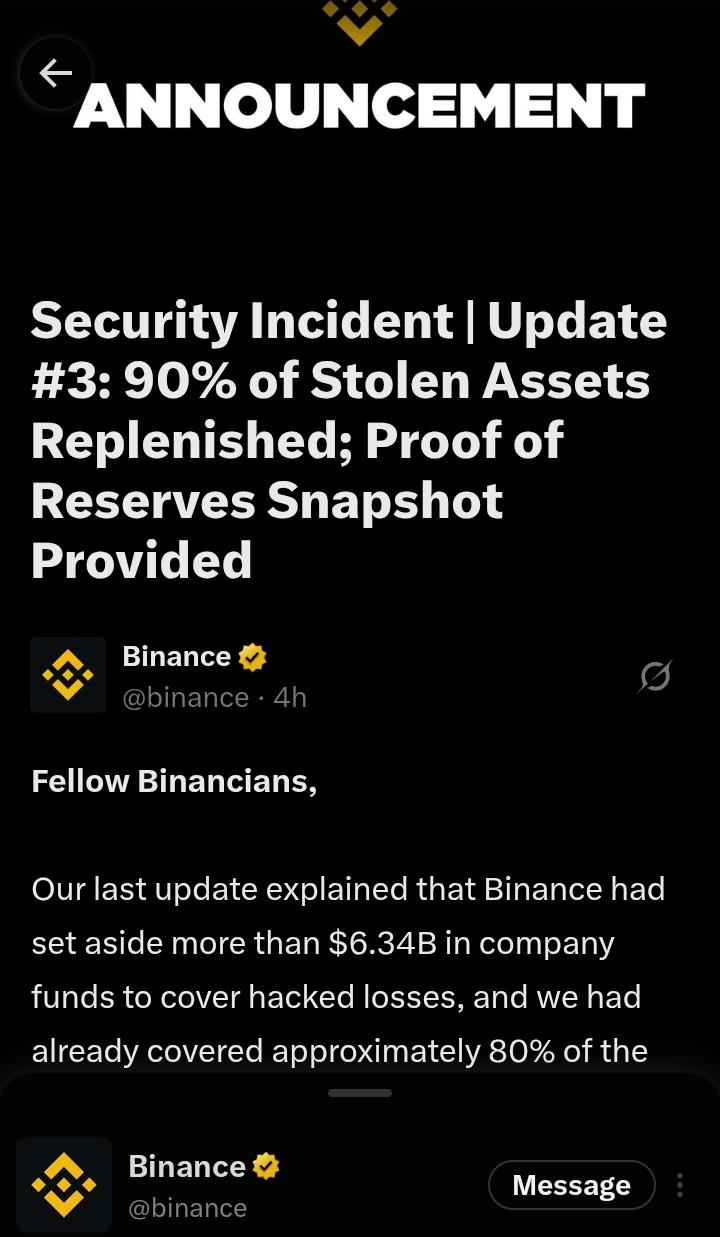
Binance informó que ha cubierto el 90% de los aproximadamente $6,300 millones robados en el hackeo del jueves, una cifra superior al 80% de su actualización anterior. De confirmarse, el monto superaría el robo de criptomonedas más grande registrado: los aproximadamente $1,500 millones sustraídos de Bybit en febrero de 2025, un ataque que los investigadores también vincularon a Corea del Norte. El exchange planea reanudar los retiros el 1 de noviembre y señaló que el proceso comenzará por fases.
“Ya hemos repuesto el 90% de los activos robados y estamos comprometidos a cubrir el 10% restante. Nuestros usuarios no asumirán el impacto financiero de este incidente”, dijo el co-CEO Richard Teng en X el sábado (publicación).
En su tercera y más reciente actualización, Binance indicó que los 10 tokens más grandes afectados están “respaldados al 100%”. Se trata de BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD y ZEC. El 10% restante corresponde a tokens con menor liquidez fuera de ese grupo, que podrían tardar más en conseguirse.
Fuentes de los fondos de reposición
Binance explicó que utilizó tres fuentes para reponer los activos robados: un despliegue parcial de su Secure Asset Fund for Users (SAFU), una parte de su fondo de seguro de Futuros y su tesorería corporativa.
La empresa confirmó posteriormente en una publicación en X que la transferencia del SAFU se completó, señalando una transferencia de 7,499 BTC visible en la blockchain. La transferencia puede consultarse a través de una dirección de Bitcoin identificada por Binance (explorador de blockchain).
El SAFU es una reserva de emergencia creada en julio de 2018 para incidentes que incluyen brechas de seguridad. Está custodiada por Nest Clearing and Custody Limited, una cámara de compensación regulada en Abu Dhabi. Binance indicó que repondrá el fondo hasta unos $1,000 millones.
El fondo de seguro de Futuros protege a los traders de pérdidas por déficit en posiciones en quiebra y limita las liquidaciones forzadas, también conocidas como auto-deleveraging. Binance señaló que solo liberó el monto que excede el tamaño requerido del fondo, mientras que el saldo restante es un requisito regulatorio. El exchange afirmó que el fondo se mantiene por encima del nivel de cobertura exigido, aunque ningún exchange puede evitar por completo el auto-deleveraging.
Retiros y prueba de reservas
Binance suspendió los retiros tras el ataque, que, según indicó, comenzó cuando sus hot wallets fueron comprometidas alrededor de las 20:05 UTC del jueves. Las hot wallets permanecen conectadas a internet para procesar transferencias diarias, lo que las hace más expuestas que el almacenamiento en frío que los exchanges suelen usar para la mayor parte de los fondos de los clientes. Los depósitos y otros servicios no afectados han continuado operativos.
El exchange había dicho previamente que los retiros se reanudarían en un plazo de 48 horas. Ahora indica que los retiros se reabrirán por fases el 1 de noviembre.
Binance también publicó una nueva instantánea de Proof of Reserves tomada a la medianoche UTC del sábado. Las revelaciones de proof-of-reserves se generalizaron entre los grandes exchanges tras el colapso de FTX en 2022. La prueba completa de conocimiento cero se espera que tome entre 40 y 50 horas en generarse. La empresa dijo que los poseedores de los 10 tokens cubiertos podrán verificar un respaldo de al menos 1:1, lo cual estima estará disponible el martes. En una actualización anterior, Binance había señalado que los resultados estarían listos para el lunes.
La investigación continúa
La evaluación inicial de Binance apuntó a la laptop comprometida de un ingeniero. Su segunda actualización indicó que la investigación había “descubierto puntos adicionales de vulneración”. Teng describió un “ataque complejo” que involucró una laptop comprometida y software malicioso diseñado para borrar evidencia. Binance dijo no haber encontrado evidencia de que las claves privadas de las wallets hayan sido filtradas. Dichas claves, de ser comprometidas, darían a un atacante control directo sobre los fondos que protegen.
Según Binance, cerca de $3,000 millones de los activos robados han sido congelados on-chain. Los congelamientos on-chain dependen de los emisores de tokens que admiten listas negras de direcciones —una capacidad común entre los emisores de stablecoins—, mientras que los activos sin emisor, como bitcoin, no pueden bloquearse de esta manera. Esa cifra es independiente de la de reposición del 90%, que refleja activos siendo reemplazados y no recuperados.
Las actualizaciones de Binance no han identificado a los responsables. TRM Labs y Chainalysis vincularon el ataque a Corea del Norte, según un informe anterior de TechNext24 (informe). Binance indicó que espera compartir más hallazgos técnicos en un plazo de aproximadamente 48 horas desde su segunda actualización y publicará un post-mortem completo.

