Hackeo de $5.500 millones a Binance expuesto: 50 nonces de EIP-7702 abrieron una hot wallet en minutos
Puntos clave
- •Un atacante utilizó una única transacción tipo 4 de Ethereum con 50 autorizaciones de EIP-7702 que cubrían los nonces 18.914.775 a 18.914.824, y solo una coincidió con el nonce vigente de la hot wallet Binance 14.
- •La autorización exitosa delegó la hot wallet a un contrato sweeper controlado por el atacante, que fue invocado para drenar la wallet aproximadamente tres minutos después de que la transacción fuera incluida el 29 de octubre.
- •El primer gran barrido trasladó alrededor de 167.464 ETH, 1.615 mil millones de USDT y decenas de otros tokens con un valor cercano a $2.500 millones, y la delegación se mantuvo, lo que podría permitir la sustracción de fondos adicionales sin mayor autorización.
- •Blockaid estima las pérdidas del incidente más amplio en no menos de $5.500 millones, con movimientos de fondos vinculados a la operación reportados en Ethereum, Optimism, Arbitrum, Avalanche, Bitcoin y Tron.
- •Al 29 de octubre, más de $2.540 millones en activos vinculados habían sido congelados, incluidos casi $1.570 millones por Tether y más de $800 millones por Circle, mientras Binance afirmó que los fondos de los usuarios están seguros.
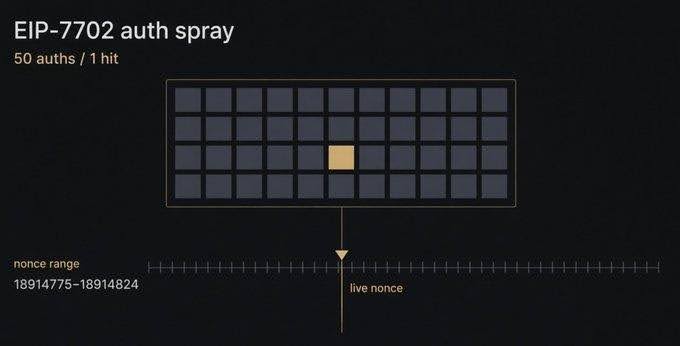
Un nuevo análisis on-chain arroja luz sobre cómo uno de los mayores robos de criptomonedas de la historia se desarrolló en torno al sistema de hot wallets de Binance. Según la firma de seguridad Blockaid, un atacante envió una única transacción tipo 4 de Ethereum con 50 autorizaciones de EIP-7702, cada una apostando por un nonce diferente hasta que una coincidió con el nonce activo de la hot wallet del exchange, identificada como Binance 14.
The attacker didn't know Binance 14's live nonce. So they sprayed 50 EIP-7702 auths (18914775-18914824) in one type-4 tx. Only 1 of 50 was a hit. A 7702 auth is valid only for the current nonce at inclusion. The hot wallet was still firing. One nonce in that window landed.
— Blockaid (@blockaid_) October 29, 2026
El análisis de la firma detalla cómo una ventana de tiempo estrecha, combinada con la actividad continua de la wallet, permitió que una sola autorización tuviera éxito. El atacante no necesitó identificar de antemano un nonce exacto; el grupo de 50 autorizaciones creó un rango en el que una podía coincidir mientras Binance 14 seguía transaccionando. Blockaid estima que en el incidente más amplio se perdieron al menos $5.500 millones.
50 autorizaciones de EIP-7702 produjeron un único acierto
A las 20:20:59 UTC del 29 de octubre, el atacante envió 50 autorizaciones que cubrían nonces desde el 18.914.775 hasta el 18.914.824. Binance 14 seguía procesando retiros en ese momento, lo que significaba que su nonce fluctuaba. El atacante no conocía el valor exacto del nonce vigente, solo que se encontraba en algún punto dentro de ese rango.
De las 50 autorizaciones, 49 eran inválidas y solo una fue aceptada, reportó Blockaid. La autorización exitosa delegó la wallet de Binance a un contrato sweeper controlado por el atacante. Como una autorización de EIP-7702 solo es válida para el nonce actual en el momento de la inclusión, la estrategia dependía de que la wallet permaneciera activa — y mientras Binance 14 seguía enviando transacciones, un nonce de la ventana cubierta acertó. El atacante entonces invocó el contrato sweeper y drenó la wallet aproximadamente tres minutos después.
EIP-7702 convirtió la hot wallet en una cuenta programable
EIP-7702 amplía las capacidades de Ethereum al permitir que una cuenta de propiedad externa actúe temporalmente como una cuenta de contrato inteligente, delegando la ejecución a código. En este caso, el contrato delegado contaba con una funcionalidad muy amplia, incluida la capacidad de transferir tokens y ETH fuera de la wallet.
En el primer gran barrido, Blockaid registró la transferencia de aproximadamente 167.464 ETH, 1.615 mil millones de USDT y decenas de otros tokens, con un valor de alrededor de $2.500 millones al momento de redactar esta nota. La delegación se mantuvo después, lo que podría eventualmente permitir que se drenaran fondos adicionales de la wallet sin requerir ninguna autorización further.
El incidente de Binance se extendió más allá de una sola wallet
El ataque a Binance aparentemente no terminó con el drenaje inicial. Según Blockaid, otras wallets controladas por Binance transfirieron fondos a direcciones asociadas con la misma operación en Ethereum, Optimism, Arbitrum y Avalanche. Otras estimaciones públicas también identificaron salidas de Bitcoin y fondos en Tron vinculados al ataque.
Se espera que la magnitud total del daño se aclare a medida que el incidente continúe desarrollándose, pero el último recuento de Blockaid sitúa las pérdidas totales en no menos de $5.500 millones.
Binance anunció que está al tanto de una "eventual brecha de seguridad" y que investiga cómo ocurrió, sin hacer públicos los detalles. El exchange afirmó que los fondos de los usuarios están seguros.
Más de $2.500 millones en cripto ya han sido congelados
Las transferencias sospechosas impulsaron a los emisores de stablecoins y a otros actores de la industria a actuar con rapidez. Al 29 de octubre, Binance reportó que más de $2.540 millones en activos vinculados al incidente habían sido congelados. Casi $1.570 millones de ese monto fueron congelados por Tether, mientras que más de $800 millones fueron congelados por Circle. Empresas cripto como Ripple también participaron en el congelamiento de activos.
El incidente ha puesto a EIP-7702 nuevamente bajo el reflector, especialmente porque no requirió romper Ethereum en sí. Más bien, una autorización válida permitió que un proceso controlado por el atacante tomara el control de la ejecución de una hot wallet.
Poco después del primer barrido, Blockaid detectó la delegación maliciosa e identificó el mecanismo de EIP-7702 en cuestión de minutos, indicó la firma.

