$6 Millones Desaparecen de una Bóveda de Cripto Controlada por 7 Firmantes Anónimos
Puntos clave
- •Un contrato recién creado y agregado a la lista blanca de la bóveda tomó prestados 1,783.067 tokens de recibo aBaswstETH y los canjeó a través de Aave en Base por aproximadamente 1,783 wstETH, en seis salidas separadas contadas por Exvul.
- •El propietario operativo de la bóveda es una billetera multifirma Safe 3-de-7 creada hace unos 324 días, pero ni la Safe ni ninguna de sus siete direcciones firmantes ha sido identificada públicamente, y ningún protocolo ha reclamado la bóveda.
- •Las firmas de seguridad no han confirmado la falla exacta de autorización, y el incidente no involucró un compromiso de la cadena Base en sí misma ni de ningún contrato central confirmado.
- •Las pérdidas superaron los $6 millones en unos 40 minutos tras la detección, después de que alrededor de $2.02 millones ya hubieran salido del contrato cuando Blockaid señaló el exploit.
- •El riesgo sistémico parece contenido por ahora, pero la venta del wstETH robado, un colateral ampliamente utilizado en préstamos de finanzas descentralizadas, podría presionar su paridad en el corto plazo.
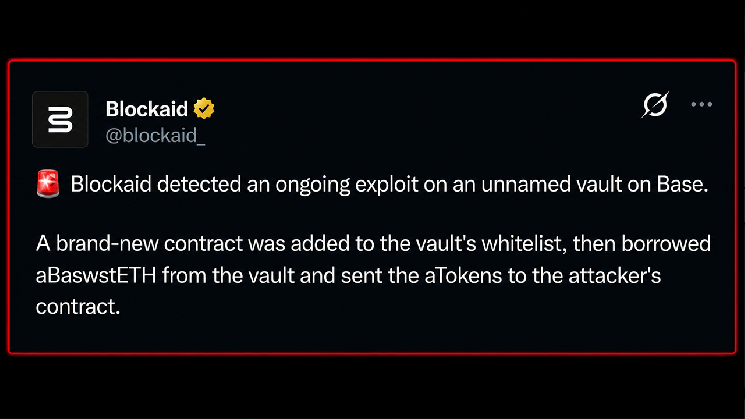
A las 09:21 UTC del 4 de octubre, la firma de seguridad Blockaid detectó lo que parecía ser un exploit activo dirigido a una bóveda en Base, la red de capa 2 de Ethereum de Coinbase. Para entonces, alrededor de $2.02 millones ya habían salido del contrato. En unos 40 minutos, las pérdidas superaron los $6 millones, con investigadores de seguridad rastreando aproximadamente 1,783 wstETH fuera de la bóveda.
Para mayor intriga, ningún protocolo se ha presentado para reclamar la propiedad. El controlador aparente de la bóveda es una billetera multifirma Safe 3-de-7 cuyos siete firmantes permanecen sin identificar, dejando una escena del crimen de millones de dólares sin un propietario públicamente conocido. Las Safe de este tipo son un elemento básico de las operaciones onchain: billeteras de contrato compartido que requieren varias claves distintas para aprobar una sola transacción, comúnmente utilizadas para custodiar tesorerías de protocolos y controles de administración.
Seis Salidas, Un Contrato Recién Agregado a la Lista Blanca
PeckShield, CertiK y Exvul llegaron a un conteo bastante similar. Según las firmas de seguridad, 1,783.067 aBaswstETH — tokens de recibo de Aave que representan ether apostado envuelto depositado en Base — fueron tomados en préstamo de la bóveda y canjeados a través de Aave en Base por aproximadamente 1,783 wstETH.
En la práctica, un contrato recién creado fue agregado a la lista blanca de la bóveda, tomó prestados esos tokens de recibo, los transfirió a un contrato controlado por el atacante y los canjeó a través de Aave por el wstETH subyacente. Exvul contó seis salidas separadas.
Sin embargo, la falla exacta de autorización sigue sin confirmarse. Las firmas de seguridad no han dicho que algún contrato central haya sido comprometido, y esto no fue un hackeo de la cadena Base en sí misma. La especulación sobre una billetera comprometida o una posición particular de Aave sigue siendo exactamente eso: especulación. Hasta que surja un relato confirmado, la pregunta central abierta es cómo un contrato recién creado llegó a incluirse en la lista blanca de la bóveda en primer lugar.
Una Safe de Siete Firmantes Sin Nombre
Los registros onchain profundizan el misterio. La bóveda drenada es un proxy transparente de OpenZeppelin cuyo propietario apunta a una Safe creada hace unos 324 días. Esa Safe requiere tres de siete firmas para actuar — un diseño de umbral destinado a garantizar que ninguna clave comprometida individualmente pueda mover fondos por sí sola — pero no lleva ningún nombre público de protocolo, y ninguna de sus siete direcciones firmantes ha sido identificada públicamente por las firmas de seguridad que rastrean el incidente.
La autoridad de actualización es separada, lo que agrega otra capa de contratos entre la bóveda y quien finalmente la controle. Por ahora, el propietario operativo visible onchain es la Safe anónima 3-de-7. El proxy drenado es 0xD5f2019c2152FC2b9022D57f19198c4CFCABC, mientras que su propietario Safe es 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan y Arkham Intelligence identifican a este último como un proxy Safe creado a través de Safe Proxy Factory 1.4.1.
Esta distinción importa para entender lo que los investigadores realmente saben. Pueden ver la bóveda, su contrato propietario, las siete direcciones firmantes y el rastro de tokens. Lo que no pueden ver es la organización humana detrás de esas direcciones, o si el cambio en la lista blanca provino de credenciales robadas, un hacker white hat, permisos defectuosos u otra debilidad desconocida. Ningún equipo público se ha presentado para llenar el vacío.
El riesgo sistémico parece contenido por ahora, aunque la venta del wstETH robado — el token de liquid staking envuelto de Lido, ampliamente utilizado como colateral en los mercados de préstamos de finanzas descentralizadas — podría ejercer presión sobre su paridad en el corto plazo. Lo que queda es un cuadro curioso: aproximadamente $6 millones desaparecidos, investigadores onchain capaces de rastrear la maquinaria detrás del drenaje y siete direcciones firmantes a plena vista — mientras que las personas que controlan esas direcciones permanecen notablemente ausentes de la historia.
Esta historia sigue en desarrollo. Ningún protocolo ha reclamado la bóveda, y nadie ha publicado un relato confirmado de un error o compromiso de claves. Entre los puntos abiertos a seguir: cualquier revelación que identifique a los firmantes de la Safe o al protocolo detrás de la bóveda, la confirmación de las firmas de seguridad sobre cómo se autorizó el cambio en la lista blanca, y cualquier movimiento adicional del wstETH canjeado onchain. Se agregarán más detalles a medida que surja nueva información.

