BNKR cae tras la vulneración de la cuenta de Bankr en X que promovió enlaces falsos de airdrop
Puntos clave
- •Los atacantes obtuvieron acceso a la cuenta @bankrbot de Bankr en X y la utilizaron para promover enlaces falsos de airdrop.
- •El desarrollador de Bankr dijo que la cuenta estaba protegida por una passkey en el dispositivo y pidió a X ayuda para investigar la vulneración.
- •Se instó a los usuarios a evitar los enlaces compartidos por la cuenta comprometida y verificar las actualizaciones a través de canales auténticos de Bankr.
- •Los desarrolladores de Bankr alentaron a los usuarios a habilitar la autenticación multifactor en sus cuentas de Bankr.
- •El incidente presionó a $BNKR, pero Bankr no había divulgado ninguna afectación de fondos de usuarios, billeteras o infraestructura del protocolo.
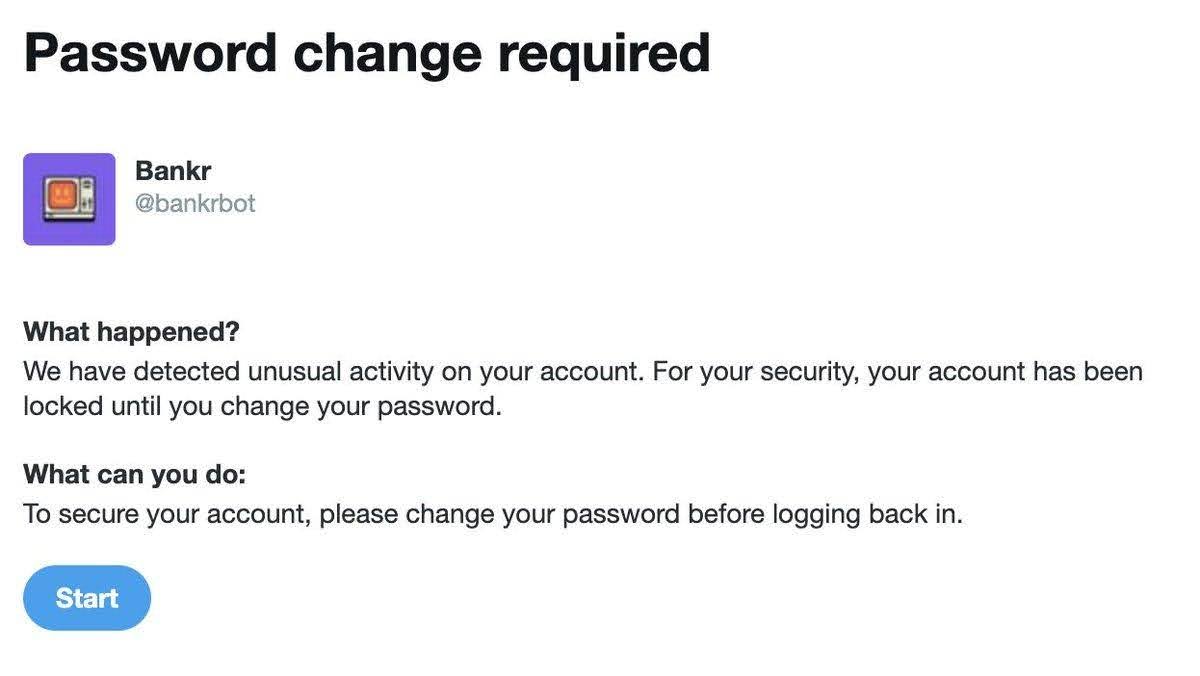
La cuenta oficial de Bankr en X fue comprometida y utilizada para publicar enlaces fraudulentos de airdrop, lo que generó preocupaciones de seguridad porque la cuenta fue descrita como protegida por una passkey en el dispositivo en lugar de una contraseña convencional.
El incidente llamó la atención de la comunidad cripto después de que el desarrollador de Bankr, deployer, dijera que el equipo había perdido el control de la cuenta @bankrbot. Luego, la cuenta comenzó a publicar promociones falsas de airdrop, lo que generó inquietud entre los holders de $BNKR y contribuyó a la presión vendedora sobre el token mientras el equipo trabajaba para eliminar las publicaciones maliciosas e investigar la vulneración.
Bankr confirma la vulneración de la cuenta en X
Según declaraciones compartidas por el desarrollador de Bankr, deployer, los atacantes obtuvieron acceso a la cuenta @bankrbot en X y la utilizaron para publicar promociones fraudulentas de airdrop.
🚨 the @bankrbot X account has been compromised and is publishing fake airdrop links despite being secured with an on-device passkey. @X @nikitabier please remove the the fake airdrop posts and help us determine how this account was compromised even with a passkey. — deployer (@0xDeployer) July 25, 2026
El desarrollador apeló públicamente a X y al ejecutivo de X Nikita Bier, pidiéndoles que eliminaran el contenido malicioso y ayudaran a determinar cómo la cuenta fue comprometida pese al uso de una passkey.
Antes de confirmar la vulneración, el equipo ya había informado que había quedado bloqueado fuera de la cuenta y que no podía recuperar el acceso mediante los métodos estándar de recuperación. Unos días después, los mensajes falsos de airdrop comenzaron a aparecer nuevamente en el perfil, generando confusión entre usuarios que pudieron haber creído que las publicaciones eran legítimas.
Para los proyectos cripto, las cuentas oficiales de X suelen funcionar como canales principales de anuncios para actualizaciones de productos, avisos relacionados con tokens y alertas de soporte para usuarios. Eso hace que la recuperación de cuentas y la eliminación rápida de publicaciones maliciosas sean especialmente importantes cuando los atacantes usan una cuenta verificada o conocida del proyecto para promover enlaces destinados a vaciar billeteras.
Las publicaciones falsas de airdrop generan preocupaciones de seguridad
Las campañas fraudulentas de airdrop siguen siendo un método de ataque común en el sector cripto. Los estafadores suelen usar cuentas de redes sociales comprometidas para distribuir enlaces diseñados para robar credenciales de billeteras, drenar fondos o engañar a los usuarios para que firmen transacciones maliciosas.
En este caso, el uso reportado de una passkey en el dispositivo aumentó las preocupaciones sobre cómo se accedió a la cuenta. Las passkeys generalmente están diseñadas para reducir la dependencia de las contraseñas tradicionales, pero el incidente destacó que la seguridad de las cuentas de redes sociales aún puede verse afectada por factores como el secuestro de sesiones, ataques de phishing, compromisos internos, integraciones de terceros o debilidades a nivel de plataforma.
El punto clave sin resolver es la vía de ataque. Sin confirmación de Bankr o X sobre cómo se accedió a la cuenta, los usuarios cuentan con información limitada más allá de la advertencia pública del equipo y las publicaciones falsas visibles de airdrop.
Instan a los usuarios a reforzar la protección de sus cuentas
Después de la vulneración, los desarrolladores de Bankr alentaron a los usuarios a habilitar la autenticación multifactor, o MFA, en sus cuentas de Bankr. El equipo dijo que el incidente mostró que depender únicamente de las herramientas de seguridad proporcionadas por las plataformas de redes sociales puede no ser suficiente para proteger activos y comunicaciones relacionados con cripto.
También se recomendó a los usuarios evitar cualquier enlace de airdrop compartido previamente por el canal comprometido y verificar la información a través de canales auténticos de comunicación de Bankr. En incidentes de seguridad cripto que involucran cuentas sociales, navegar directamente a sitios oficiales conocidos y verificar de forma independiente a través de múltiples canales puede reducir la exposición a intentos de suplantación.
BNKR enfrenta presión de mercado
El incidente de seguridad afectó rápidamente el mercado de $BNKR. La incertidumbre en torno a la cuenta hackeada fue seguida por una mayor volatilidad en el token, ya que los titulares relacionados con seguridad que involucran sorteos falsos o campañas de phishing suelen llevar a usuarios e inversionistas a buscar información adicional antes de tomar nuevas medidas.
La vulneración pareció involucrar la cuenta de Bankr en X y no el sistema subyacente de Bankr. Al momento de la presentación del informe original, el equipo no había divulgado ninguna afectación que involucrara fondos de usuarios, billeteras o infraestructura del protocolo.
No obstante, el incidente subrayó los riesgos asociados con las cuentas oficiales de redes sociales en cripto, donde los canales comprometidos pueden utilizarse para difundir enlaces maliciosos y suplantar comunicaciones legítimas del proyecto. Una mayor claridad dependería de si Bankr o X proporcionan detalles sobre la recuperación de la cuenta, la eliminación de las publicaciones fraudulentas y el método utilizado para eludir o evadir la protección con passkey declarada para la cuenta.

