Robo cripto de $106 millones golpea a entidad de la UE mientras el bot MEV de Solana King es drenado por otros $786,000
Puntos clave
- •Se sospecha que una entidad de la UE sin nombre perdió más de $106 millones en activos digitales de cuentas en varios exchanges cripto centralizados el 1 de noviembre, con los fondos inicialmente sustraídos en USDC y USDT.
- •El investigador ZachXBT publicó 11 direcciones vinculadas a la actividad y declaró tener un alto grado de confianza de que el grupo Lazarus, vinculado a Corea del Norte, no estuvo detrás del robo.
- •En 24 horas, el presunto atacante intercambió USDC por ether, movió fondos a través de plataformas de exchange instantáneo como WellWallet y Kyrrex, y convirtió una parte en Monero usando Wagyu mientras trasladaba activos a través de múltiples blockchains.
- •El cambio de stablecoins congelables a ether y Monero, combinado con el uso rápido de exchanges instantáneos y puentes, podría dificultar los esfuerzos de recuperación, y ni la empresa de la UE ni los exchanges involucrados han confirmado la pérdida.
- •King, uno de los bots de arbitraje más antiguos de Solana con aproximadamente $7.2 millones en ganancias históricas, fue drenado por unos $786,000, incluyendo cerca de 4,260 WSOL, 191 SOL y $366,000 en stablecoins, con el método de compromiso aún desconocido.
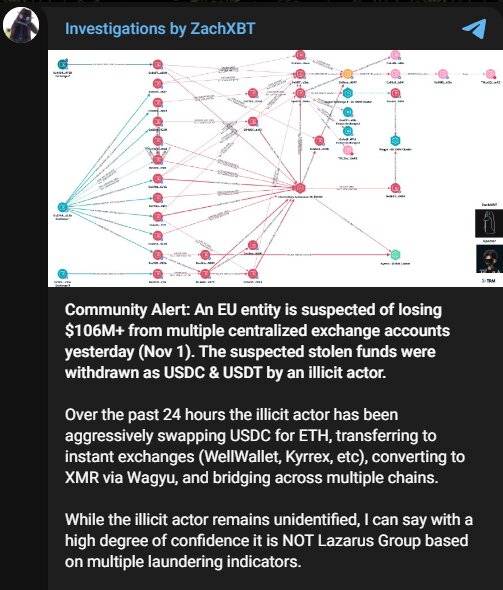
Los investigadores de blockchain continúan monitoreando dos importantes incidentes de seguridad cripto: el presunto robo de más de $106 millones a una entidad de la Unión Europea sin identificar, y el drenaje de aproximadamente $786,000 de King, uno de los bots de trading de Solana más antiguos. ZachXBT y la cuenta de análisis on-chain Onchain Lens están entre quienes siguen los casos. El incidente mayor sigue abierto, con la víctima, los exchanges involucrados y el atacante aún sin identificar.
Entidad de la UE sospechada de perder más de $106 millones en cripto
El investigador de blockchain ZachXBT dijo que se sospecha que una entidad de la UE sin nombre perdió más de $106 millones en activos digitales de cuentas mantenidas en varios exchanges cripto centralizados el 1 de noviembre. Los fondos presuntamente robados fueron sustraídos inicialmente en forma de USDC y USDT.
ZachXBT publicó 11 direcciones asociadas con la actividad, pero no reveló la identidad de ninguna víctima ni explicó cómo se abrieron las cuentas de exchange. La publicación pública de direcciones de wallets es un paso inicial estándar en las investigaciones on-chain: proporciona a los exchanges, firmas de análisis y emisores de stablecoins un conjunto concreto de identificadores para monitorear o actuar mientras los fondos aún son rastreables.
El presunto atacante luego se movió rápidamente para oscurecer el rastro. En las 24 horas siguientes, el USDC fue intercambiado por ether, y los fondos se movieron a través de plataformas de exchange instantáneo como WellWallet y Kyrrex. Usando Wagyu, una parte de los activos fue convertida en la moneda de privacidad Monero, mientras otros activos se trasladaron a través de varias redes blockchain.
ZachXBT descarta al grupo Lazarus
La actividad de lavado no parece seguir los patrones típicamente asociados con el grupo Lazarus, vinculado a Corea del Norte, añadió ZachXBT. Aunque quien llevó a cabo el robo no ha sido determinado, el investigador dijo tener un "alto grado de confianza" de que no fue obra de Lazarus.
Esta evaluación es significativa, ya que se produce tras una ola de recientes brechas cripto de gran escala que ha devuelto a los grupos cibernéticos norcoreanos al centro de atención. Sin embargo, por el momento no hay evidencia que vincule el incidente de la UE con esas operaciones. La atribución en etapas tempranas de casos cripto suele basarse en tales firmas de comportamiento más que en una reivindicación confirmada de responsabilidad, razón por la cual las conclusiones pueden permanecer provisionales mientras continúa el rastreo.
Fondos robados se alejan de las stablecoins congelables
La transición de stablecoins congelables a ETH y XMR podría dificultar los esfuerzos de recuperación. Los emisores de USDC y USDT pueden congelar tokens en direcciones designadas, mientras que activos como ether no tienen un emisor centralizado con capacidades comparables. Monero plantea otro desafío, ya que las funciones de privacidad de la red eliminan los detalles de identificación de las transacciones.
La velocidad con la que se usaron exchanges instantáneos y puentes cross-chain también hace el rastro del dinero más complejo, obligando a los investigadores a rastrear la actividad a través de diversas redes y servicios. Un desarrollo concreto a observar es si los emisores de USDC y USDT congelan alguna de las 11 direcciones publicadas — una acción a nivel de emisor que se ha utilizado en robos cripto de gran escala en el pasado.
Ni la empresa de la UE en cuestión ni los exchanges involucrados han confirmado la pérdida de fondos.
Bot MEV de Solana King pierde otros $786,000
Un incidente separado golpeó a King, uno de los bots de arbitraje automatizados más antiguos que operan en la red Solana. Según Onchain Lens, el bot fue drenado por aproximadamente $786,000, compuesto por unos 4,260 WSOL, 191 SOL y $366,000 en stablecoins. Antes del incidente, se reportaba que King había generado alrededor de $7.2 millones en ganancias históricas. Los bots de esta categoría operan escaneando continuamente los mercados en busca de ineficiencias de precios, y su capital de trabajo generalmente se encuentra en wallets en línea que firman transacciones automáticamente las 24 horas del día.
SOLANA MEV BOT KING DRAINED OF $786K 💀
King, one of Solana’s oldest arbitrage bots with $7.2M in lifetime PnL, was drained of ~$786K, including 4.26K $WSOL, 191 $SOL and $366K in stablecoins.
Drainers: BHRayETPjvgg3BCr9H82V1D6NRwxu5v44JAaVuaod3jU
Forwarder: Ddmy5oM8xtTs1EBC6eF2SZwQfBreewQpFgtUDm51Hkqj
Victim: 7dGrdJRYtsNR8UYxZ3TnifXGjGc9eRYLq9sELwYpuuUu— Onchain Lens (@OnchainLens) November 2, 2026
Onchain Lens también identificó la wallet presunta del drenador, la wallet de reenvío y la dirección de la wallet víctima. Todavía no se ha revelado qué método específico se utilizó para acceder a la cuenta de monitoreo, ni si la wallet fue comprometida a través de ese canal o por otro medio. Con las direcciones del drenador, el reenviador y la víctima ahora públicas, cualquier movimiento adicional de los fondos drenados puede seguirse on-chain, incluso mientras el método de entrada sigue sin confirmarse.
Ambos casos siguen sin resolver. En la brecha del exchange, la empresa afectada, los mercados involucrados y los perpetradores aún no han sido identificados públicamente. En el drenaje de King, el método exacto de compromiso todavía no ha sido establecido.
Basado en el reportaje de Crypto Ninjas.

