Trezor Safe 7 im Test: Die FOSS Self-Custody-Hardware-Wallet
Wichtige Erkenntnisse
- •Die Safe 7 nutzt einen 20-Wort-SLIP-39-Backup-Standard, der sich auf Shamir Secret Sharing erweitern lässt, sodass Nutzer ihr Seed in Fragmente aufteilen können, die an separaten Orten gelagert werden – ohne Onchain-Transaktionen zur Migration der Gelder.
- •Es ist der erste Trezor mit Bluetooth und internem LiFePO4-Akku, eine Kombination, die das Gerät argumentativ aus dem strikten air-gapped Cold Storage in Richtung einer hochsicheren Warm Wallet bewegt.
- •Die Wallet kombiniert vier unabhängige Entropiequellen – Host-Computer, STM32-Mikrocontroller-TRNG, Optiga Secure Element und TROPIC01-Chip – unter GPL-3-Open-Source-Firmware, die unabhängige Forscher verifizieren können.
- •Trezor bietet zwei Firmware-Stacks an, eine Bitcoin-only-Version und eine universelle Multi-Coin-Version; laut Unternehmen erfordert die Bitcoin-only-Firmware weniger Updates und birgt ein geringeres Risiko von Bugs oder Sicherheitsproblemen.
- •Eine Datenschutzverletzung bei Trezors Versandpartner ShipMonk legte 67.000 US-Kundendatensätze offen und veranlasste Trezor, einen 'Anonymous delivery'-Service zu entwickeln, der in wenigen Wochen in der EU startet und sich kurz darauf in die USA ausweitet.
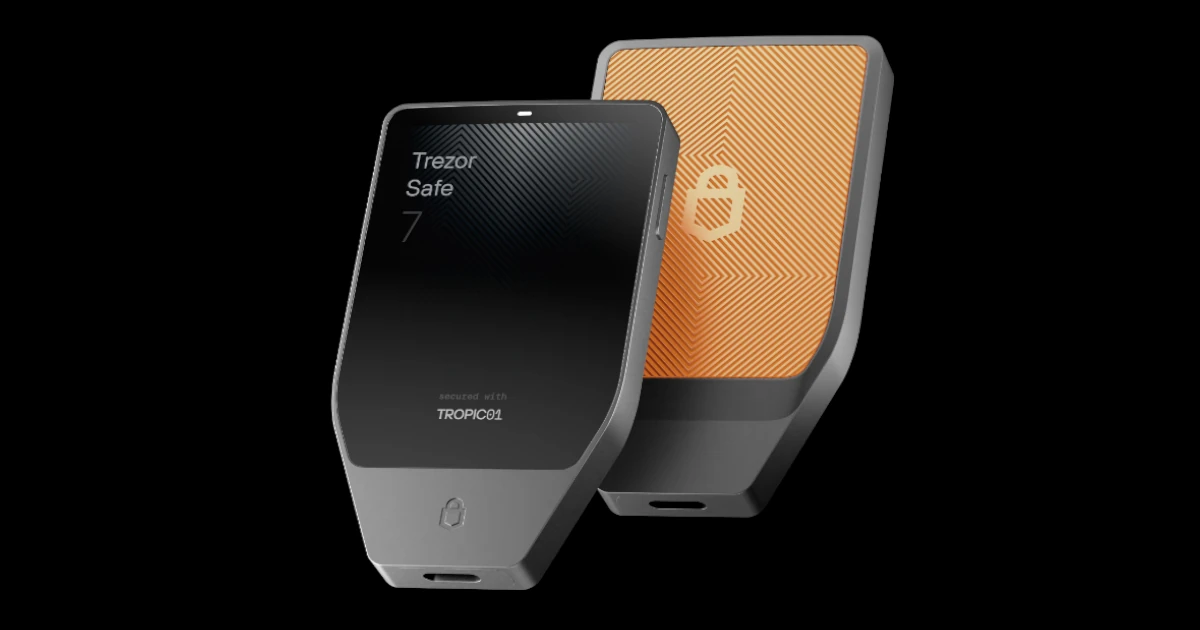
Manche Hardware-Wallets verfolgen vollständig air-gapped Designs, die Endnutzer von Hand zusammenbauen können, oder Geräte, die unter einer freien Open-Source-Philosophie auf Fachleute zugeschnitten sind. Andere schließen ihren Quellcode und streben danach, das Apple oder Macintosh unter den Hardware-Wallets zu werden – und konkurrieren durch streng konstruierte Nutzer-Leitplanken. Mit der Safe 7 scheint Trezor einen Mittelweg zwischen beiden Ansätzen gefunden zu haben.
Die Kernaufgabe einer Hardware-Wallet ist schmal, aber entscheidend: die privaten Schlüssel, die Bitcoin kontrollieren, offline zu isolieren und Transaktionen auf dem Gerät selbst zu signieren, damit diese Geheimnisse nie auf einem internetverbundenen Computer liegen. Wie viel der Software und Hardware um diese Aufgabe herum öffentlich einsehbar ist, markiert die Trennlinie zwischen den beiden Lagern der Branche.
Das Gerät wirkt eher wie ein modernes iPhone als wie ein klassisches Bitcoin-Zubehör: ein Metallgehäuse, ein breites Display, das bis zum Rand des Gehäuses reicht, und haptisches Feedback, das offenbar gezielt auf die Zufriedenheit des Nutzers ausgelegt ist. Auf eine Weise, die die meisten anderen Wallets nicht erreichen, vermittelt die Safe 7 den Eindruck, dass Bitcoin ein echtes, physisches Ding ist.
Trezor navigiert auch gut zwischen der Kluft zwischen Bitcoin- und breiteren Krypto-Nutzern, indem es zwei Firmware-Stacks und zwei Designs anbietet: eine Standard-Multi-Coin-Version in Schwarz und Grün und eine Bitcoin-only-Version in Orange. Nutzer können beliebig zwischen den Firmware-Typen wechseln, unabhängig von der gewählten Farbe, aber Bitcoiner, die bereits wissen, was sie wollen, können die Orange-Edition kaufen und sich jeden Umweg über Firmware-Upgrades ersparen.
Die Entscheidung hat jedoch Konsequenzen. Viele Firmware-Updates drehen sich andere Coins als Bitcoin, wodurch die Bitcoin-only-Firmware schlanker ausfällt. Trezors Support-Dokumentation bringt es auf den Punkt: "Zu den Vorteilen der Bitcoin-only-Firmware gehören weniger regelmäßige Updates (im Vergleich zur Universal-Firmware) und ein geringeres Risiko von Bugs oder Sicherheitsproblemen."
Die magischen Wörter
Das Erste, was ein erfahrener Bitcoin-Nutzer, der noch nie ein Trezor in der Hand hatte, wahrscheinlich auffällt, ist die Länge der Wortliste. Die Safe 7 erzeugt ein 20-Wort-Backup statt der 12 oder 24 Wörter, die die meisten anderen Wallets verwenden. Dies ist eine Sicherheitsdesign-Entscheidung, die Trezor seit Jahren verfolgt: Der 20-Wort-Standard, bekannt als SLIP-39, wurde 2019 vom Unternehmen zusammen mit der Ankündigung der Shamir-Backup-Funktion eingeführt.
Die Benennung spiegelt zwei Standardisierungslinien wider: BIP-39 ist der Bitcoin Improvement Proposal, der die von den meisten Wallets verwendeten 12- und 24-Wort-Seed-Phrasen definiert, während SLIP-39 aus der SatoshiLabs Improvement Proposal Serie des Trezor-Herstellers stammt.
Shamir erlaubt es Nutzern, die Backup-Seed-Wörter ihrer Wallet in Fragmente (Shards) aufzuteilen, von denen eine Schwelle das Bitcoin-Wallet wiederherstellen kann, während ein einzelnes Fragment allein unzureichend ist. In einem 2-von-3-Shamir-Setup notieren die Nutzer beispielsweise drei Listen mit je 20 Wörtern und lagern sie an separaten physischen Orten – die Bank, das Zuhause, das Büro. Findet ein Dieb ein Fragment oder zerstört Feuer oder Wasser es, ist der Verlust nicht katastrophal: Ein einzelnes Fragment gewährt niemandem Zugang zur Wallet, und die verbleibenden zwei ermöglichen es dem Eigentümer, wieder die Kontrolle zu erlangen und die Coins in ein neues Wallet-Setup zu übertragen.
Diese Eigenschaft, oft als Redundanz bezeichnet, lässt sich auch mit Multi-Signature-Wallets erreichen, wenn auch mit anderen Kompromissen wie Onchain-Transaktionskosten. Shamir-Backups beruhen auf einem alten, bekannten kryptografischen Schema namens Shamir Secret Sharing, für das Trezor eine eigene Implementierung gebaut hat.
Die zusätzlichen Wörter bieten im Vergleich zum verbreiteteren 12-Wort-Standard keine höhere Entropie; Trezor macht deutlich, dass Nutzer die gleichen 128 Bit Entropie erwarten können wie bei 12-Wort-Seeds. Die in SLIP-39 verwendete Wortliste sei jedoch, so das Unternehmen, sorgfältig kuratiert, um verwirrende oder ähnliche Wörter zu vermeiden.
SLIP-39 erschließt zudem etwas, das BIP-39 nicht kann: die Erweiterbarkeit auf Shamir. Nutzer, die zunächst ein einzelnes 20-Wort-Seed-Backup mit einem Trezor-Gerät erstellt haben, können später einen redundanten Satz von Shamir-Fragmenten erstellen, etwa 3 von 5. Da diese Fragmente dieselbe Wallet rekonstruieren, sind keine Onchain-Transaktionen nötig, um Gelder zu übertragen. Nutzer sollten jedoch in Betracht ziehen, ihr ursprüngliches 20-Wort-Einzel-Seed zu zerstören, da es allein noch immer die betroffenen Wallets wiederherstellen kann. Trezor unterhält eine umfassende FAQ zu Thema. SLIP-39 wird auch von anderen Wallets wie Sparrow und Electrum unterstützt, wenn auch mit deutlich geringerer Verbreitung als sein Vorgänger.
Benutzererlebnis der Oberklasse
Die Safe 7 zeigt eine tiefe Investition in Design und Benutzererlebnis durch eine Reihe subtiler, aber einprägsamer Funktionen. Am auffälligsten war beim Testen des Geräts seine Reaktion auf wichtige Freigabeentscheidungen, etwa das Signieren einer Transaktion oder das Ändern des Sicherheits-PIN-Codes. Der Nutzer wird aufgefordert, eine digitale Taste am unteren Rand des Bildschirms gedrückt zu halten. Das Gerät beginnt langsam über einen internen Gyroskop zu vibrieren, während zwei grüne Lichter von der Taste entlang der Ränder des Bildschirms fließen. Wenn die Lichter oben am Bildschirm aufeinandertreffen, beschleunigt der Gyroskop und erzeugt ein ansteigendes mechanisches Geräusch und Gefühl in der Hand. Die Sequenz gipfelt in der vollen Beleuchtung des Bildschirmrahmens und einer kleinen grünen LED oben, die den Abschluss bestätigt. Das gesamte Ritual dauert ein bis zwei Sekunden, macht aber das ansonsten abstrakte Erlebnis, Bitcoin zu bewegen, spürbar real.
Verglichen mit anderen Trezor-Modellen wie dem Model T und dem klassischen Trezor One ist die Sorgfalt, die in die komfortable Nutzung kryptografischen Geldes geflossen ist, offensichtlich. Die Bildschirmtasten sind deutlich größer als beim Model T und beheben häufige Fehleingaben, die erhebliche Folgen haben können – etwa bei der Eingabe der Sicherheits-PIN. Bei den meisten Hardware-Wallets kann eine falsch eingegebene PIN bis zum Löschen des Gerätespeichers führen. Die größeren, fingerfreundlichen digitalen Tasten nehmen diese unnötige Anspannung. Das Metallgehäuse verleiht der Safe 7 zudem eine gewisse Reife und lässt die Plastikhülle älterer Modelle hinter sich.
Eine kuriose Interface-Funktion ist die "Wipe PIN" – ein spezieller PIN-Code, der beim Login auf dem Gerät die Nutzerdaten löscht. Trezors öffentliche Dokumentation beschreibt die Funktion, aber nicht ihren Zweck: Welches Risiko oder welche Bedrohung soll sie adressieren? Welcher Anwendungsfall? Sicherheitsbewusste Bitcoiner haben solche Funktionen als Reaktion auf unwahrscheinliche, aber schwerwiegende Szenarien wie den berüchtigten "Wrench-Angriff" gefordert, bei dem ein Dieb den Nutzer zwingt, seine Wallet zu öffnen, um die Gelder zu stehlen.
Das Problem mit Trezors Wipe PIN ist, dass sie es ziemlich offensichtlich macht, dass der Inhalt der Wallet gerade gelöscht wurde – was ein Wrench-Angreifer in diesem Szenario kaum akzeptieren dürfte. Mindestens eine andere Hardware-Wallet hat eine ausgefeiltere Version dieser Funktion implementiert, die die Haupt-Wallet des Nutzers löscht, aber eine zweite "Decoy"-Wallet öffnet, ohne den Trick über die Benutzeroberfläche preiszugeben. Für jene, die paranoid genug sind, darüber nachzudenken, wäre eine fortgeschrittenere Wipe PIN willkommen.
Die 7 bietet zudem Bluetooth-Konnektivität sowie einen internen Akku, der über Qi2-Wireless-Ladegeräte aufgeladen werden kann. Alternativ kann das Gerät über eine USB-C-Verbindung mit in den Einstellungen deaktiviertem Bluetooth genutzt werden. Der drahtlose Betrieb befreit den Nutzer von Kabeln – eine weitere subtile, aber wirkungsvolle Design-Entscheidung, die zusätzlichen Stress beim Signieren einer Transaktion reduziert, zumal Bitcoins unveränderliche, unumkehrbare Ausgabenatur bereits jede Signatur-Entscheidung zu einer High-Stakes-Situation macht. Für vorsichtigere Nutzer wäre ein Hardware-Ausschalter für die Bluetooth-Antenne eine willkommene Ergänzung.
Das Airgap-Prinzip
Nach strenger Definition berührt eine air-gapped Wallet niemals ein Netzwerk und hält die Umgebung, in der die privaten Schlüssel liegen, physisch von der Online-Welt getrennt. Kein Trezor-Modell vor der Safe 7 wurde mit internem Akku oder Bluetooth ausgeliefert. Das Hinzufügen solcher Technologie ist eine bedeutende Entscheidung: Sie bringt echte Vorteile in Bezug auf das, was eine breitere Verbraucherbasis von moderner Hardware erwarten darf, führt aber auch potenzielle Risiken ein.
Interne Akkus fallen in vielen Geräten, von Hardware-Wallets bis zu Mobiltelefonen, mit der Zeit aus – sie blähen sich auf und brechen aus ihrem Gehäuse. Dies kann eine Gefahr darstellen und den Gerätespeicher oder die Zugänglichkeit zerstören. Trezor geht dieses Anliegen an, indem es den LiFePO₄-Akkutyp wählt, dessen "Chemie stabiler und sicherer ist als bei herkömmlichen Lithium-Ionen-Akkus." In seiner Dokumentation erklärt das Unternehmen, "eine Aufblähung sei äußerst unwahrscheinlich."
Die Integration von Bluetooth bedeutet hingegen das Hinzufügen eines weitgehend Closed-Source-Software- und Hardware-Stacks, der die Interaktion mit dem Gerät über Distanz ermöglicht – und damit die Airgap-Prinzipien der Bitcoin-Cold Storage untergräbt. Zur Milderung isolieren Hardware-Hersteller wie Trezor die Bluetooth-Antenne und verwenden sie nur, um Ende-zu-Ende-verschlüsselte Nachrichten zu senden. Zu diesem Zweck baute Trezor das Trezor Host Protocol, eine Technologie, die Daten auf dem Weg zum Computer des Nutzers verschlüsselt und auch über die USB-C-Kabelverbindung genutzt wird. Trezor vertraut weder USB-Kabeln noch dem Bluetooth-Stack mit unverschlüsselten Daten.
Nichtsdestotrotz verschiebt die drahtlose Verbindung die Safe 7 argumentativ aus der Kategorie der air-gapped bzw. Cold-Storage-Bitcoin-Wallets näher in Richtung einer hochsicheren Warm Wallet – wobei eine Hot Wallet ein allgemeiner, mit dem Internet verbundener Computer oder Server wäre, der private Schlüsselmaterial hält.
Hardware-Übersicht und Entropie
Wenn der Coldcard-Hack etwas gezeigt hat, dann dass Cold Storage ohne gute Entropie bedeutungslos ist. Entropie ist der zufällige, unvorhersehbare Input, der in der Kryptografie zur Erzeugung eines Geheimnisses verwendet wird – etwa 100-mal Würfeln und das Notieren der Ergebnisse. Diese Ausgaben werden durch kryptografische Algorithmen geleitet, um private und öffentliche Schlüsselpaare zu erzeugen, als Seed-Wörter. Trezor veröffentlicht einen umfassenden, ausführlichen Artikel darüber, wie das Unternehmen Entropie erzeugt und nutzt, um Wallet-Schlüsselpaare zu erstellen.
Bei der Safe 7 greift Trezor auf vier Entropiequellen zu:
- Die Entropie des Host-Computers oder Telefons.
- Ein Hardware-TRNG im STM32-Mikrocontroller, einem der Computerchips von Trezor.
- Das Optiga Secure Element, der zweite Computerchip in der Trezor-Hardware.
- Der TROPIC01, der neueste "unabhängig auditierbare" Secure-Element-Chip des Unternehmens.
Secure Elements sind gehärtete Chips, die darauf ausgelegt sind, Geheimnisse vor physischer Manipulation zu schützen, unabhängig vom Hauptprozessor eines Geräts. Die vier unabhängigen Quellen werden bei der Erzeugung einer Wallet kombiniert, und die Firmware, die diese Logik verarbeitet, ist GPL 3 Open Source. Als Copyleft-Freie-Software-Lizenz erlaubt GPL 3 jedermann, den Code zu lesen, zu modifizieren und zu denselben Bedingungen weiterzuverbreiten – eine Transparenz, die es unabhängigen Forschern ermöglicht zu verifizieren, statt zu vertrauen, was die Firmware mit diesen Entropiequellen tatsächlich macht. Trezor ermöglicht derzeit keine Eingabe nutzergenerierter Entropie bei der Wallet-Erstellung – es gibt kein Würfeln –, though Nutzer können zu bereits erstellten Keypairs eine "Passphrase" oder "25. Wort" hinzufügen, was eine ähnliche Funktion erfüllt.
Trezor-CTO Tomas Susanka erklärte in einem Gespräch mit Efrat Fenigson, dass nutzergenerierte Entropie nur dann relevant ist, wenn der Code sie tatsächlich verwendet. Er wies darauf hin, dass der Coldcard-Bug kein Versagen der hardwaregenerierten Entropie war, sondern dass die Firmware es aufgrund des Bugs versäumte, diese hochwertige Entropie in ihrer Software-Implementierung zu nutzen.
Danny Sanders, CCO von Trezor, schloss sich dieser Einschätzung an, teilte Bitcoin Magazine jedoch mit, das Thema nutzergenerierter Entropie sei "vielfach diskutiert" worden, und fügte hinzu: "Es ist kein kategorisches Nein." Die breitere Trezor-Nutzerbasis, die laut Sanders ein "Vielfaches" der Coldcard-Nutzerbasis ausmacht, "kann man nicht zum Würfeln auffordern", sagte er, und ergänzte: "Sie haben bereits eine mentale Überlastung allein beim Notieren der Wörter", in Anspielung auf das 20-Wort-Seed-Backup. Wenn maschinelle Entropiequellen tatsächlich korrekt genutzt werden, sind die Sicherheitsvorteile nutzergenerierter Entropie marginal.
Versand, Phishing und Wipe-Codes
Der Online-Kauf einer Hardware-Wallet und der Versand nach Hause sind zunehmend unattraktiv. Trezor gesellte sich kürzlich zu Ledger unter den großen Krypto-Hardware-Anbietern, deren Nutzerdatenbanken gehackt wurden – im Fall von Trezor über seinen Versandpartner ShipMonk, dessen Datenbanken 67.000 US-Kundendatensätze offengelegt hatten früher diesen Monat. Laut Trezor hätten die meisten dieser Datensätze vom Versandunternehmen bereits gelöscht werden sollen. Das Ergebnis ist ein erhöhtes Risiko gezielter Belästigung dieser Nutzer, die in Ländern wie Frankreich ohnehin weit oben auf der Liste der organisierten Kriminalität stehen.
Aus betrieblicher Sicherheitssicht ist ein Postfach für kryptobezogene Käufe inzwischen praktisch Pflicht. Kein großes Unternehmen und keine Regierung kann man damit vertrauen, persönliche Nutzerdaten sicher zu verwahren; die Geschichte des Internets belegt das abschließend. Nutzer können auch große Konferenzen besuchen und ihre Hardware-Wallet der Wahl gegen Bargeld oder Bitcoin kaufen und so das Versandrisiko vollständig vermeiden.
Zu diesem Thema hat Trezor einen "Anonymous delivery"-Service angedeutet, den es als Reaktion auf die Datenschutzverletzung aufbaut. Sanders teilte Bitcoin Magazine mit, der Dienst werde in wenigen Wochen in der EU verfügbar sein und sich kurz darauf in die USA ausweiten. Laut öffentlichen Daten nutzt das Unternehmen derzeit weiterhin ShipMonk.
Schlussgedanken
Nach jahrelanger Nutzung von Trezor-Produkten – wenn auch älterer Modelle wie dem Model T und dem Trezor One – erscheint mir die Safe 7 als eine ernsthafte Weiterentwicklung der Produktlinie und eine starke Ergänzung eines Self-Custody-Setups, insbesondere als Teil einer Multi-Vendor-Multisig-Konstellation oder als täglich genutzte Warm Wallet. Ihre Shamir-Backup-Funktion verdient ebenfalls einen Platz unter den fortschrittlicheren Self-Custody-Lösungen.
Dieser Artikel, Trezor Safe 7 im Test: Die FOSS Self-Custody-Hardware-Wallet, erschien zuerst auf Bitcoin Magazine und wurde von Juan Galt verfasst.

