Tethers MDK v0.11 führt menschliche Freigabe für Geräteaktionen ein
Wichtige Erkenntnisse
- •Tethers MDK Version 0.11 verlangt von seinem Referenz-KI-Agenten, vor jeder Geräteaktion zu pausieren und eine ausdrückliche menschliche Freigabe einzuholen.
- •Das Toolkit erzwingt nur die Freigabepause selbst und überlässt Methode, Schnittstelle und Timing der Freigabeeinholung den Entwicklern, die darauf aufbauen.
- •Websites, die MDK v0.11 integrieren, müssen ihre eigene Identitätsprüfung bereitstellen, da das Toolkit keine eingebaute Authentifizierung enthält und Aktionen ohne diese Schicht nicht ausgeführt werden können.
- •Das Freigabedesign reagiert auf Bedenken, dass KI-Agenten, die physische Geräte steuern, reale Konsequenzen mit schwerer Umkehrbarkeit erzeugen.
- •Tether-CEO Paolo Ardoino hat öffentlich über KI-Agenten gesprochen, die Bitcoin-Mining-Betriebe steuern — ein Szenario, das die Frage, wer KI-Aktionen genehmigt, zunehmend praktisch macht.
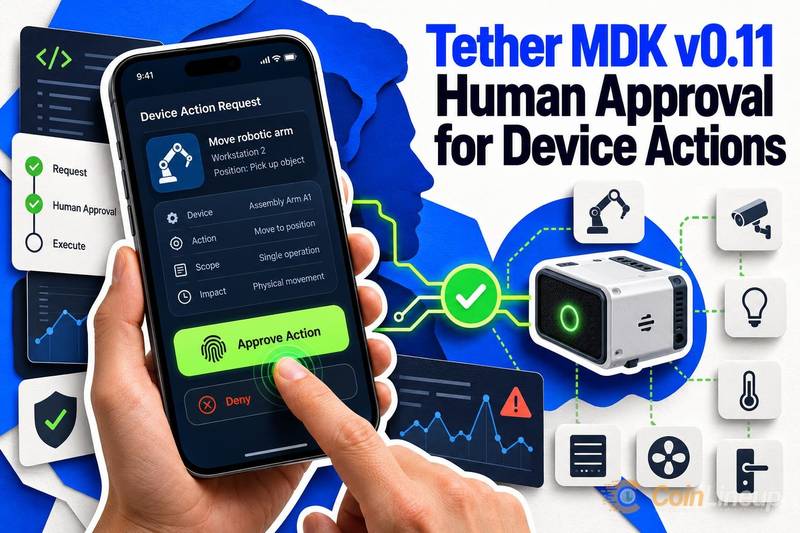
Tether hat Version 0.11 seines Machine Development Kit (MDK) veröffentlicht, und der Referenz-Agent des Updates hält nun vor der Ausführung jeder Geräteaktion an und wartet auf eine ausdrückliche menschliche Freigabe, bevor etwas geschieht. Betreiber von Websites, die auf dem Toolkit aufbauen, müssen zudem ihre eigene Identitätsprüfung bereitstellen — ohne diese werden Aktionen nicht ausgeführt.
MDK, kurz für Machine Development Kit, ist Tethers Framework für den Aufbau von KI-Agenten, die in der Lage sind, reale Aktionen auszuführen, etwa die Steuerung von Hardware oder vernetzten Geräten. Version 0.11 des Referenz-Agenten führt in diesen Arbeitsablauf einen bewussten Stopppunkt ein: Wenn ein Agent eine Geräteaktion ausführen will, pausiert er und bittet zunächst eine Person um grünes Licht.
Dieser Sperrmechanismus ist allgemein als „Human-in-the-Loop“-Steuerung bekannt. Statt ein automatisiertes Programm eigenständig handeln zu lassen, entsteht ein Kontrollpunkt, an dem ein Mensch die Aktion bestätigen muss, bevor sie stattfindet — ein bewährtes Sicherheitsmuster in der Automatisierung und Industrie, wo folgenreiche Vorgänge üblicherweise die Freigabe einer Person erfordern. Die Änderung ist relevant, weil KI-Agenten, die auf physischen Geräten agieren, reale Konsequenzen erzeugen, die schwerer rückgängig zu machen sind als rein softwarebasierte Aktionen.
Was die Pause für Geräteaktionen bedeutet
In MDK v0.11 behandelt der Referenz-Agent jede Geräteaktion als etwas, das eine Genehmigung erfordert, nicht als etwas, das automatisch abläuft. Dies ist eine bewusste Designentscheidung, keine Einschränkung: Der Agent ist so gebaut, dass er vor dem Handeln fragt — eine bedeutende Einschränkung, wenn die fraglichen Aktionen physische Hardware oder vernetzte Systeme betreffen könnten.
Tether-CEO Paolo Ardoino hat das Kon von KI-Agenten, die Bitcoin-Mining-Betriebe steuern, öffentlich diskutiert, wie CryptoSlate berichtete. Diese Vorstellung wirft sofort eine praktische Frage auf: Wer ist befugt zu genehmigen, was ein KI-Agent tut, wenn er echte Infrastruktur steuert? Die Pause mit menschlicher Freigabe in MDK v0.11 ist die Antwort des Toolkits auf diese Frage.
Bemerkenswert ist, dass der Referenz-Agent nicht definiert, wie die menschliche Freigabe eingeholt oder angezeigt wird. Er erzwingt nur die Pause. Methode, Schnittstelle und Timing des Freigabeschritts bleiben der Website oder Anwendung überlassen, die auf dem Toolkit aufbaut.
Warum Websites Identitätsprüfungen bereitstellen müssen
MDK v0.11 verlangt von Websites, die den Referenz-Agenten integrieren, dass sie vor jeder Geräteaktion ihre eigene Identitätsprüfung bereitstellen. Das Toolkit enthält kein eingebautes Authentifizierungssystem. Wenn eine Website keine Identitätsprüfungen implementiert, kann das Freigabegate nicht bestätigen, wer tatsächlich die Genehmigung erteilt.
Ohne diese Identitätsschicht ist die Pause strukturell vorhanden, praktisch aber unvollständig. Ein Freigabeschritt, der den Menschen, der freigibt, nicht verifizieren kann, ist eine Kontrolle ohne Durchsetzung, und Betreiber, die auf MDK v0.11 aufbauen, sind selbst dafür verantwortlich, diese Lücke zu schließen.
Das Design folgt einem in Entwickler-Toolkits verbreiteten Muster: Das Framework liefert die Struktur, während der Implementierer die für seinen Kontext geeignete Sicherheitsschicht bereitstellt. Für Betreiber, die auf Tethers Infrastruktur aufbauen, bedeutet das: Identitätsprüfung ist nicht optional — sie ist Voraussetzung dafür, dass der Freigabeablauf wie vorgesehen funktioniert.
Tether baut parallel seine Infrastrukturambitionen aus. Das Unternehmen kündigte kürzlich einen Pilotversuch für einen an den Tenge gekoppelten Stablecoin mit Kasachstan an — ein weiteres Vorhaben im Bereich Finanzinfrastruktur, bei dem Identitäts- und Autorisierungskontrollen im Mittelpunkt stehen.
Was das für Nutzer von Tether-basierten Produkten bedeutet
Für Nutzer von Produkten oder Diensten, die auf Tethers MDK aufbauen, bedeutet das v0.11-Update, dass die KI-Schicht, die diese Produkte steuert, nun eine eingebaute Anforderung hat, vor gerätenahen Aktionen zu pausieren. Das fungiert gewissermaßen als Verbraucherschutz, selbst wenn es hinter den Kulissen geschieht.
Die praktische Erfahrung hängt entirely davon ab, wie eine Website oder Entwickler die Freigabe- und Identitätsschritte umgesetzt haben. Eine gut gebaute Integration zeigt eine klare Bestätigungsaufforderung und verifiziert die Identität des Nutzers, bevor gehand wird. Eine schlecht gebaute könnte den Freigabeschritt für Missbrauch anfällig machen, wenn Identitätsprüfungen fehlen oder schwach sind.
Für alle, die ein auf MDK basierendes Produkt oder eine Plattform bewerten, ist die Frage, wie menschliche Freigaben gehandhabt und wie Identitäten verifiziert werden, nun eine berechtigte und konkrete Nachfrage. Das Toolkit verlangt, dass es diese Antworten gibt; es garantiert nicht, dass sie gut sind.
Tethers breiterer Vorstoß in KI-getriebene Infrastruktur — einschließlich der von Ardoino beschriebenen Mining-Betriebskonzepte — macht die Governance-Frage, wer KI-Aktionen genehmigt, zunehmend praktisch relevant. MDK v0.11 legt die Referenzantwort fest: ein verifizierter Mensch, absichtlich, bevor es geschieht. Wie Websites diese Anforderung in ihre Produkte einbauen, bleibt die offene Frage, und die erste Welle der MDK-basierten Integrationen wird zeigen, ob sich die Pause in der Praxis in echten Schutz übersetzt.
Haftungsausschluss: Dieser Artikel dient ausschließlich Informationszwecken und stellt keine Finanz- oder Anlageberatung dar. Kryptowährungs- und Digital Asset-Märkte bergen erhebliche Risiken. Führen Sie stets eigene Recherchen durch, bevor Sie Entscheidungen treffen.

