Shielded Bitcoin-Vorschlag will Privatsphäre auf der Bitcoin-L1 bringen, ohne dessen Regeln zu ändern
Wichtige Erkenntnisse
- •Shielded Bitcoin, vorgeschlagen vom Forschungslabor [[alloc] init] in einem Whitepaper vom 24. September von Clara Shikhelman, Mikhail Komarov und Aleksei Moskvin, soll private Transfers auf der Bitcoin-Basisschicht mittels verschlüsselter Notes, Nullifier und Zero-Knowledge-Proofs ohne Soft Fork ermöglichen.
- •Unabhängige Indexer Bitcoin-Konsens validieren das Metaprotokoll, sodass jeder die Gültigkeit anhand der öffentlichen Blockchain nachprüfen kann, während das Netzwerk selbst geschützte Zahlungen nicht interpretieren kann.
- •Eine geschützte Nutzlast beansprucht etwa 700 vbytes gegenüber rund 100 bis 200 vbytes bei einer typischen Bitcoin-Zahlung; Nutzer tragen also etwa den vierfachen Blockspace-Aufwand beim Transfer.
- •Das Ein- und Austragen von Bitcoin in das geschützte System ist ungelöst und einem Whitepaper vorbehalten, da Witness Encryption – trotz Schrumpfung der Ciphertexte von rund 300 Terabyte auf 8 Terabyte binnen eines Jahres – noch experimentell ist.
- •Cypherpunk lobte den Vorschlag als Schritt nach vorn, verwies jedoch auf das Trusted Setup, das Fehlen von Konsensdurchsetzung und trustless Light Clients sowie die unfertige Bridge und argumentierte, dass es noch kein Rivale für Zcash ist, das auf fast 10 Jahre im Produktionsbetrieb und einen geschützten Pool von über 7 Milliarden Dollar zurückblickt.
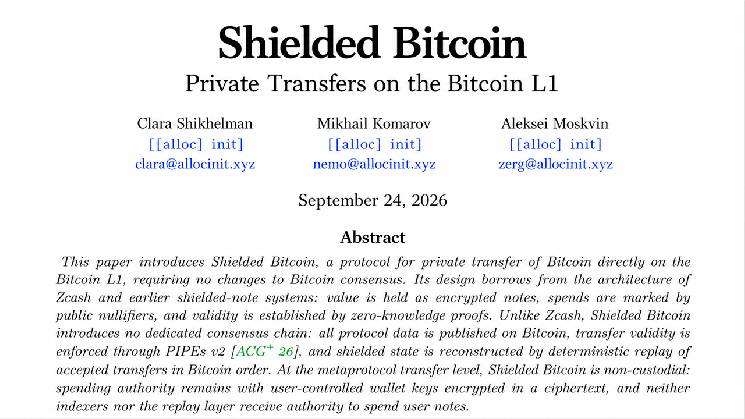
Die Transaktionshistorie von Bitcoin ist notorisch öffentlich. Wer Bitcoin ($BTC) sendet, hinterlegt die Zahlung in einem Ledger, das jeder einsehen kann – potenziell für immer. Das New Yorker Forschungslabor [[alloc] init] hat eine kontraintuitive Antwort auf diese Exposition vorgeschlagen: die Regeln von Bitcoin unangetastet lassen und Privatsphäre darüber aufbauen.
Der Vorschlag namens Shielded Bitcoin verwendet verschlüsselte Notes und Zero-Knowledge-Proofs (ZK), um Beträge und Gegenparteien zu verbergen, während Bitcoin nahezu wie ein öffentliches schwarzes Brett fungiert. Das Netzwerk zeichnet verschlüsselte Nachrichten in der richtigen Reihenfolge auf, ohne zu wissen, was sie bedeuten. Kein Soft Fork ist erforderlich, und kein Operator entscheidet, welche privaten Transfers zählen. Letztlich könnte Bitcoin private Zahlungen transportieren, die Bitcoin selbst nicht lesen kann. Ob diese Trennung vom Konsens eine Stärke oder Schwäche ist, ist genau der Kern der Debatte um den Vorschlag.
Bitcoin wird zum schwarzen Brett
Das Whitepaper „Shielded Bitcoin: Private Transfers on the Bitcoin L1“ wurde von Clara Shikhelman, Mikhail Komarov und Aleksei Moskvin verfasst. Die Forscher untersuchten, ob Bitcoin privat transferiert werden kann, und zwar mit dem Netzwerk exakt in seiner heutigen Form. Ihre Antwort ist ein Metaprotokoll, dessen Regeln von unabhängiger Software statt vom Bitcoin-Konsens interpretiert.
Programme namens Indexer durchsuchen Bitcoin nach Shielded-Bitcoin-Daten, prüfen deren kryptographische Proofs und rekonstruieren die Historie des privaten Systems. Ungültige Daten können dennoch onchain landen, weil Bitcoin das Metaprotokoll nicht versteht; Indexer ignorieren sie einfach. Jeder kann diese Prüfungen anhand der veröffentlichten Bitcoin-Historie wiederholen, sodass kein einzelner Indexer entscheidet, was gültig ist. Das ist der faszinierende Teil des Designs. Bitcoin macht weiter, was es schon immer getan hat, während ein weiterer Regelsatz den ausgewählten Daten, die darüber liegen, Sinn verleiht.
Alice zahlt an Bob, ohne den Betrag zu zeigen
Der Wert innerhalb von Shielded Bitcoin existiert in verschlüsselten Einträgen namens Notes. Zahlt Alice an Bob, erstellt sie eine Note mit einem Betrag und Bobs Empfangsinformationen und verschlüsselt sie, sodass nur Bob sie identifizieren kann. Ihre Bitcoin-Transaktion veröffentlicht die verschlüsselte Note zusammen mit einer Seriennummer, dem sogenannten Nullifier, und einem Zero-Knowledge-Proof.
Der Proof belegt, dass Alices Notes existieren, dass sie berechtigt ist, sie auszugeben, und dass der eingehende Wert dem ausgehenden Wert entspricht – ohne offenzulegen, welche Notes ausgegeben wurden oder wie hoch ihre Beträge sind. Indexer verifizieren den Proof und bestätigen, dass jeder Nullifier noch nicht erschienen ist. Ein einmal verwendeter Nullifier kann nicht erneut genutzt werden, wodurch verhindert wird, dass dieselbe Note zweimal ausgegeben wird. Bobs Wallet scannt neue verschlüsselte Notes, bis sein Viewing Key eine öffnet.
Onchain sieht die Öffentlichkeit weiterhin, dass ein geschützter Transfer stattfand, dessen Zeitpunkt, die Anzahl der beteiligten Notes, die Gebühr und die Bitcoin-Transaktion, die ihn trägt. Was verschwindet, sind der Betrag, der geschützte Sender und Empfänger sowie die Verbindung zu zuvor ausgegebenen Notes. Dennoch könnte eine wiedererkennbare Bitcoin-Adresse, die wiederholt Transaktionsgebühren zahlt, Hinweise preisgeben, und eine geringe Nutzerzahl würde die Menge leichter analysierbar machen.
Privatsphäre kostet auch Blockspace. Komarov sagte der Journalistin Laura Shin in einem Interview, dass eine geschützte Nutzlast etwa 700 vbytes umfasst, verglichen mit rund 100 bis 200 vbytes bei einer typischen Bitcoin-Zung – etwa viermal größer. Da Bitcoin-Gebühren an die Transaktionsgröße gekoppelt sind, fällt dieser Aufwand direkt beim Transfer an. Komarov bezeichnete die Mehrkosten als „not catastrophic“. Mehr Nutzer würden indes die Anonymitätsmenge stärken, indem sie einzelnen Zahlungen eine größere Menge geben, in der sie untertauchen können.
Das größte Problem ist die Tür
Es gibt einen Haken. Das Whitepaper vom 24. September beschreibt Transfers erst, nachdem sich Bitcoin bereits im geschützten System befindet. Das Ein- und Austragen von Bitcoin bleibt einem begleitenden Whitepaper überlassen, das auf [[alloc] init]s Bitcoin-PIPEs-v2-Forschung und Witness Encryption basiert.
Das geplante System würde einen $BTC-Privatschlüssel kryptographisch sperren, bis jemand den erforderlichen Proof erbringt, während das Bitcoin-Netzwerk letztlich einen gewöhnlichen Schnorr-Spend sieht. [[alloc] init] erklärt, niemals Nutzerfonds zu treuhandig zu halten – auch nicht an der Grenze. Doch Witness Encryption ist junge Technologie. Komarov sagte, die Ciphertexte seien binnen eines Jahres von rund 300 Terabyte auf etwa 8 Terabyte geschrumpft. Das ist enormer Fortschritt, aber acht Terabyte sind immer noch acht Terabyte. „Es ist noch ziemlich experimentell“, erläuterte Komarov.
Ein- und Ausstieg könnten zudem Beträge und Zeitpunkte offenlegen, die Beobachtern helfen, Aktivitäten außerhalb von Bitcoin mit geschützten Transaktionen zu verknüpfen. Das Labor führt seit Mai öffentliche Break-it-Challenges durch, doch ein Launchtermin existiert nicht. Solange die Tür nicht funktioniert, bleibt Shielded Bitcoin Forschung und kein nutzbares Privatsphäre-System.
Bitcoin- und Zcash-Communities äußern sich
Der Zcash-Einfluss ist offensichtlich. Zcash verwendet bereits verschlüsselte Notes, Nullifier und Zero-Knowledge-Proofs, und Shielded übernimmt diese Architektur, ohne eine weitere Blockchain zu schaffen. Das börsennotierte Unternehmen Cypherpunk nannte Shielded Bitcoin „einen großen Schritt vorwärts“ und fügte hinzu, dass mehr Privatsphäre auf Bitcoin allen zugutekomme.
Cypherpunk argumentierte jedoch auch, dass das Design noch keine Konkurrenz für die Zcash-Chain sei. Das Unternehmen verwies auf das Trusted Setup, das Fehlen von Konsensdurchsetzung und trustless Light Clients, eine unfert Bridge und Bitcoin-L1-Gebühren, während es anmerkte, dass Zcash auf fast 10 Jahre im Produktionsbetrieb und einen geschützten Pool im Wert von mehr als 7 Milliarden Dollar zurückblickt. „Finanzielle Privatsphäre ist kein Nullsummenspiel“, schloss Cypherpunk.
Die X-Reaktionen wurden schnell weniger diplomatisch. Joe Burnett schrieb „zcash to 0“, während Daniel Buchner, Director of Product und Director of Digital Assets bei Proof, eine schärfere Einschätzung abgab: „The amount of privacycoin stans having cope-induced seizures from the mere thought that the Bitcoin community is progressing down the path of private transactions, potentially Thanos snapping the narratives of one-off privacy chains, is approaching a decibel level where ear damage is becoming a concern.“
Sam Callahan, Director of Strategy and Research bei OranjeBTC, formulierte ein breiteres Argument: „Die Menschen missverstehen noch immer Bitcoins Burggraben. Bitcoin muss nicht jedes Feature-Rennen gewinnen. Privatsphäre, Geschwindigkeit und Funktionalität können mit der Zeit aufgebaut werden. Der Burggraben sind seine Dezentralisierung, Sicherheit und glaubwürdige Geldpolitik. Und in diesen Dimensionen kommt nichts sonst auch nur nahe heran.“
Das X-Konto Rune holte die Privacy-Coin-Rivalität mit einem Verweis auf den Bitget-Hack und Monero ($XMR), eine auf Privatsphäre ausgerichtete Kryptowährung, wieder auf den Boden zurück und schrieb auf X: „ZEC holders praying the Bitget hacker uses zcash to hide the trace… but for some reason hacker is using $XMR.“ Hinter dem Trash Talk steht eine echte technische Debatte darüber, ob die Bitcoin-Blockchain stärkere Privatsphäre erlangen kann, ohne ihre Basisregeln zu ändern.
Bitcoin trägt Geheimnisse, die es nicht lesen kann
Anders als Satoshi Whitepaper ist Shielded Bitcoin eine Spezifikation, kein Produkt. Der Peg ist unvollendet, Witness Encryption ist experimentell, Gebühren können Informationen preisgeben, Wallets müssen praktikabel werden, und Privatsphäre verbessert sich nur, wenn ausreichend viele Nutzer teilnehmen. Das aktuelle Groth16-Proof-Design erfordert zudem ein einmaliges Trusted Setup, ein Parameter-Generierungsereignis, dessen Teilnehmern man vertrauen muss, dass sie ihr Geheimmaterial vernichtet haben.
Shikhelman sollte die Forschung am 24. September bei BitDevs NYC präsentieren, während [[alloc] init] Feedback für sein begleitendes Whitepaper zu Ein- und Ausstieg einholte. Der nächste Workaround wird darüber entscheiden, ob das auf dem Papier beschriebene private System sicher mit echtem Bitcoin verbunden werden kann – der Meilenstein, den es zu beobachten gilt, neben den laufenden Break-it-Challenges des Labors.
Im Moment bleibt die Idee wunderbar kontraintuitiv. [[alloc] init] möchte, dass Bitcoin private Finanzaktivitäten aufzeichnet, ohne Bitcoin zu verändern oder das Netzwerk zu bitten zu verstehen, was es aufzeichnet. Wenn die unfertigen Teile funktionieren, könnte Bitcoin Transaktionen für immer bewahren und dennoch blind bleiben gegenüber den Beträgen und Gegenparteien, die diese Transaktionen überhaupt erst verbergenswürdig machten.
Quelle: CryptoNewsNet; ursprüngliche Berichterstattung auf News.Bitcoin.com.

