Revolut-Hacker fordern 3 Millionen Dollar in Monero – Datenpanne legt Krypto-Kunden offen
Wichtige Erkenntnisse
- •Eine Gruppe namens „iamnotavillain“ forderte laut Financial Times 3 Millionen Dollar in Monero und drohte mit dem Verkauf der gestohlenen Datensätze; Reuters berichtete jedoch, Revolut habe keine Lösegeldforderung oder direkten Kontakt erhalten.
- •Die Datenpanne entstand, als sich Angreifer per E-Mail als Regierungsbehörde ausgaben, um eine gefälschte Eilanfrage zu stellen; Revolut erklärte, Kernsysteme und Kundengelder seien nicht kompromittiert.
- •Rund 680 Kundendateien wurden offenbar offengelegt, darunter Namen, Adressen, Ausweisdokumente, Verifizierungs-Selfies, Kontoauszüge und Transaktionslisten; Analysten vermuten, dass vermögende Krypto-Inhaber gezielt ins Visier genommen wurden.
- •OffengelegteC-Daten können sichtbares On-Chain-Vermögen mit realen Identitäten verknüpfen und erhöhen damit die Sorge um die physische Sicherheit angesichts gemeldeter Anstiege gewaltsamer Angriffe auf Krypto-Inhaber.
- •Der Vorfall dürfte zentralisierte Plattformen unter Druck setzen, behördliche Datenanfragen unabhängig zu verifizieren und die Compliance zu verschärfen – gerade während Revolut auf die endgültige US-Genehmigung zur Gründung einer Nationalbank wartet.
Hacker, die Revolut zur Herausgabe von Kundendaten getäuscht haben, fordern ein Lösegeld von 3 Millionen Dollar, um die Informationen vertraulich zu halten, wie Financial Times berichtet. Zu den gestohlenen Datensätzen gehören Ausweisdokumente, Heimatadressen und Transaktionsverläufe von Konten mit starkem Krypto-Exposure.
Die Lösegeldforderung ist nur ein Teil des Problems. Die gestohlenen Daten könnten sichtbares On-Chain-Vermögen mit realen Identitäten verknüpfen. Für Revolut, das kürzlich die bedingte Zulassung des U.S. Office of the Comptroller of the Currency zur Gründung einer Nationalbank erhalten hat – eine vorläufige Stufe vor einer endgültigen Genehmigung – wirft der Vorfall eine größere Frage auf: Wie schützt das zentralisierte Finanzsystem seine KYC-Daten?
Ein Monero-Lösegeld und die Androhung der Veröffentlichung
Laut dem Bericht des Financial Times forderte eine Gruppe, die sich „iamnotavillain“ nennt, 3 Millionen Dollar in Monero und drohte damit, die Datensätze zu verkaufen, falls Revolut nicht zahlt. Reuters berichtete jedoch, Revolut habe keine Lösegeldforderung oder direkten Kontakt von den Angreifern erhalten. Quelle der Nachrichtenagentur sagte, rund 680 Kundendateien seien kompromittiert worden, obwohl Revolut keine Details nannte und die Zahl der betroffenen Kunden nur als „begrenzt“ bezeichnete.
Monero ist eine datenschutzorientierte Kryptowährung, deren Blockchain darauf ausgelegt ist, Sender, Empfänger und Transaktionsbeträge zu verbergen – anders als transparente öffentliche Ledgers wie das von Bitcoin, die jeder einsehen kann.
In einem separaten Bericht schrieb das Financial Times, die Angreifer hätten außerdem behauptet, ein E-Mail-System der italienischen Regierung gehackt zu haben und mittels Blockchain-Analyse Revolut-Kunden mit großen Krypto-Beständen identifiziert zu haben. Revolut hat diese Behauptung nicht selbst bestätigt.
Wie die Daten Revolut verließen
Laut Revolut waren seine Kernsysteme und Kundengelder nicht kompromittiert. Stattdessen wurde ein E-Mail-Konto der Domain einer legitimen Regierungsbehörde genutzt, um gefälschte Informationsanfragen einzureichen. Eilanfragen zu Daten sind dafür gedacht, dass Strafverfolgungsbehörden in dringenden Situationen schnell auf Nutzerdaten zugreifen können, ohne das formale rechtliche Verfahren, das übliche Anfragen normalerweise erfordern. Das Unternehmen bezeichnete den Vorfall als „ausgeklügelten externen Identitätsbetrug“ und erklärte, die E-Mail-Adresse unmittelbar nach Bekanntwerden des Schwindels gesperrt zu haben.
Zu den geleakten Informationen gehörten Namen, Geburtsdaten, Heimatadressen, Telefonnummern, Ausweisdokumente, Verifizierungs-Selfies, Kontoauszüge und Transaktionslisten. The Block berichtete, der frühere Mt.-Gox-Manager Mark Karpelès erklärte, von der Datenpanne betroffen zu sein, und teilte eine Benachrichtigung von Revolut, in der es hieß, Details zu seinen Bitcoin-Transaktionen seien offengelegt worden.
„Revolut customers were targeted in a fraudulent emergency data request sent via an email at a ‘government agency.’“ — Mark Karpelès (X post)
Laut dem On-Chain-Analysten ZachXBT wirkte der Angriff gezielt und nicht zufällig.
„While the incident is likely limited in size it seems to have been targeted at high net worth users.“ — ZachXBT
Warum offengelegte KYC-Daten zu einem Sicherheitsproblem werden
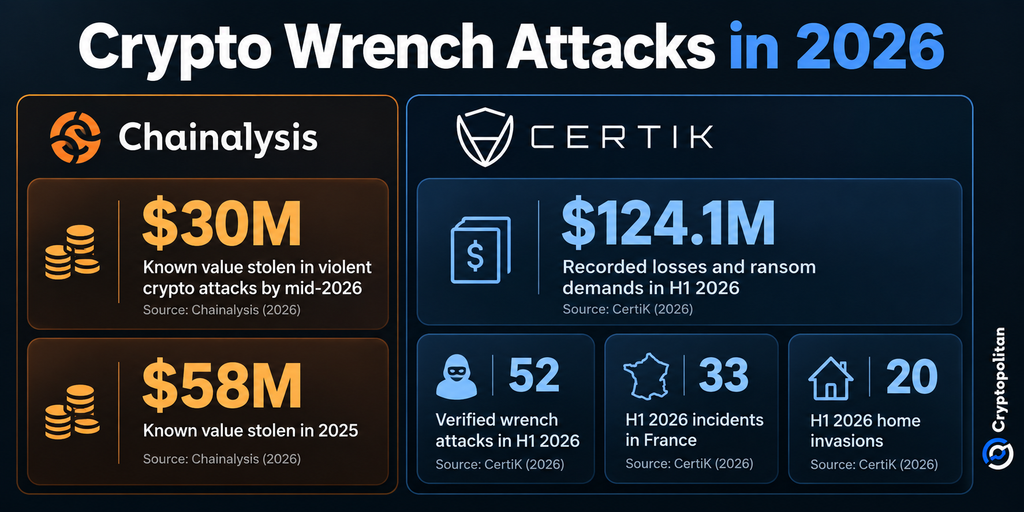
Die offengelegten Datensätze stammen aus Know-Your-Customer-Prüfungen (KYC), den Identitätsprüfungspflichten, durch die regulierte Finanzunternehmen sensible Daten wie Ausweisdokumente, Verifizierungs-Selfies und Kontoauszüge erheben und speichern. Eine geleakte Heimatadresse in Verbindung mit Belegen für große Krypto-Bestände kann eine Datenpanne daher zu einer Bedrohung für die physische Sicherheit machen. Chainalysis zufolge sind viele gewaltsame Krypto-Angriffe geplant, Opfer über geleakte Daten, soziale Medien, Blockchain-Analysen oder Insiderinformationen identifiziert werden. Das Unternehmen fügt hinzu, dass seine Zahlen die tatsächlichen Verluste likely unterschätzen, da viele Angriffe nicht gemeldet werden.
Auch CertiK bezeichnet seinen Datensatz als richtungsweisend und nicht als abschließend. Den Erhebungen zufolge entfielen 33 der 52 von CertiK verifizierten Fälle im ersten Halbjahr auf Frankreich, während Einbrüche in Wohnungen von einem Fall im ersten Halbjahr 2025 auf 20 stiegen. Cryptopolitan hatte bereits über diesen starken Anstieg körperlicher Angriffe berichtet.
Druck auf zentralisierte Plattformen
Die breitere Marktwirkung zeigt sich eher zuerst bei den Ausgaben für Sicherheit und Compliance als bei den Krypto-Kursen. Plattformen mit KYC-Daten sehen sich wachsendem Druck gegenüber, behördliche Datenanfragen unabhängig zu verifizieren und zu begrenzen, wie viele sensible Informationen ein kompromittierter Prozess offenlegen kann. Die European Banking Authority stuft Cyberrisiken und Datensicherheit bereits als führenden Treiber operationeller Risiken für Banken ein, gefolgt von Betrug.
Das ist Relevant, weil Nutzer weiterhin stark auf zentralisierte Plattformen konzentriert sind. Untersuchungen der britischen Financial Conduct Authority ergaben, dass 73 % der Krypto-Nutzer in Großbritannien Assets über zentralisierte Börsen beziehen, während 25 % sagten, streitere Regulierung würde sie eher zum Investieren bewegen. Revolut mit mehr als 80 Millionen Kunden steht damit exakt am Schnittpunkt von Banking, Krypto und zunehmend wertvollen Identitätsdaten.

