Wie Public-Key-Kryptografie Krypto und das Internet absichert
Wichtige Erkenntnisse
- •Public-Key-Kryptografie nutzt mathematisch verknüpfte Schlüsselpaare — einen frei geteilten öffentlichen Schlüssel und einen geschützten privaten Schlüssel —, um sichere Verschlüsselung, digitale Signaturen und Authentifizierung zu ermöglichen, ohne dass Parteien vorab Geheimnisse austauschen müssen.
- •RSA und Elliptic-Curve Cryptography wurden zu den dominierenden Algorithmusfamilien, die Public-Key-Kryptografie in die breite kommerzielle Nutzung brachten und alles von HTTPS-Websites und E-Mail bis zu Software-Updates und Kryptowährungsnetzwerken absichern.
- •NIST veröffentlichte im August 2024 seine ersten drei finalisierten Post-Quantum-Verschlüsselungsstandards — FIPS 203, FIPS 204 und FIPS 205 —, die auf neuen mathematischen Ansätzen beruhen und Angriffen durch Quantencomputer widerstehen sollen.
- •Viele Regierungsbehörden planen, RSA-2048 und ECC P-256 bis 2030–2035 auslaufen zu lassen, weil ausreichend leistungsfähige Quantencomputer die mathematischen Probleme lösen könnten, auf denen diese klassischen Algorithmen beruhen.
- •Die Bedrohung „harvest now, decrypt later“ ermöglicht es Angreifern, heute verschlüsselte Daten zu sammeln, in der Erwartung, sie zu entschlüsseln, sobald Quantenfähigkeiten ausgereift sind; das macht die Umstellung auf Post-Quantum-Standards dringend, noch bevor große Quantenmaschinen existieren.
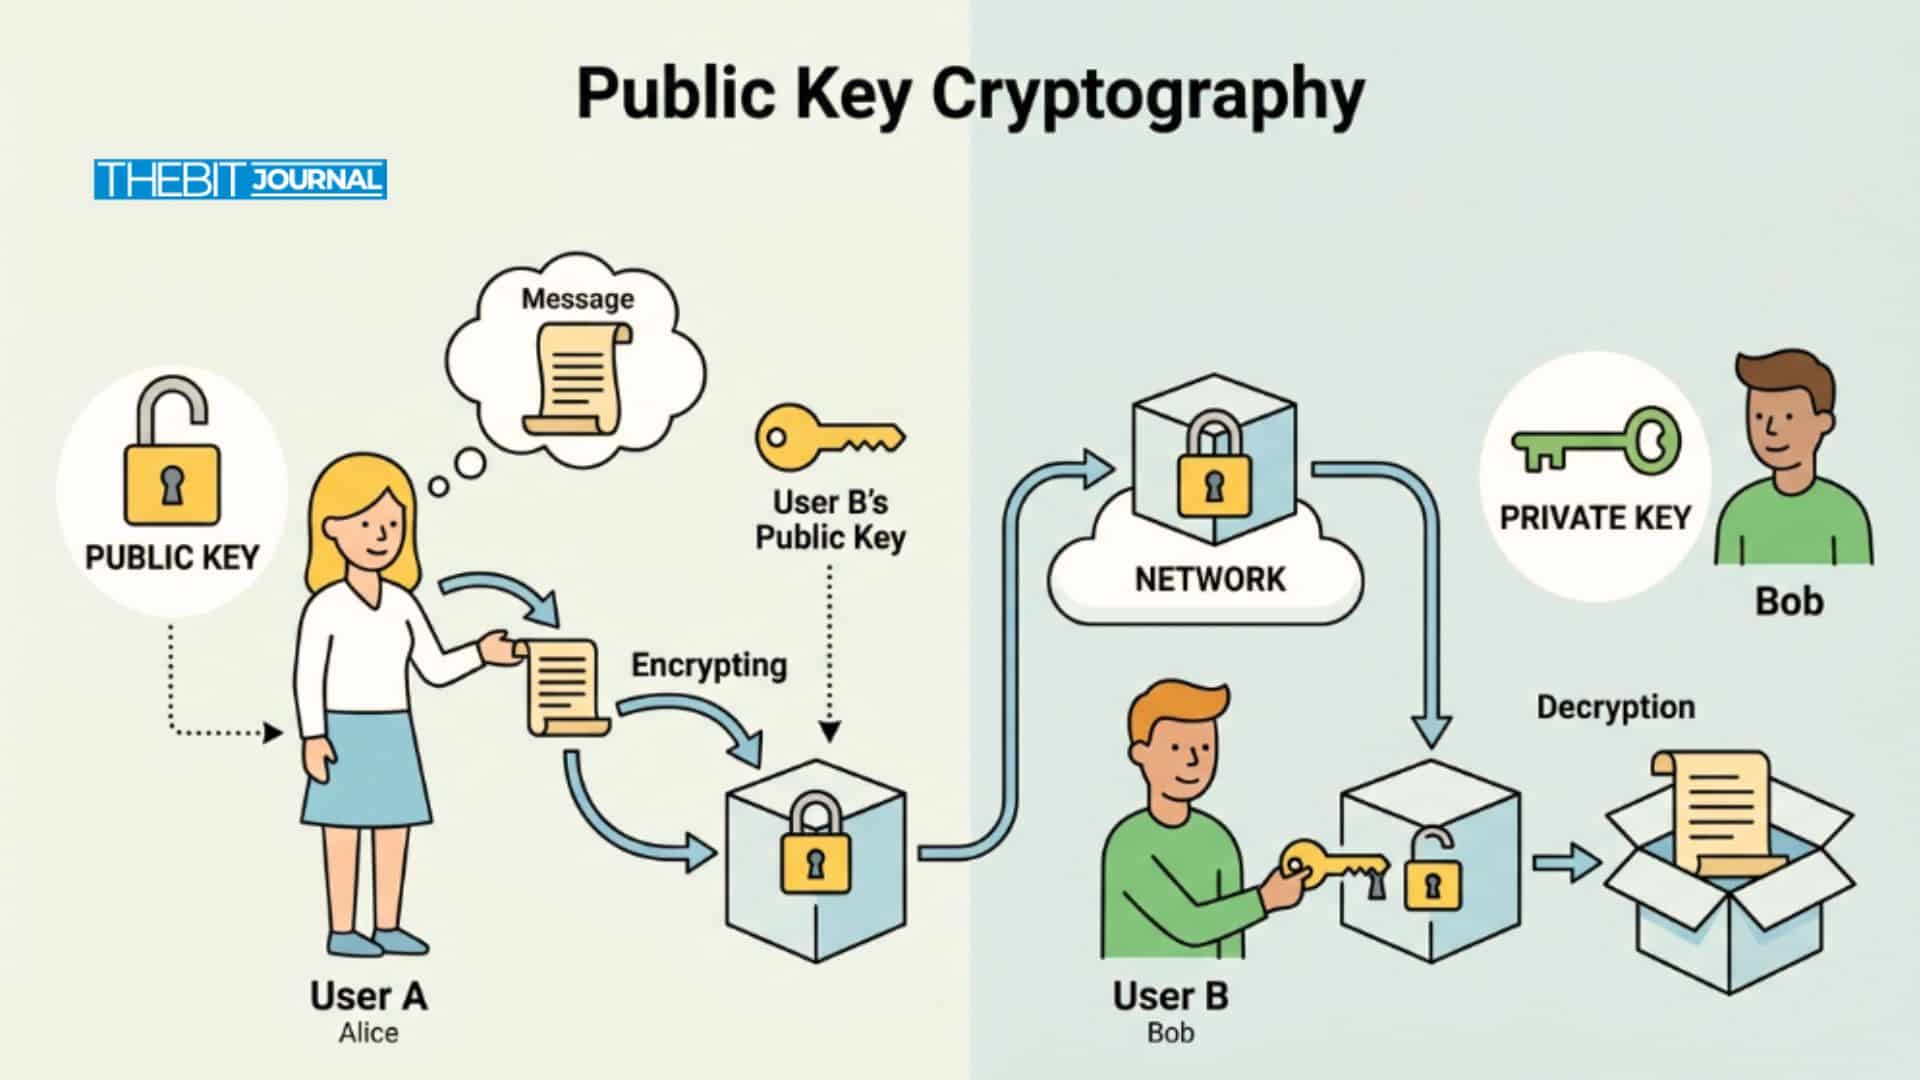
Public-Key-Kryptografie bildet das Rückgrat moderner digitaler Sicherheit. Durch den Einsatz eines Schlüsselpaars — eines öffentlichen und eines privaten Schlüssels — ermöglicht sie die Verschlüsselung, Signierung und Authentifizierung von Daten, ohne dass Parteien vorab Geheimnisse austauschen müssen. Der öffentliche Schlüssel ist die teilbare Hälfte dieses Paars: Jeder kann ihn sehen oder verwenden, aber nur der Inhaber des passenden privaten Schlüssels kann verschlüsselte Daten entsperren oder für ihn bestimmte Signaturen verifizieren.
Dieser Mechanismus ermöglicht sichere und vertrauenswürdige Kommunikation sowie Transaktionen über das offene Internet und Blockchains hinweg — von HTTPS-Websites bis zu Kryptowährungs-Wallets. Nahezu jede sichere Websitzung, mobile App-Verbindung und Blockchain-Transaktion, die heute durchgeführt wird, hängt von dieser Technologie ab.
Public-Key-Kryptografie löste das grundlegende Vertrauensproblem des Internets effektiv, indem sie den Bedarf an einem geheimen Schlüsselaustausch beseitigte. Wie die bahnbrechende Erfindung von Whitfield Diffie und Hellman aus dem Jahr 1976 zeigte, erzeugt jeder Nutzer ein eindeutiges Schlüsselpaar, teilt nur die öffentliche Hälfte und hält die private Hälfte geheim. Daten, die mit dem öffentlichen Schlüssel verschlüsselt wurden, können nur mit dem entsprechenden privaten Schlüssel entschlüsselt werden; Signaturen, die mit dem privaten Schlüssel erstellt wurden, können nur mit dem öffentlichen Schlüssel verifiziert werden. RSA, das im folgenden Jahr eingeführt wurde, und Elliptic-Curve Cryptography (ECC), die Mitte der 1980er-Jahre entwickelt wurde, wurden zu den beiden Algorithmusfamilien, die dieses Modell in die breite kommerzielle Nutzung überführten — zum Schutz von Webverkehr, E-Mail, Software-Updates und schließlich Kryptowährungsnetzwerken.
So funktioniert es
Public-Key-Kryptografie, auch asymmetrische Verschlüsselung genannt, beruht auf mathematischen Algorithmen, bei denen Schlüsselpaare rechnerisch miteinander verknüpft sind. Jedes Paar besteht aus einem öffentlichen Schlüssel (frei geteilt) und einem privaten Schlüssel (geheim gehalten).
Laut MDN Web Docs ist „Public-key cryptography is a cryptographic system in which keys come in pairs. One key (the private key) is kept secret while the other is made public.“
Eine hilfreiche Analogie ist ein Briefkasten: Der öffentliche Schlüssel funktioniert wie die Briefkastenadresse (jeder kann einen Brief einwerfen), während der private Schlüssel der Briefkastenschlüssel ist (nur der Eigentümer kann den Inhalt entnehmen).
Die beiden Schlüssel erfüllen unterschiedliche, sich ergänzende Funktionen:
Verschlüsselung und Entschlüsselung: Jeder kann eine Nachricht mit einem öffentlichen Schlüssel verschlüsseln, aber nur der entsprechende private Schlüssel kann sie entschlüsseln. In E-Mail- oder Messaging-Anwendungen veröffentlichen Nutzer ihren öffentlichen Schlüssel, damit Kontakte Nachrichten verschlüsseln können, die nur der Schlüsselinhaber lesen kann.
Digitale Signaturen: Ein Nutzer signiert Daten mit seinem privaten Schlüssel, und andere verifizieren die Signatur mit dem öffentlichen Schlüssel. Jede Kryptowährungstransaktion stützt sich auf einen privaten Schlüssel, um eine digitale Signatur zu erzeugen, die das Netzwerk anschließend mit dem öffentlichen Schlüssel verifiziert. Dasselbe Prinzip gilt für das Signieren von Dokumenten oder Softwarepaketen — jeder kann die Echtheit mithilfe des öffentlichen Schlüssels des Signierenden bestätigen.
Diese Rollen ergänzen sich: Im Verschlüsselungsmodus verschlüsselt der öffentliche Schlüssel und der private Schlüssel entschlüsselt; beim Signieren signiert der private Schlüssel und der öffentliche Schlüssel verifiziert. Dieses Design erlaubt es, öffentliche Schlüssel breit zu veröffentlichen — sogar an E-Mails anzuhängen oder auf Websites bereitzustellen — während private Schlüssel geschützt bleiben.
Öffentlicher Schlüssel vs. privater Schlüssel
Sicherheitsexperten betonen, dass ein öffentlicher Schlüssel zwar frei geteilt werden kann, der private Schlüssel jedoch vollständigen Zugriff auf alle Mittel gewährt, die an der zugehörigen öffentlichen Adresse gespeichert sind. In Blockchain-Netzwerken funktioniert der öffentliche Schlüssel wie eine Kontonummer: Alle Teilnehmer sehen ihn oder eine gehashte Version davon als Wallet-Adresse. Der private Schlüssel hingegen muss unter allen Umständen geschützt werden, da jeder, der ihn besitzt, den rechtmäßigen Eigentümer imitieren kann.
Verschlüsselung, Signaturen und Blockchain
Public-Key-Kryptografie liegt vielen Alltagstechnologien zugrunde. Beim Besuch einer sicheren Website (HTTPS) ruft ein Browser das Public-Key-Zertifikat des Servers ab und nutzt es, um einen verschlüsselten Kanal aufzubauen. Nur der private Schlüssel des Servers kann die Sitzungsschlüssel entschlüsseln, die der Browser sendet, wodurch Abhören oder Manipulation verhindert wird. Der öffentliche Schlüssel der Website ist als Teil des TLS-Zertifikats frei verfügbar, während der passende private Schlüssel auf dem sicheren Server verbleibt.
Bei E-Mails ermöglichen Protokolle wie S/MIME und PGP jedem, Nachrichten mit dem öffentlichen Schlüssel eines Empfängers zu verschlüsseln; nur der Empfänger kann sie mit seinem privaten Schlüssel öffnen.
Auch passwortlose Anmeldesysteme (FIDO2/WebAuthn) beruhen auf Public-Key-Kryptografie. Das Gerät eines Nutzers erzeugt für jede Website ein öffentliches/privates Schlüsselpaar, und die Website sieht ausschließlich den öffentlichen Schlüssel. Sicherheitsorganisationen weisen darauf hin, dass moderne Authentifizierung phishing-resistent wird, wenn private Schlüssel nicht kompromittiert sind. FIDO-Standards nutzen etablierte Public-Key-Kryptografietechniken, um phishing-resistente Authentifizierung bereitzustellen: Es wird kein Passwort übertragen; stattdessen weist der Nutzer den Besitz des privaten Schlüssels nach.
In Blockchain-Systemen spielen öffentliche Schlüssel eine zentrale Rolle. Eine Kryptowährungs-Wallet erzeugt ein Schlüsselpaar, leitet aus dem öffentlichen Schlüssel eine Wallet-Adresse ab (typischerweise durch Hashing) und teilt diese Adresse, damit andere Mittel senden können. Der öffentliche Schlüssel dient als Adresse zum Empfangen von Kryptowährung oder Daten, während der private Schlüssel die Kontrolle über die zugehörigen digitalen Vermögenswerte gewährt. Wenn ein Nutzer eine Transaktion auslöst, signiert die Wallet sie mit dem privaten Schlüssel, und das Netzwerk verifiziert die Signatur mit dem öffentlichen Schlüssel — ein Nachweis dafür, dass die Transaktion vom Kontoinhaber stammt. Da große Blockchain-Netzwerke täglich Millionen von Transaktionen verarbeiten, läuft diese Verifizierungsschleife kontinuierlich und weltweit ab.
Über Kryptowährungen hinaus sind öffentliche Schlüssel grundlegend für digitale Zertifikate und Identitätssysteme. Organisationen stellen Zertifikate aus, die öffentliche Schlüssel an Personen oder Server binden, sodass Dritte darauf vertrauen können, dass ein Schlüssel tatsächlich zum angegebenen Nutzer gehört. Certificate Authorities (CAs) verwalten diese Zertifikate und können kompromittierte Schlüssel widerrufen. Dieses Rahmenwerk, bekannt als Public Key Infrastructure (PKI), ermöglicht die Verifizierung öffentlicher Schlüssel über vertrauenswürdige CAs.
Warum öffentliche Schlüssel wichtig sind — und wie sie geschützt werden
Da öffentliche Schlüssel von jedem zur Verschlüsselung oder Verifizierung verwendet werden können, werden sie breit geteilt — mitunter sogar in globalen Verzeichnissen veröffentlicht oder auf Blockchains aufgezeichnet. Die Sicherheit hängt dennoch vollständig davon ab, dass der private Schlüssel geheim bleibt. Moderne kryptografische Systeme wie RSA und Elliptic-Curve Cryptography (ECC) sind so konzipiert, dass die Ableitung des privaten Schlüssels aus dem öffentlichen Schlüssel rechnerisch nicht praktikabel ist. Aufgrund mathematischer Einwegfunktionen (Trapdoor-Funktionen) ist es praktisch unmöglich, einen privaten Schlüssel allein aus dem öffentlichen Schlüssel wiederherzustellen.
All diese Garantien beruhen jedoch auf sorgfältigem Schlüsselmanagement. Ein gestohlener oder offengelegter privater Schlüssel kompromittiert das gesamte Sicherheitsmodell: Daten, die privat bleiben sollten, werden offengelegt, und Signaturen können gefälscht werden. Organisationen müssen private Schlüssel in Hardware Security Modules (HSMs) oder sicheren Tresoren speichern, Schlüssel regelmäßig rotieren und starke Algorithmen einsetzen, wie Encryption Consulting hervorhebt.
Der Post-Quantum-Wandel
Ein wichtiger Trend im Jahr 2026 ist die Vorbereitung der Public-Key-Kryptografie auf das Aufkommen von Quantencomputern. Klassische Public-Key-Algorithmen wie RSA und ECC beruhen auf mathematischen Problemen — ganzzahliger Faktorisierung und diskreten Logarithmen —, die ein ausreichend leistungsfähiger Quantencomputer lösen könnte. Daraus ist die Sorge „harvest now, decrypt later“ entstanden: Angreifer können heute verschlüsselte Daten sammeln und speichern, in der Erwartung, sie zu entschlüsseln, sobald Quantenfähigkeiten ausgereift sind. Damit beginnt der Bedrohungszeitraum faktisch vor der Verfügbarkeit großer Quantenmaschinen. NIST warnt, dass Administratoren mit der Umstellung auf neue Standards beginnen sollten, die Quantenangriffen standhalten können. Im August 2024 veröffentlichte NIST seine ersten drei finalisierten Post-Quantum-Verschlüsselungsstandards — FIPS 203 (basierend auf CRYSTALS-KYBER für den Schlüsselaustausch), FIPS 204 (basierend auf CRYSTALS-Dilithium für digitale Signaturen) und FIPS 205 (basierend auf SPHINCS+ für zustandslose hashbasierte Signaturen).
Bis 2030–2035 planen viele Behörden, RSA-2048 und ECC P-256 auslaufen zu lassen. Die Bedeutung eines „öffentlichen Schlüssels“ könnte sich dadurch ändern: Künftige öffentliche Schlüssel werden größer sein und auf neuer Mathematik beruhen, doch das Grundprinzip bleibt unverändert — ein Schlüssel öffentlich, ein Schlüssel privat. Schon heute werden öffentliche Schlüssel größer, um sich auf Post-Quantum Cryptography (PQC) vorzubereiten. Ein neues PQ-Signaturschema kann 2,420-Byte-Signaturen und 1,312-Byte-öffentliche Schlüssel erzeugen, verglichen mit 256-Byte-RSA-Signaturen.
Experteneinschätzung: Vertrauen durch öffentliche Schlüssel
Cybersicherheitsexperten betonen, dass öffentliche Schlüssel Vertrauen ermöglichen, ohne dass Parteien Geheimnisse austauschen müssen. Jede Blockchain-Transaktion verwendet einen öffentlichen Schlüssel, um zu verifizieren, dass die Signatur tatsächlich vom Inhaber des entsprechenden privaten Schlüssels erstellt wurde. Der öffentliche Schlüssel selbst muss nicht geheim sein; er dient als Identitätsnachweis.
Deshalb können Angreifer allein durch Kenntnis eines öffentlichen Schlüssels keine Mittel stehlen. Auch wenn der öffentliche Schlüssel, die Wallet-Adresse und alle Transaktionssignaturen für jeden sichtbar sind, bleiben Mittel sicher, solange der private Schlüssel privat bleibt.
Public-Key-Kryptografie verlagert Vertrauen zudem auf Mathematik und Standards. Staatliche und industrielle Stellen pflegen Algorithmen und Protokolle, die sicherstellen, dass öffentliche Schlüssel tatsächlich ihren angegebenen Eigentümern gehören. Organisationen wie die FIDO Alliance fördern inzwischen den Ersatz von Passwörtern durch auf öffentlichen Schlüsseln basierende „Passkeys“ — kryptografische Zugangsdaten, die Phishing verhindern sollen.
Zusätzliche Ressourcen von IBM und Ledger Academy bieten weiteren Kontext dazu, wie asymmetrische Kryptografie Blockchain-Ökosysteme absichert.
Fazit
Ein öffentlicher Schlüssel ist die nicht geheime Hälfte eines asymmetrischen Verschlüsselungsschlüsselpaars und dafür vorgesehen, offen geteilt zu werden. Er ermöglicht jedem, verschlüsselte Daten an den Schlüsselinhaber zu senden oder signierte Nachrichten zu verifizieren. Public-Key-Kryptografie betreibt alles von HTTPS bis Kryptowährungen und ermöglicht sichere Kommunikation ohne vorab geteilte Geheimnisse.
Moderne Sicherheitsstandards und Forschung entwickeln sich rund um Public-Key-Kryptografie weiter — einschließlich der Entwicklung post-quantum-sicherer Algorithmen und phishing-resistenter Authentifizierung. Das grundlegende Prinzip bleibt bestehen: Der öffentliche Schlüssel ist öffentlich, der private Schlüssel ist privat, und diese Dualität hält Daten konstruktionsbedingt sicher. Dadurch bleibt Public-Key-Kryptografie 2026 die unverzichtbare Grundlage der Online-Sicherheit und bietet skalierbare, vertrauenswürdige Verschlüsselung sowie digitale Signaturen sowohl im Web als auch in Blockchain-Ökosystemen.
Glossar
Asymmetrische Kryptografie: Ein kryptografisches System, das Schlüsselpaare (öffentlich und privat) verwendet. Daten, die mit einem Schlüssel verschlüsselt werden, können nur mit dem anderen entschlüsselt werden.
Privater Schlüssel: Die geheime Hälfte eines asymmetrischen Schlüsselpaars, die vertraulich gehalten und zum Entschlüsseln von Nachrichten oder Erstellen digitaler Signaturen verwendet wird.
Digitale Signatur: Ein kryptografischer Nachweis, der mit einem privaten Schlüssel erzeugt wird und mit dem entsprechenden öffentlichen Schlüssel verifiziert werden kann, um Datenintegrität und Herkunft sicherzustellen.
PKI (Public Key Infrastructure): Ein System aus digitalen Zertifikaten und Autoritäten, das öffentliche Schlüssel an Entitäten bindet.
Post-Quantum Cryptography: Neue kryptografische Algorithmen, die Angriffen durch Quantencomputer widerstehen sollen, welche viele aktuelle Public-Key-Algorithmen bedrohen.
Häufig gestellte Fragen
Wofür wird ein öffentlicher Schlüssel verwendet?
Ein öffentlicher Schlüssel verschlüsselt Daten und verifiziert Signaturen. Jeder kann ihn verwenden, um verschlüsselte Nachrichten an den Schlüsselinhaber zu senden oder zu bestätigen, dass eine mit dem entsprechenden privaten Schlüssel signierte Nachricht authentisch ist.
Wie unterscheidet sich ein öffentlicher Schlüssel von einem privaten Schlüssel?
Ein öffentlicher Schlüssel wird offen geteilt; ein privater Schlüssel wird geheim gehalten. Der öffentliche Schlüssel ermöglicht Verschlüsselung und Signaturverifizierung, während der private Schlüssel Entschlüsselung und Signierung ermöglicht.
Kann jemand meinen privaten Schlüssel aus meinem öffentlichen Schlüssel ableiten?
In moderner Kryptografie (z. B. RSA, ECC) ist die Ableitung des privaten Schlüssels aus dem öffentlichen Schlüssel rechnerisch nicht praktikabel. Sicherheit beruht auf mathematischen Einwegproblemen, was bedeutet, dass der private Schlüssel nicht berechnet werden kann, selbst wenn der öffentliche Schlüssel bekannt ist.
Warum sind öffentliche Schlüssel in der Blockchain wichtig?
In Blockchains dienen öffentliche Schlüssel (oder ihre Hashes) als Wallet-Adressen und identifizieren Konten im Netzwerk. Beim Senden einer Transaktion signiert der Absender sie mit seinem privaten Schlüssel; andere Nodes verwenden den öffentlichen Schlüssel, um die Signatur zu verifizieren und sicherzustellen, dass nur der rechtmäßige Eigentümer die Übertragung autorisiert hat.
Was passiert, wenn ein öffentlicher Schlüssel kompromittiert wird?
Da öffentliche Schlüssel zum Teilen vorgesehen sind, entsteht kein Schaden, wenn sie bekannt werden. Die Systemsicherheit hängt davon ab, dass der private Schlüssel geheim bleibt. Selbst wenn jemand einen öffentlichen Schlüssel erhält, kann er ohne den entsprechenden privaten Schlüssel keine Daten entschlüsseln oder Signaturen fälschen.
Haftungsausschluss: Dieser Artikel dient Bildungszwecken und stellt keine Finanz- oder Anlageberatung dar. Informationen über kryptografische Protokolle oder künftige Standards sollten unabhängig überprüft werden.

