Ostium baut Trading-Stack mit Gateway drei Monate nach 23,75-Millionen-Dollar-Exploit neu auf
Wichtige Erkenntnisse
- •Ostium kündigte am 1. Oktober an, seinen auf Arbitrum basierenden Trading-Stack um Gateway neu aufzubauen, das laut Unternehmen schnellere Ausführung, Unified Margin und eine verbesserte Sicherheitsinfrastruktur bietet.
- •Die Ankündigung erfolgte rund drei Monate nach einem Angriff im Juli, bei dem 23,75 Millionen US-Dollar aus Ostiums Liquiditätstresor abgezogen wurden, und nach einem Update zum OLP-Wiederherstellungsplan vom 30. September.
- •Laut Galaxy Research nutzte der Angreifer einen genehmigten Oracle-Signer-Key und einen registrierten PriceUpKeep-Forwarder, um ordnungsgemäß signierte Preisberichte mit gefälschten Zeitstempeln einzureichen, und überwies die Mittel in acht Transaktionen auf eine einzige Wallet.
- •Galaxy Research argumentierte, der Exploit zeige, dass Angreifer Zugangsdaten und Infrastruktur ins Visier nehmen können, selbst wenn Smart Contracts wie vorgesehen funktionieren, und empfahl strengeres Signer-Key-Management, Verifizierer-Redundanz und Admin-Timelocks anstelle von Abhebungsdrosseln.
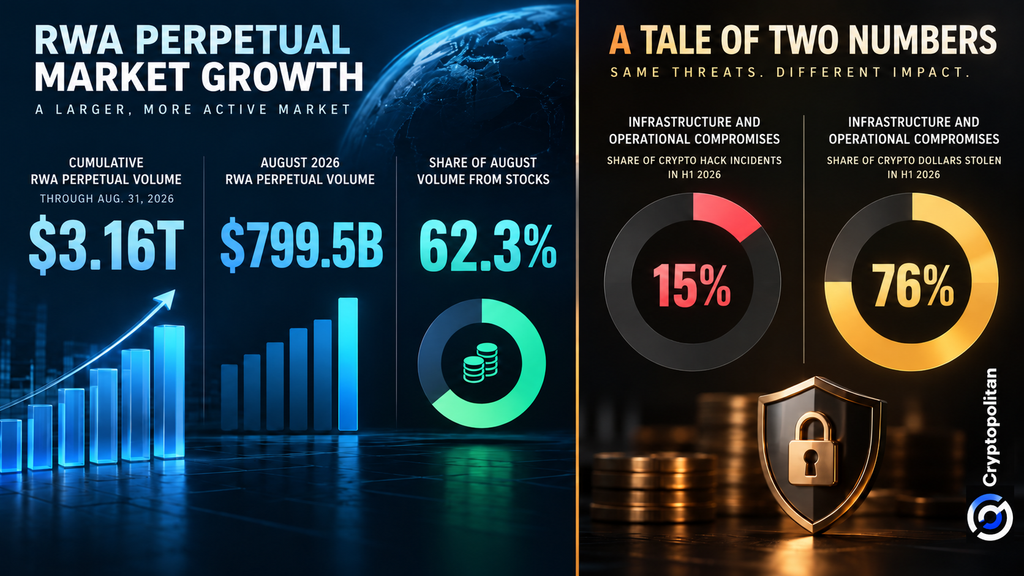
- •Branchendaten unterstreichen die Tragweite: TRM Labs verzeichnete im ersten Halbjahr 2026 207 Hacks mit insgesamt 972 Millionen US-Dollar, während CoinMarketCap das kumulierte RWA-Perpetuals-Volumen zum 31. August auf 3,16 Billionen US-Dollar bezifferte.
Ostium, eine auf Arbitrum, einem Ethereum-Layer-2-Netzwerk, aufgebaute Perpetuals-Handelsplattform, kündigte am 1. Oktober an, ihr Trading-Stack um Gateway neu aufzubauen. Das Unternehmen sagt, das neue System biete schnellere Ausführung, Unified Margin – eine Struktur, bei der die Positionen eines Traders eine gemeinsame Sicherheitenbilanz teilen – und eine verbesserte Sicherheitsinfrastruktur. Der Rollout erfolgt rund drei Monate nachdem ein Angreifer im Juli 23,75 Millionen US-Dollar aus dem Liquiditätstresor der Plattform abzog, was Ostium unter Druck setzt, nachzuweisen, dass die dem Angriff zugrunde liegenden Schwachstellen behoben sind.
Was Ostium sagt, dass Gateway verändert
In einem Beitrag auf X am 1. Oktober stellte Ostium Gateway als mehr als nur einen Patch dar. Laut Ankündigung wird die Plattform die zu Beginn dieses Jahres eingeführte institutionelle Konnektivität beibehalten und gleichzeitig ihren Ausführungsprozess und das Margin-Management überarbeiten.
Ostiums dezentrale Ausführungsschicht, wie von Cryptopolitan berichtet im Juli, leitet On-Chain-Orderan Off-Chain-institutionelle Partner weiter, die beim Hedging unterstützen. Marco Antonio Ribeiro, Mitgründer und Chief Technology Officer des Unternehmens, hat erklärt, dass das gesamte Setup auf Latenzen von unter 100 Millisekunden ausgelegt wurde.
Die Gateway-Ankündigung folgte auf ein Update, das Ostium am 30. September zu seinem OLP-Wiederherstellungsplan teilte, und unterstreicht die Verbindung zwischen der Rückzahlung des geleerten Pools und dem Wiederaufbau des gesamten Trading-Stacks.
Wie der Angreifer den Tresor leerte
Laut Galaxy Research verschaffte sich der Hacker Zugang zu zwei vertrauenswürdigen Komponenten von Ostiums System: einem genehmigten Oracle-Signer-Key und einem registrierten PriceUp-Forwarder. Oracles sind Dienste, die externe Marktpreise an On-Chain-Verträge weiterleiten, und die Kontrolle über einen autorisierten Signing-Key bestimmt effektiv, welche Preisberichte diese Verträge akzeptieren. Mit diesen konnte der Angreifer einen ordnungsgemäß signierten Preisbericht mit einem späteren Zeitstempel einreichen, ihn verifizieren lassen und wiederholt Trades gegen den gefälschten Preis eröffnen und schließen.
Galaxy wies darauf hin, dass Ostiums Verifizierer prüfte, ob der Signaturberechtigte zur Einreichung einer Transaktion autorisiert war, jedoch nicht, ob der zugrunde liegende Preis gültig war. Die 23,75 Millionen US-Dollar wurden in acht separaten Transaktionen auf eine einzige Krypto-Wallet überwiesen, wobei die größte als atomare Serie wiederholter Eröffnungs- und Schließzyklen ausgeführt wurde.
Warum die Behebung ein Vertrauensproblem ist, kein Codeproblem
Galaxy argumentierte, der Vorfall veranschauliche ein breiteres Problem: Selbst wenn Smart Contracts wie vorgesehen funktionieren, können Angreifer die Menschen, Zugangsdaten und Infrastruktur ins Visier nehmen, die mit ihnen verbunden sind.
"Die Drosselung von Abhebungen führt Zensurrisiko direkt auf der Anwendungsebene ein." — Galaxy Research
Anstelle von Abhebungsdrosseln empfahl Galaxy strengeres Signer-Key-Management, Verifizierer-Redundanz und Admin-Timelocks.
Das Muster zeigt sich in branchenweiten Daten. TRM Labs verzeichnete im ersten Halbjahr 2026 207 Hacking-Vorfälle mit Verlusten von insgesamt 972 Millionen US-Dollar. Infrastruktur- und Betriebsverletzungen machten nur etwa 15 % der Vorfälle aus, waren jedoch für rund 76 % der Verluste verantwortlich.
Ein Sicherheitstest für einen 3-Billionen-Dollar-Markt
Eine Untersuchung von CoinMarketCap bezifferte das kumulierte Volumen von Real-World-Asset-(RWA-)Perpetuals – Perpetual Futures, die Off-Chain-Vermögenswerte wie Aktien abbilden – zum 31. August auf 3,16 Billionen US-Dollar. Der August allein trug 799,5 Milliarden US-Dollar zu dieser Summe bei, wobei Aktien für 62,3 % des Volumens verantwortlich waren.
Zum 1. Oktober zeigte DefiLlamas RWA-Perpetuals-Dashboard ein offenes Interesse von 5,34 Milliarden US-Dollar über 1.037 Märkte. Das Dashboard erfasst standardmäßig RWA-Perpetuals, schließt jedoch RWA-Perpetuals zentralisierter Börsen aus. CoinMarketCap hat zudem festgestellt, dass zentralisierte Börsen begonnen haben, einen größeren Anteil der RWA-Perpetual-Handelsaktivität an sich zu ziehen.
Diese Landschaft setzt eine klare Messlatte für Gateway: die Geschwindigkeit und Kapitaleffizienz liefern, die Trader benötigen, und gleichzeitig sicherstellen, dass die Technologie hinter der Plattform nicht kompromittiert werden kann. Vor diesem Hintergrund sind die Details, die es zu beobachten gilt, wie genau Gateways neue Sicherheitsinfrastruktur den von Galaxy beschriebenen Schutzmaßnahmen entspricht und wie weit der Wiederherstellungsplan OLP, den Ostium am 30. September aktualisierte, bei der Rückzahlung des geleerten Pools vorangeschritten ist.

