Angreifer nutzten Schwachstelle in Optimizely Web Experimentation, um Krypto-Wallet-Adressen auf Websites von 178 Organisationen auszutauschen
Wichtige Erkenntnisse
- •Angreifer nutzten eine Schwachstelle im Produkt Optimizely Web Experimentation, um bösartiges JavaScript einzuschleusen, das Besucher von 178 Organisationen erreichte – darunter Zoom, die BBC, HSBC, Ledger, CNN, Salesforce und IKEA –, ohne die Websites direkt anzugreifen.
- •Das eingeschleuste Skript ersetzte legitime Krypto-Wallet-Adressen im angezeigten Text, in Zwischenablage-Kopien und in ausgehenden Anfragen, sodass Zahlungen selbst von vollständig aktualisierten Geräten umgeleitet werden konnten.
- •Report URI schätzte, dass der Angreifer bis 19:25 UTC am 16. November rund 7.040 US-Dollar erhalten hatte; die spätere On-Chain-Prüfung von TechNext24 fand eine zusätzliche Bitcoin-Einzahlung von etwa 150 US-Dollar.
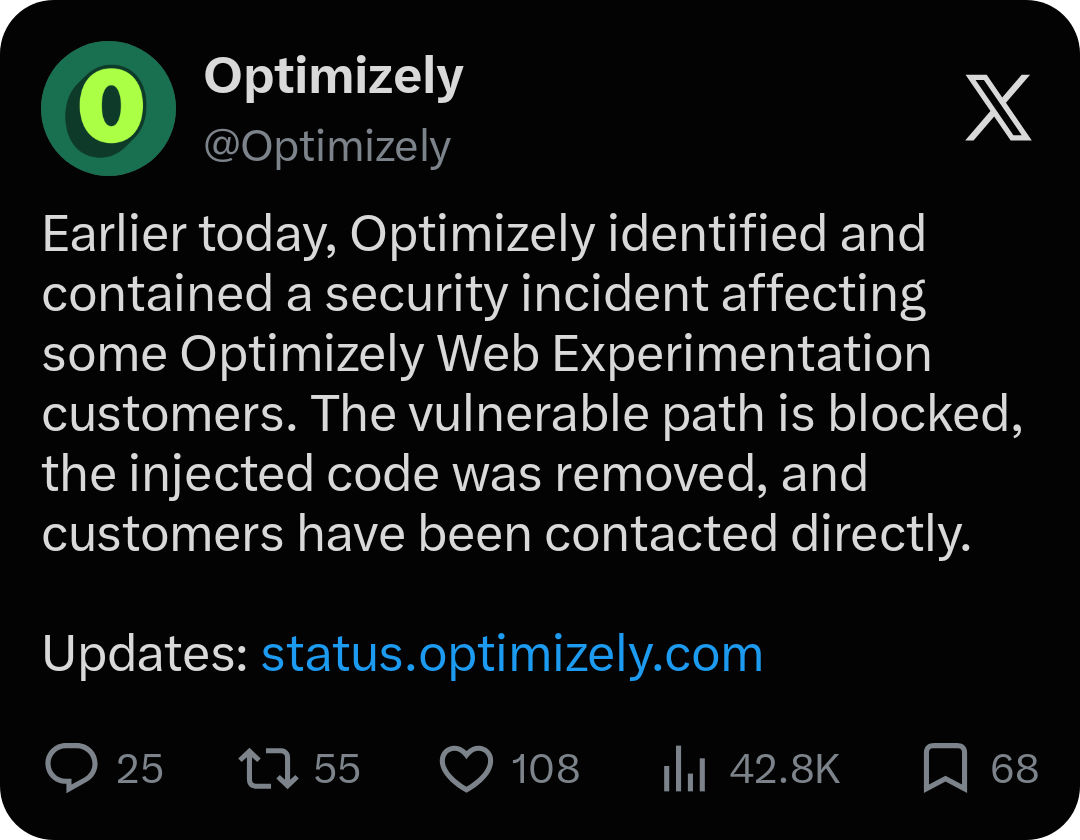
- •Optimizely veröffentlichte am 17. November einen Sicherheitshinweis, in dem das Unternehmen mitteilte, dass die Schwachstelle behoben, der eingeschleuste Code entfernt, betroffene Konten gesichert und Schutzmaßnahmen gegen unbefugte Code-Auslieferung ergänzt wurden.
- •Neben dem Kryptowährungs-Diebstahl umfasste die Kampagne Code zum Erfassen von Zahlungs kartendaten, zum Stehlen von Cookies und Screenshots sowie zur Auslieferung von iOS-Exploit-Kits; Report URI wies darauf hin, dass die Zahl der betroffenen Organisationen steigen könnte.
Eine Schwachstelle im Produkt Optimizely Web Experimentation setzte Besucher der Websites von 178 Organisationen bösartigem Code aus, der darauf ausgelegt war, Krypto-Zahlungen in die Wallets der Angreifer umzuleiten. Der am 16. November entdeckte Vorfall zeigt, wie digitale Vermögenswerte gestohlen werden können, ohne eine Blockchain selbst zu kompromittieren.
Zu den betroffenen Organisationen gehörten Zoom, die BBC, HSBC, Ledger, CNN, Salesforce und IKEA. Nach Angaben des Cybersecurity-Überwachungsunternehmens Report URI – dessen Gründer Scott Helme die Kampagne in einem Beitrag auf X dokumentierte – schleuste der Angreifer bösartiges JavaScript in Kundenprojekte auf der Plattform von Optimizely ein. Da die Kunden-Websites diese Skripte bereits luden, erreichte der Code die Besucher, obwohl die Websites selbst nie kompromittiert worden waren.
Das Skript ersetzte legitime Wallet-Adressen durch kontrollierte des Angreifers an drei Stellen: Adressen, die auf Webseiten angezeigt wurden, Adressen, die in die Zwischenablage kopiert wurden, und Adressen in ausgehenden Anfragen. Zahlungen ließen sich somit unbemerkt umleiten. Da der Austausch innerhalb der Seiten selbst stattfand und nicht als Schadsoftware auf dem Gerät des Besuchers, waren selbst Nutzer mit vollständig aktuellen Computern in dem Moment gefährdet, in dem sie eine Adresse kopierten.
Report URI schätzte, dass der Angreifer bis 19:25 UTC am 16. November etwa 7.040 US-Dollar erhalten hatte. Die Prüfung der identifizierten Wallets durch TechNext24 am Morgen des 17. November deckte jedoch Aktivitäten auf, die diese Schätzung nicht erfasste.
Die Blockchain wurde nicht gehackt – die Websites, die Optimizely nutzten
Die Angreifer benötigten keine Schwachstelle in Bitcoin, Ethereum oder einem anderen Netzwerk. Sie zielten auf die Software ab, die Informationen für Website-Besucher darstellt.
Optimizely bietet Tools, mit denen Unternehmen Versionen ihrer Websites testen und Inhalte personalisieren können. Kunden fügen die JavaScript-Snippets des Unternehmens in ihre Seiten ein, d. h. auf Optimizely-Ebene kompromittierter Code kann Besucher erreichen, selbst wenn die Websites selbst nie angegriffen wurden. Sicherheitsteams betrachten dieses Muster als Kompromittierung der Web-Lieferkette: Statt 178 Sites einzeln anzugreifen, musste der Angreifer nur einen einzigen Anbieter kompromittieren, dessen Skript bereits vertraut war und auf allen geladen wurde.
Optimizely erkannte den Vorfall in einer Sicherheitshinweis-Meldung vom 17. November an. Das Unternehmen teilte mit, dass ein unbefugter Dritter eine Schwachstelle in seinem Experimentation-Produkt ausgenutzt hatte, um einigen Kundenprojekten bösartiges JavaScript hinzuzufügen. Laut der Meldung hat Optimizely die Schwachstelle behoben, den eingeschleusten Code entfernt, betroffene Benutzerkonten gesichert und Schutzmaßnahmen gegen unbefugte Code-Auslieferung ergänzt.
Der Kryptowährungs-Diebstahl war nur ein Teil der Kampagne. Report URI fand zudem Code, der Zahlungs kartendaten erfassen, Cookies und Screenshots stehlen und iOS-Exploit-Kits an bestimmte iPhones und iPads ausliefern sollte. Das Unternehmen untersuchte 1.611 Optimizely-Snippets und identifizierte 188 infizierte Snippets, die zu 178 Organisationen gehörten, wies jedoch darauf hin, dass die tatsächliche Zahl höher sein könnte. Keine der beiden Zahlen zeigt, wie viele Besucher betroffen waren oder wie viel Geld verloren ging.
Was die On-Chain-Daten zeigen
Öffentliche Blockchains ermöglichen es Forschern, den Zu- und Abfluss von Mitteln aus identifizierten Wallets zu verfolgen. Die Bitcoin-Wallet (BTC) von Report URI verzeichnete vier Einzahlungen mit insgesamt 0,08298 BTC, damals etwa 5.380 US-Dollar. Ihre anderen identifizierten Wallets erhielten Litecoin, Tether (USDT), Tron (TRX), Ethereum und Binance Smart Chain Assets.
TechNext24 prüfte die Wallets auf öffentlichen Explorern:
- Bitcoin: fünf Einzahlungen mit insgesamt 0,08528782 BTC, eine mehr als Report URI gezählt hatte. Die zusätzliche Einzahlung betrug 0,00231063 BTC, rund 150 US-Dollar. Der gesamte Kontostand wurde kurz vor der Prüfung abgebucht.
- Tron: die Wallet hielt weniger als 0,01 US-Dollar, zeigte an jenem Morgen jedoch weiterhin Transaktionen. Viele eingehende Überweisungen waren winzig, und die Wallet enthielt mehrere Spam-Token, die nicht als Opferzahlungen gewertet werden können.
- Ethereum: der Kontostand lag nahe null; die ausgehenden Überweisungen umfassten USDC, die letzte Minuten vor der Prüfung.
- Solana, Bitcoin Cash und Dogecoin: die Solana-Adresse existiert on-chain nicht, die Bitcoin-Cash-Adresse weist keine Transaktionen auf, und die Dogecoin-Adresse lieferte auf Blockchain keinen Datensatz.
- TON: Nullsaldo mit einer eingehenden Überweisung etwa 14 Stunden zuvor von einer Adresse mit der Bezeichnung traddergift.ton. Der Betrag war nicht sichtbar.
TechNext24 prüfte die Litecoin-Wallet nicht.
Die Ergebnisse sind mit Vorbehalten verbunden. Eine geleerte Wallet beweist nicht, dass niemand versucht hat, Mittel zu senden, und eine aktive zeigt nicht, wie viel gestohlen wurde. Die zusätzliche Bitcoin-Einzahlung zeigt, dass die erste Transaktionszählung nicht endgültig war; ohne eine Verknüpfung weiterer Einzahlungen mit dem Skript wäre es verfrüht, von einem bestätigten Anstieg der gestohlenen Mittel zu sprechen. Der Wert von 7.040 US-Dollar war die Schätzung von Report URI zu einem einzelnen Zeitpunkt, keine endgültige Summe. Die Blockchain zeigt, wohin Mittel geflossen sind; sie kann nicht zeigen, wer jede Adresse kontrolliert, wie viele Opfer betroffen waren oder ob das Geld in Bargeld umgewandelt wurde. Das Bild kann sich noch ändern: Report URI wies darauf hin, dass die Zahl der betroffenen Organisationen steigen könnte, und weitere Einzahlungen auf die identifizierten Wallets würden in den für diese Prüfung verwendeten öffentlichen Explorern erscheinen.
Geringe Betroffenheit in Afrika, breitere Lehren für Nutzer
Keine nigerianische Organisation erscheint auf der veröffentlichten Liste von Report URI, und HSBC Egypt ist die einzige genannte afrikanische Entität. Für nigerianische Nutzer geht es um Zahlungsgewohnheiten und nicht um die Exposition gegenüber diesem speziellen Angriff. Viele Menschen senden USDT, indem sie eine Adresse von einer Börse, Zahlungsseite oder Händler-Website kopieren und in eine Wallet-App einfügen – ein Ablauf, den bösartiges JavaScript durch das Ersetzen der Adresse unterbrechen kann. Bestätigte Überweisungen sind in der Regel irreversibel, und es gibt keine Bank, die man anrufen könnte.
Nutzer können ihr Risiko auf vier Weisen verringern:
- Vergleichen Sie nach dem Einfügen die vollständige Adresse mit den Originaldaten des Empfängers, nicht nur den ersten und letzten Zeichen.
- Prüfen Sie, ob das Netzwerk – TRON, Ethereum oder ein anderes – den Anweisungen des Empfängers entspricht.
- Senden Sie bei großen Überweisungen zunächst einen kleinen Testbetrag und bestätigen Sie den Empfang unabhängig.
- Besorgen Sie sich die Adresse des Empfängers nach Möglichkeit über einen separaten Kanal, etwa eine Direktnachricht, und vergleichen Sie sie mit der auf der Website angezeigten Adresse.

