Ledger untersucht 86-Millionen-Dollar-Diebstahl im Zusammenhang mit autorisiertem Wiederverkäufer CryptoBilis
Wichtige Erkenntnisse
- •Ledger hat Verkäufe und Lieferungen von CryptoBilis, einem geprüften malaysischen Wiederverkäufer im offiziellen Verzeichnis, ausgesetzt, während der Diebstahl von mehr als 86 Millionen US-Dollar in Bitcoin, Ethereum und Tron untersucht wird.
- •Ein anonymer Blockchain-Ermittler namens Specter verfolgte Einzahlungen aus Hunderten betroffener Wallets zu den mutmaßlichen Diebstahlsadressen zurück, wobei der Gesamtverlust und mögliche Verbindungen zwischen den Einzelfällen weiterhin unbestätigt sind.
- •Ledger erklärt, es gebe keine Hinweise auf eine Kompromittierung der eigenen Systeme oder der Wallet-Software; die Methode zur Manipulation der Geräte ist weiterhin unbekannt.
- •Kunden, die in den vergangenen 90 Tagen Geräte bei CryptoBilis gekauft haben, wurden angewiesen, diese nicht einzurichten; wer bereits eine Wallet aktiviert hatte, soll seine Mittel mit einer neu generierten Wiederherstellungsphrase auf ein neues Gerät übertragen.
- •Ein Supply-Chain-Angriff, wie im 2023 von Kaspersky dokumentierten Fall einer manipulierten Trezor Model T gezeigt, ist eine führende Theorie zur Kompromittierung der Wallets.
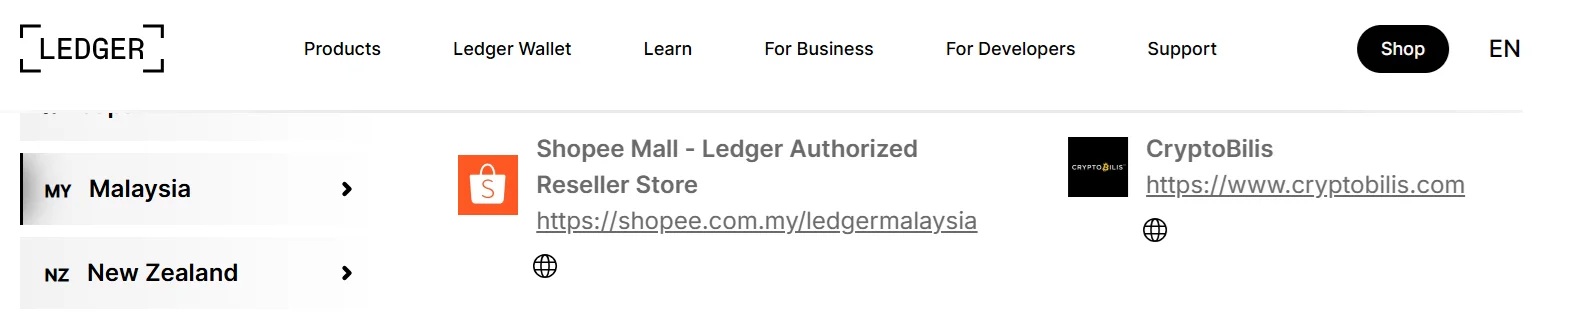
Ledger, der in Paris ansässige Hersteller von Hardware-Wallets, hat eine Untersuchung zum Diebstahl von rund 86 Millionen US-Dollar in Kryptowährungen aus Hardware-Wallets eingeleitet, die über CryptoBilis verkauft wurden, einen malaysischen Händler, der im offiziellen Wiederverkäuferverzeichnis von Ledger gelistet ist.
Der Fall ist besonders bemerkenswert, weil Hardware-Wallets dafür konzipiert sind, private Schlüssel offline zu halten – ein Sicherheitsmodell, das davon abhängt, dass ein Gerät unmanipuliert beim Kunden ankommt. Ledgers Standardsicherheitshinweise fordern Kunden zudem auf, ausschließlich über geprüfte, offizielle Kanäle zu kaufen. CryptoBilis wurde von Ledger selbst geprüft.
Der mutmaßliche Diebstahl
CryptoBilis ist ein malaysischer Online-Shop, der im Dezember 2020 von Arravind Prabu, Vimal Selvamany und Dhivager Rathakrishnan unter ihrem Unternehmen Fetch International gegründet wurde, wie Vulcan Post berichtet. Der Shop kündigte 2021 an, autorisierter Wiederverkäufer von Ledger geworden zu sein.
Am Freitag erklärte Ledger in einem Beitrag seines Support-Kontos auf X, man habe CryptoBilis aufgefordert, alle Verkäufe und Lieferungen von Ledger-Produkten einzustellen, während Berichte untersucht würden, wonach mehr als 86 Millionen US-Dollar in Bitcoin, Ethereum und Tron aus über den Shop verkauften Wallets gestohlen wurden.
Specter, ein anonymer Blockchain-Ermittler, schrieb auf X, dass unter Ledger-Besitzern auf X und Reddit Beschwerden über geleerte Wallets aufgekommen seien. Specter erklärte, eine Untersuchung der mutmaßlichen Diebstahlsadressen habe Einzahlungen aus Hunderten betroffener Wallets auf Bitcoin, Ethereum und Tron ergeben, die sich auf mehr als 86 Millionen US-Dollar belaufen.
Der Gesamtschaden ist bislang nicht bestätigt, ebenso wenig eine Verbindung zwischen den einzelnen Fällen. Die Ursache ist weiterhin unbekannt. Ledger erklärt, es gebe keine Hinweise darauf, dass die eigenen Systeme oder die Wallet-Software kompromittiert wurden. Diese offenen Fragen – wie die Geräte manipuliert wurden, wie hoch der bestätigte Verlust letztlich ist und ob die einzelnen Fälle zusammenhängen – prägen den weiteren Verlauf der Untersuchung.
Ledgers Hinweise für Kunden
Ledger riet allen, die in den vergangenen 90 Tagen beim Wiederverkäufer gekauft haben, ihr Gerät noch nicht einzurichten. Kunden, die eine Wallet bereits aktiviert hatten, wurden angewiesen, ihre Mittel auf ein anderes Ledger-Gerät mit einer neu generierten Wiederherstellungsphrase zu übertragen. Die Anweisung, eine neue Phrase zu erstellen, ist wichtig, weil eine Wiederherstellungsphrase der Hauptschlüssel einer Wallet ist – wurde sie kompromittiert, bevor das Gerät den Besitzer erreichte, bliebe der Kontostand auch nach einer Übertragung auf eine Wallet mit derselben alten Phrase gefährdet.
Die Theorie eines Supply-Chain-Angriffs
Eine führende Theorie zur Vorgehensweise der Angreifer ist ein Supply-Chain-Angriff. Bei einem solchen Angriff wird ein Gerät so manipuliert, dass seine Wiederherstellungsphrase dem Angreifer bereits bekannt ist, bevor es den Käufer erreicht. So kann die Wallet geleert werden, sobald Gelder eingehen.
Diese Methode wurde 2023 dokumentiert, als Kaspersky-Forscher eine manipulierte Trezor Model T Hardware-Wallet untersuchten. Der Hauptchip des Geräts war ausgetauscht und die Software so verändert, dass sie Nutzern eine von 20 Wiederherstellungsphrasen gab, die den Angreifern bereits bekannt. In jenem Fall warteten die Angreifer rund einen Monat, bevor sie die Wallet leerten.
Eine schwierige Phase für Ledger
Cryptopolitan berichtete im Mai, dass Ledger einen geplanten Börsengang in den USA im Wert von 4 Milliarden US-Dollar aufgrund schwieriger Marktbedingungen aufgegeben hatte. Das Unternehmen erklärte, stattdessen eine private Finanzierung zu prüfen, doch diese Option erscheint angesichts des neuerlichen Sicherheitsvorfalls nun unwahrscheinlicher.
Im Januar hatte Ledger einen separaten Vorfall bekannt gegeben, bei dem es bei seinem Zahlungsabwickler Global-e zu einer Offenlegung von Kundendaten kam. Der Blockchain-Ermittler ZachXBT kommentierte damals, Hardware-Wallet-Firmen könne man mit persönlichen Daten nicht vertrauen.

