KelpDAO-Entwickler verklagt LayerZero und CEO Bryan Pellegrino in Kanada wegen des 292-Millionen-Dollar-rsETH-Exploits
Wichtige Erkenntnisse
- •Evercrest Technologies, der Entwickler hinter KelpDAO, reichte am Donnerstag vor einem Gericht in British Columbia Klage wegen Fahrlässigkeit, Verleumdung und fahrlässiger Falschdarstellung gegen LayerZero, dessen kanadische Tochtergesellschaft und CEO Bryan Pellegrino ein.
- •Im Mittelpunkt der Klage steht der Diebstahl von 116.500 rsETH am 18. April, damals etwa 292 Millionen US-Dollar wert, der nach Angaben von Evercrest mit dem durch Social Engineering und Malware kompromittierten Computer eines einzelnen LayerZero-Entwicklers begann.
- •Evercrest behauptet, LayerZero habe den USDT0-Entwickler Ende 2024 oder Anfang 2025 über die Risiken von Standard-Verifier-Setups gewarnt, während Kelp nie eine ähnliche Warnung erhielt – dies bildet den Kern des Punkts der fahrlässigen Falschdarstellung.
- •Die Abhebungen von KelpDAO haben seit April 650 Millionen US-Dollar überschritten; das Projekt stellte den geplanten sbUSD-Stablecoin ein und wählte im Mai Chainlinks CCIP als neuen Cross-Chain-Sicherheitsstandard.
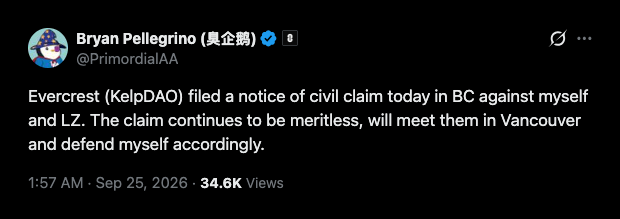
- •Pellegrino reagierte auf X mit der Aussage, die Klage sei weiterhin unbegründet, und er werde sich verteidigen keine der Anschuldigungen wurde bislang gerichtlich geprüft.
LayerZero, seine kanadische Tochtergesellschaft und CEO Bryan Pellegrino wurden am Donnerstag als Beklagte in einer Klage wegen Fahrlässigkeit und Verleumdung vor dem obersten Prozessgericht von British Columbia benannt. Evercrest Technologies, der Entwickler hinter KelpDAO, verknüpft den Fall mit dem Diebstahl von 116.500 rsETH, dem Liquid-Resting-Token von Kelp, am 18. April, der zu diesem Zeitpunkt etwa 292 Millionen US-Dollar wert war.
Die im Vancouverer Register eingereichte Klage erweitert die Anschuldigungen um fahrlässige Falschdarstellung und fordert neben dem gewöhnlichen Schadensersatz auch verschärften und Strafschadensersatz. Die vollständige Klageschrift ist hier verfügbar. Keine der Anschuldigungen wurde bislang gerichtlich geprüft.
Evercrest behauptet, nie über Verifier-Risiken gewarnt worden zu sein
LayerZeros eigener Verifier war der einzige, der abzeichnen musste, bevor rsETH, das auf einer Chain gesperrt war, auf einer anderen gemintet werden konnte. Kelps Bridge nutzte ein 1-of-1 dezentrales Verifiernetzwerk, oder DVN. Der Exploit war laut Evercrests Klageschrift „ein Versagen von LayerZeros eigener Sicherheitsinfrastruktur“.
Evercrest behauptet, LayerZero habe ihm am 2. Februar 2024 mitgeteilt, die Standardeinstellung stelle „kein Problem“ dar. Der Klage zufolge teilte LayerZero Evercrest am 21. März 2024 mit, das 1-of-1-Setup einer anderen Bridge zu klonen. LayerZeros Angebot, in der Klageschrift auf Januar 2025 datiert, war ein redundantes und überwachtes Verifiernetzwerk, in dem ein kompromittierter Verifier höchstens „eine Nachricht fehlerhaft verifizieren“ könne.
USDT0 erhielt eine andere Botschaft, so der Vorwurf der Klage. Evercrest sagt, Kelp habe nie eine Warnung erhalten, während LayerZero den USDT0-Entwickler Ende 2024 oder Anfang 2025 über die Risiken von Standard-Verifier-Setups gewarnt habe, und dieser Entwickler habe anschließend seinen eigenen Verifier bet. Dieser behauptete Unterschied bei den Warnungen steht im Mittelpunkt des Punkts der fahrlässigen Falschdarstellung.
Abhebungen überstiegen nach dem Exploit am 18. April 650 Millionen US-Dollar
Die Klage verortet den Einbruch innerhalb von LayerZero. Nach Angaben von Evercrest war der Zugangspunkt des Angreifers der Computer eines einzelnen LayerZero-Entwicklers, der durch Social Engineering und Malware kompromittiert worden war, und die rsETH-Transaktion wurde am 18. April gegen 17:35 UTC gesendet.
Laut der Klageschrift stellte Kelp den geplanten sbUSD-Stablecoin nach dem Angriff ein und verlagert rsETH auf einen anderen Cross-Chain-Sicherheitsstandard. Kelp wählte im Mai Chainlinks CCIP, wie Cryptopolitan berichtete. Nach Angaben von Evercrest haben sich die Abhebungen von KelpDAO seit April auf über 650 Millionen US-Dollar belaufen.
Der Verleumdungspunkt bezieht sich auf LayerZeros Reaktion auf den Hack. Dessen Post-Mortem-Analyse besagte, Kelps Setup widerspreche dem Multi-DVN-Modell, das LayerZero vertritt, „direkt“. Evercrest bezieht diese Aussage zusammen mit Pellegrinos öffentlicher Schuldzuweisung in den Fall ein.
Pellegrino sagte im Mai, Kelps Darstellung sei „völlig unwahr“, und Kelp sei mit LayerZeros Multi-DVN-Standard gestartet und habe selbst auf 1-of-1 umgestellt, wie Cryptopolitan berichtete. In seiner Reaktion auf die neue Klageschrift auf X sagte er, die Klage sei „weiterhin unbegründet“, und er werde sich verteidigen.
Cryptopolitan berichtete, dass zum Zeitpunkt des Exploits 47 % der aktiven LayerZero-App-Verträge 1-of-1-Setups verwendeten – eine Konfiguration, die LayerZero inzwischen verboten hat. Das Verfahren wird nun den gerichtlichen Prozess in British Columbia durchlaufen, wo LayerZero und Pellegrino die Möglichkeit haben, eine förmliche Antwort einzureichen.
Quelle: Cryptopolitan

