Mit Nordkorea verbundene Hackergruppe Kimsuky baut lokale KI-Infrastruktur zur Verstärkung von Krypto- und Finanz-Cyberangriffen
Wichtige Erkenntnisse
- •Kimsuky baut lokale KI-Umgebungen mit Open-Source-Tools wie Ollama, GPT4All und Msty auf, um sensible Daten zu verarbeiten, ohne auf überwachte Cloud-Dienste angewiesen zu sein.
- •Die Hackergruppe nutzt KI zur Erstellung hochwertiger, überzeugender Phishing-Köder, die legitimen Finanz- und Geschäftsunterlagen stark ähneln.
- •Die KI-gesteuerten Aktivitäten sind in die breiteren Angriffskampagnen der Gruppe eingebettet, die als Operation GitPower verfolgt werden und in erster Linie den Kryptowährungs- und Finanzsektor ins Visier nehmen.
- •Durch den lokalen Betrieb von KI-Modellen verhindert Kimsuky, dass Cloud-basierte KI-Anbieter Telemetriedaten mit Sicherheitsforschern oder Strafverfolgungsbehörden teilen.
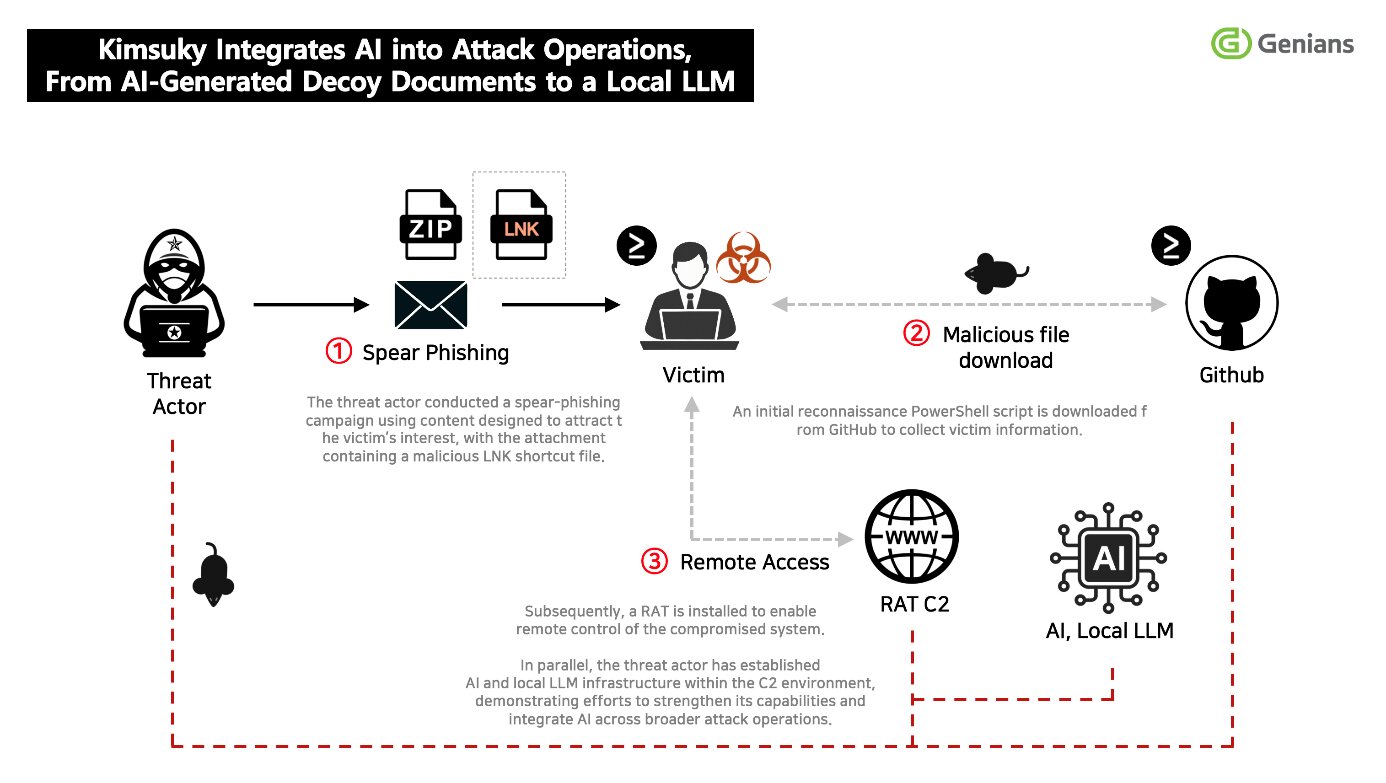
Die mit Nordkorea in Verbindung gebrachte Hackergruppe Kimsuky intensiviert ihren Einsatz künstlicher Intelligenz, wie aus neuer Forschung des südkoreanischen Cybersicherheitsunternehmens Genians hervorgeht. Die Ergebnisse deuten darauf hin, dass der Bedrohungsakteur lokale KI-Umgebungen aufbaut und generative Werkzeuge in Kampagnen einsetzt, die sich an Nutzer im Kryptowährungs- und Finanzsektor richten.
Kimsuky, auch unter der Bezeichnung APT43 geführt und 2023 vom US-Finanzministerium für seine Rolle bei cybergestütztem Finanzdiebstahl zugunsten nordkoreanischer Staatsinteressen sanktioniert, hat seit langem Thinktanks, Wissenschaftler und Finanzfachleute ins Visier genommen. Die Hinwendung der Gruppe zu selbst gehosteten KI-Werkzeugen stellt eine Eskalation darin dar, wie sanktionierte Bedrohungsakteure marktgängige Technologie für den operativen Einsatz anpassen.
Genians berichtete, dass die KI-gesteuerte Aktivität in Kimsukys breiter angelegte Angriffsoperationen eingebettet ist, anstatt als eigenständige Initiative zu fungieren. Die Forscher verfolgen die laufende Aktivität als Operation GitPower, die auf Taktiken aufbaut, die zuvor mit der FlowerPower-Kampagne in Verbindung gebracht wurden.
Lokale KI-Infrastruktur
Genians identifizierte drei Werkzeuge, die zum Betrieb von Kimsukys lokalen Large Language Model-Umgebungen verwendet werden: Ollama, GPT4All und Msty. Alle drei sind frei verfügbare Open-Source-Frameworks, die dafür entwickelt wurden, große Sprachmodelle auf handelsüblicher Hardware auszuführen, ohne Internetzugang oder Cloud-Abonnements zu benötigen. Zudem wurde beobachtet, dass die Gruppe Retrieval-Augmented-Generation-Technologie (RAG) und den KI-Codierungsassistenten Cursor erkundete.
Diese Ergebnisse deuten darauf hin, dass Kimsuky über die gelegentliche Nutzung öffentlicher KI-Chatbots hinausgeht und sich stattdessen darauf vorbereitet, KI über mehrere Phasen des Angriffslebenszyklus hinweg zu integrieren. Durch den lokalen Betrieb von KI-Modellen behalten die Angreifer eine größere Kontrolle über ihre Daten und Arbeitsabläufe und beseitigen gleichzeitig Telemetriedaten, die Cloud-basierte KI-Anbieter mit Strafverfolgungsbehörden oder Sicherheitsforschern teilen könnten. Sensible Abfragen, Malware-Entwicklung und gesammelte Geheimdienstinformationen können alle verarbeitet werden, ohne auf Cloud-KI-Dienste Dritter angewiesen zu sein.
Genians kam zu dem Schluss, dass die Hinweise auf eine Phase der Fähigkeitsentwicklung deuten, in der KI für die Malware-Erstellung, Informationsanalyse und Angriffsautomatisierung eingesetzt werden könnte. Diese Entwicklung spiegelt branchenweite Bedenken wider, die von Microsoft und OpenAI dokumentiert wurden, welche beide über Versuche staatlich affiliierter Akteure – einschließlich nordkoreanischer Gruppen – berichteten, große Sprachmodelle für Aufklärung, Skripterstellung und Social Engineering zu nutzen.
KI-generierte Köder ersetzen grobe Phishing-Versuche
Eine deutliche Veränderung, die von Forschern festgestellt wurde, betrifft die Qualität von Kimsukys Phishing-Materialien. Genians entdeckte Inhaltserstellungs-Protokolle im Zusammenhang mit virtuellen Vermögenswerten, Finanzinvestitionen und Spieleentwicklung, die alle Anzeichen einer KI-gestützten Erstellung aufwiesen. Die resultierenden Dokumente waren professionell strukturiert, in natürlicher Sprache verfasst und ähnelten legitimer Geschäftskorrespondenz stark – eine bedeutende Verbesserung gegenüber den grammatikalisch inkonsistenten Ködern, die es Verteidigern in der Vergangenheit ermöglichten, nordkoreanische Phishing-Versuche zu erkennen.
Forscher fanden Metadaten, die bestimmte englischsprachige Dokumente mit python-docx oder WPS Office verknüpfen. Die Erstellungs- und Änderungsdaten dieser Dateien wiesen ungewöhnlich regelmäßige Muster auf, was mit einer automatisierten Dokumentproduktions-Pipeline vereinbar ist.
In einer beobachteten Kampagne wurde eine bösartige LNK-Datei als Investmentstrategie-Dokument getarnt. Der Köder war so gestaltet, dass er eine koreanische Fintech-Plattform nachahmte, was die Wahrscheinlichkeit erhöhte, dass die Zielpersonen der Zustellung vertrauen würden.
Anhaltende Angriffe auf den Krypto- und Finanzsektor
Kimsuky richtet weiterhin Angriffe gegen Organisationen und Fachleute, die mit virtuellen Vermögenswerten, Finanzen, Diplomatie, Sicherheit und internationalen Angelegenheiten verbunden sind. Blockchain-Analyseunternehmen wie Chainalysis haben Nordkorea durchgehend als einen der produktivsten staatlich geförderten Kryptodiebe eingestuft, wobei verbundene Gruppen wie Lazarus und Kimsuky in den letzten Jahren in den Diebstahl digitaler Vermögenswerte in Milliardenhöhe verwickelt waren.
Die technische Zustellungskette folgt etablierten Mustern. Opfer erhalten bösartige LNK-Verknüpfungsdateien, die in ZIP-Archiven verpackt sind. Bei der Ausführung offenbaren die Dateien versteckte Befehlszeilenanweisungen oder setzen PowerShell-Loader ein.
Genians riet Verteidigern, auf anomale LNK-Ausführungsargumente, in Dateien verborgene PowerShell-Befehle, ungewöhnliche geplante Aufgaben, Zugriffe auf die GitHub Raw Contents API, irreguläre persönliche Zugriffstoken und verschlüsselte .data-Argumente zu achten.
Quelle: CryptoNinjas

