FomoPeek-iOS-Malware zielt auf Krypto-Nutzer ab und löst Warnungen von SlowMist und Binance aus
Wichtige Erkenntnisse
- •SlowMist warnte am 19. September, dass die Versionen 1.1 und 1.2 der iOS-App FomoPeek bösartigen Code enthielten; betroffene Nutzer meldeten gestohlene Assets und offengelegte private Schlüssel.
- •Die App verbarg ein iOS-Kernel-Exploitation-Framework mit acht Exploit-Methoden für iOS 12.0–18.7 und 26.0–26.1, das den Ausbruch aus der Sandbox und den Zugriff auf Schlüsselbunddaten sowie Dateien anderer Anwendungen ermöglichte.
- •Version 1.3 von FomoPeek, aktualisiert am 17. September, enthielt die Exploitation-Frameworks nicht mehr – zwei Tage vor SlowMists öffentlicher Warnung.
- •Binance forderte Nutzer, die die App installiert hatten, zur Deinstallation, zur iOS-Aktualisierung und zur Übertragung der Self-Custody-Wallet-Assets in eine neue Wallet auf einem Gerät ohne FomoPeek-Installation auf; es gab keine bestätigten Fälle betroffener Binance-Nutzer.
- •Gate.io und OKX, die beide SlowMists Untersuchung unterstützt hatten, gaben ebenfalls Warnungen heraus; der Vorfall zeigt, wie zunehmend mobile Apps – darunter Fälschungen in legitimen App-Stores – eingesetzt werden, um Krypto-Nutzer anzugreifen.
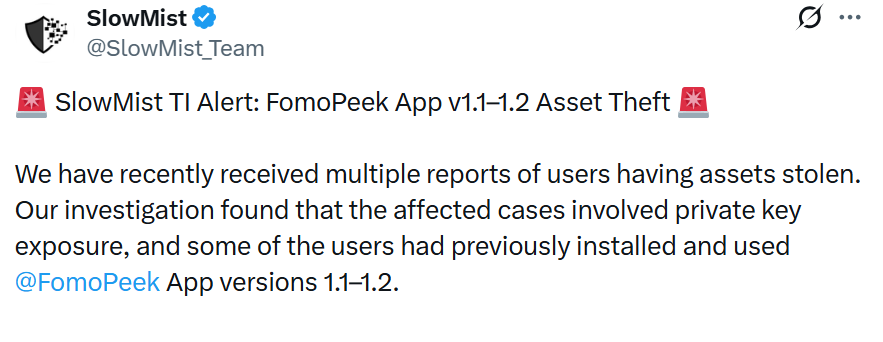
Die Blockchain-Sicherheitsfirma SlowMist hat Schadsoftware in der iOS-App FomoPeek identifiziert, die auf Kryptowährungs-Nutzer abzielt. In einer am 19. September auf X veröffentlichten Warnung warnte das Unternehmen iPhone-Nutzer vor der Malware und teilte mit, dass mehrere Nutzer über gestohlene Assets berichtet hatten.
Laut SlowMist ergab die Untersuchung, dass die privaten Schlüssel der betroffenen Nutzer offengelegt wurden. Das Unternehmen stellte außerdem fest, dass einige der Opfer die Version 1.1 oder 1.2 von FomoPeek installiert hatten – eine Anwendung, die sich als reines Lese-Tool zur Beobachtung von Whale-Wallets auf den Netzwerken Ethereum, Solana und Tron ausgibt.
FomoPeek-Malware kann die iOS-Sandbox umgehen
SlowMists Analyse zeigte, dass die iOS-Version der App zwei Module enthielt, die nichts mit ihrer angegebenen Funktion zu tun hatten. Eines dieser Module beherbergte ein iOS-Kernel-Exploitation-Framework mit acht verschiedenen Methoden, um das Betriebssystem anzugreifen. Das Framework betraf die iOS-Versionen 12.0–18.7 und 26.0–26.1 und wählte die Exploit-Methoden anhand des iPhone-Modells und der jeweiligen iOS-Version aus.
Kernel-Level-Exploits gelten als eine der schwerwiegendsten Formen der Kompromittierung eines Geräts, da der Kernel die Isolationsgrenzen bildet, die die Daten verschiedener Apps voneinander trennen. Bei erfolgreichem Exploit verlässt die App die iOS-Sandbox und kann so sensible Schlüsselbunddaten entschlüsseln sowie auf Dateien anderer Apps zugreifen. Dadurch sind nahezu alle sensiblen Informationen auf einem kompromittierten Gerät der Gefahr einer Offenlegung ausgesetzt – darunter Zugangsdaten, Seed-Phrasen, Chat-Verläufe und private Schlüssel. Das bedeutet, dass selbst in anderen Anwendungen gespeicherte Wallet-Materialien erreichbar waren, obwohl FomoPeek selbst als Beobachtungstool und nicht als Wallet positioniert war.
Die Malware kann zudem Daten sammeln, Verbindungen zu versteckten Servern aufbauen und Fernbefehle von Angreifern empfangen. Der bösartige Code scheint jedoch inzwischen entfernt worden zu sein: Version 1.3 der App, aktualisiert am 17. September, enthält die Exploitation-Frameworks nicht mehr. Die Entfernung ging damit zwei Tage vor SlowMists öffentlicher Warnung am 19. September einher.
Binance fordert Nutzer auf, Assets zu verschieben, FomoPeek zu deinstallieren und iOS zu aktualisieren
Mehrere Kryptowährungs-Börsen haben ihre Nutzer über den Vorfall informiert. Binance forderte Nutzer von iPhones und iPads mit iOS 26.x oder früher, die die App installiert hatten, auf, diese zu deinstallieren und niemals erneut herunterzuladen. In einem Beitrag auf X riet die Börse außerdem, iOS auf die neueste Version zu aktualisieren, und erklärte zugleich, dass es keine Berichte über betroffene Binance-Nutzer gegeben habe.
Für Nutzer der Self-Custody-Wallet von Binance empfahl die Börse, die Assets in eine neue Wallet auf einem Gerät zu übertragen, auf dem FomoPeek nie installiert gewesen war – eine Empfehlung, die die Fähigkeit des Sandbox-Escape widerspiegelt, auf Dateien anderer Anwendungen auf demselben Gerät zuzugreifen.
Weitere Börsen, darunter Gate.io und OKX, die beide SlowMist bei der Untersuchung unterstützt hatten, haben ebenfalls Warnungen an ihre Nutzer herausgegeben.
Mobile Geräte bleiben eine wachsende Angriffsfläche
Der Vorfall unterstreicht, wie Bedrohungsakteure Krypto-Nutzer weiterhin über mobile Geräte ins Visier nehmen. In den vergangenen Jahren haben Angreifer zunehmend auf verschiedene Methoden gesetzt, um Smartphones auszunutzen und Zugriff auf Krypto-Wallets zu erhalten. Bemerkenswert ist, dass bösartige Apps mitunter über legitime Vertriebskanäle wie den Play Store und den App Store verbreitet wurden. Mehrere gefälschte Krypto-Anwendungen erschienen im App Store, darunter eine, die die Wasabi-Wallet imitierte und im August zum Verlust von 6 BTC bei einem Nutzer führte.
Für Nutzer, die ihre eigene Betroffenheit prüfen möchten, sind die konkreten Anhaltspunkte aus den Warnhinweisen die installierte FomoPeek-Version, die iOS-Version des Geräts sowie weitere Updates der an der Untersuchung beteiligten Firmen und Börsen.
Dieser Artikel dient ausschließlich Informationszwecken. Nutzer, die möglicherweise betroffene Software installiert haben, sollten den Anweisungen der offiziellen Sicherheitsanbieter und-Plattformen folgen.
Quelle: The Market Periodical

