Ethereums zkAPI verleiht KI-Zahlungen einen privaten Schutzschleier – mit einem Haken
Wichtige Erkenntnisse
- •zkAPI, am 1. Oktober von der Ethereum Foundation und dem Open Anonymity Project gestartet, ermöglicht es Nutzern, KI-API-Zugriff aus einem Ethereum-Vault zu bezahlen, der mit ETH, USDC oder anderen unterstützten Credits finanziert ist, ohne ihre Abrechnungsidentität preiszugeben.
- •Das System nutzt Zero-Knowledge-Proofs, 32 Ebenen tiefe Merkle-Bäume und Nullifier-basierten Schutz vor Doppelausgaben, damit Server Ausgaben autorisieren können, ohne sie einer bestimmten Einzahlung zuzuordnen.
- •Statt dauerhafte API-Schlüssel auszustellen, erstellt zkAPI kurzlebige Schlüssel mit Dollar-Limits, und Anbieter reichen signierte Nutzungsquittungen ein, sodass nur der tatsächlich verbrauchte Betrag von der privaten Note abgezogen wird.
- •zkAPI verschleiert weder Prompt-Inhalte noch Netzwerk-Metadaten, und die Foundation warnt, dass wiederkehrende persönliche Details in Prompts als identifizierende Fingerabdrücke wirken können; für stärkere Netzwerk-Anonymität wird Tor empfohlen.
- •Über KI hinaus könnte derselbe Mechanismus Blockchain-RPC-Abfragen, Bild- und Videoaufträge, VPN-Bandbreite sowie Zahlungen zwischen autonomen Software-Agenten unterstützen.
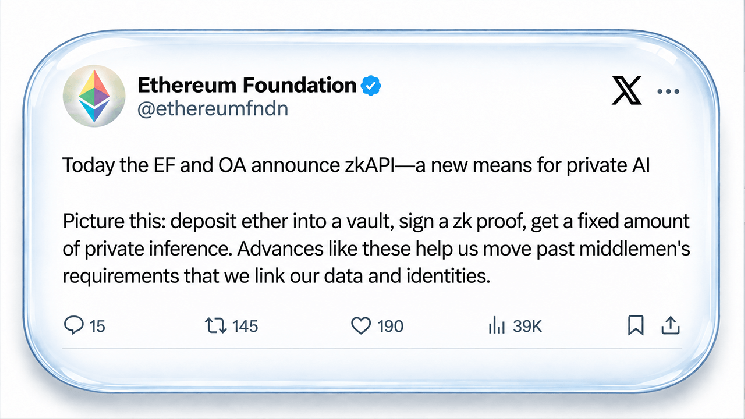
Jede Anfrage an ein kommerzielles KI-Modell kann mehr Spuren hinterlassen, als den meisten Nutzern bewusst ist. Ein API-Schlüssel ist mit einem Konto verknüpft, das Konto mit Geld, und hinter beiden sammeln sich die Prompts an. Die Ethereum Foundation (EF) bringt das Problem auf den Punkt: „Every AI API call today carries an identity.“ Genau diese Verknüpfung will zkAPI, das neu gestartete Tool der Foundation, aufbrechen.
zkAPI wurde am 1. Oktober von der Ethereum Foundation und dem Open Anonymity Project gestartet und ermöglicht es Nutzern, ETH, USDC – einen an den Dollar gebundenen Stablecoin – oder andere unterstützte Credits in ein Ethereum-Vault einzuzahlen und anschließend KI-Anfragen zu bezahlen, ohne dem Zahlungsserver ihre Identität preiszugeben. Der KI-Anbieter erhält die Anfrage, aber nicht die dahinterstehende Abrechnungsidentität.
Die Sorge ist ebenso persönlich wie finanzieller Natur. „Prompts are personal. People ask AI models about their health, their finances, their doubts“, heißt es in dem Blogbeitrag der Foundation mit dem Titel „Introducing zkAPI: private usage credits for any API“. Häufen sich genügend dieser Fragen unter einem Konto, besitzt der Anbieter mehr als nur eine Rechnung – er kann eine jahrelange Aufzeichnung dessen besitzen, womit sich jemand beschäftigt hat.
Ein Vault, eine private Note und ein Zero-Knowledge-Proof
Der Mechanismus von zkAPI beginnt mit einer gewöhnlichen Ethereum-Transaktion. Ein Nutzer zahlt Credits in einen Vault-Vertrag ein, wonach die Gelder durch eine private Note dargestellt werden, die ausgegeben werden kann, ohne offenzulegen, welche ursprüngliche Einzahlung das Geld bereitgestellt hat. Wie die EF es beschreibt: „zkAPI separates payment identity.“
Software auf dem Gerät des Nutzers erzeugt daraufhin einen Zero-Knowledge-Proof, der belegt, dass eine finanzierte Note die gewünschte Ausgabe deckt und noch nicht ausgegeben wurde. Zero-Knowledge-Proofs sind eine Familie kryptografischer Verfahren, mit denen eine Partei nachweisen kann, dass eine Aussage wahr ist, ohne die dahinterliegenden Daten offenzulegen; sie sind zu einem häufigen Baustein in Blockchain-Privacy- und Scaling-Designs geworden. Der Proof hier bezeugt nur die Gültigkeit, sodass der Server die Ausgabe autoris kann, ohne zu erfahren, welche Note dem Nutzer gehört.
Die Technik darunter ist komplex. Einzahlungen sind Commitments in einem 32 Ebenen tiefen Merkle-Baum – einer Struktur, mit der jeder die Aufnahme einer Einzahlung überprüfen kann, ohne offenzulegen, um welchen Eintrag es sich handelt. Ausgaben erzeugen einseitige Seriennummern, sogenannte Nullifiers, während Groth16-Proofs auf der BN254-Kurve und Poseidon-Hashing die kryptografische Schwerarbeit übernehmen. Der Nullifier fungiert als Schutz vor Doppelausgaben: Versucht man, denselben Saldo zweimal auszugeben, verrät das Duplikat den Betrug; wer innerhalb des Saldos bleibt, dessen Note bleibt nach dem Design unverkettbar. In den Worten der Foundation: „A user who stays within their balance stays unlinkable.“
Wegwerfbare Schlüssel statt dauerhafter Konten
Der cleverste Teil kommt nach der Zahlungsautorisierung. Statt dem KI-Anbieter einen dauerhaften API-Schlüssel zu einem gewöhnlichen Kundenkonto auszuhändigen, prüft der Server von zkAPI den Zahlungsproof und erstellt einen frischen, kurzlebigen Schlüssel mit einem Dollar-Limit. Der Schlüssel existiert nur im Speicher des Nutzergeräts, und der Prompt geht dann direkt an den KI-Anbieter.
„The server that handles money never sees content, and the that sees content never learns the billing identity behind a key“, erklärte die Foundation.
Wenn der temporäre Schlüssel abläuft, erfasst der Anbieter den tatsächlich verbrauchten Betrag in einer signierten Nutzungsquittung. zkAPI zieht diesen Betrag von der privaten Note des Nutzers ab, statt automatisch das gesamte Ausgabelimit zu nehmen, sodass eine einzige Autorisierung eine gesamte Sitzung abdecken kann, statt für jede Frage eine Ethereum-Transaktion zu erfordern.
Die Trennung ist bewusst gewählt: Das Zahlungssystem weiß, dass jemand bezahlt hat, die KI weiß, dass jemand gefragt hat, und keine der beiden Seiten soll genug wissen, um beides zu verknüpfen. Ethereum selbst sieht noch weniger. Die öffentliche Blockchain kann Einzahlungen, Schließungen und Auszahlungen beobachten, aber nicht, wofür der Saldo ausgegeben wurde. Das Geld kann auch zurückgeholt werden, sollten die zkAPI-Server verschwinden. „You can close your balance and withdraw onchain, even if every zkAPI server disappears“, erklärt der EF-Blogbeitrag.
Die Grenzen des Privatschleiers
Ein Unsichtbarkeitsmantel ist das jedoch nicht. zkAPI trennt die Abrechnungsidentität von der API-Nutzung; es verbirgt nicht, was jemand in ein KI-Modell eingibt. Der Anbieter erhält weiterhin Prompts und Antworten, weil er das Modell betreiben muss. Auch Netzwerkinformationen können die Person am anderen Ende verraten – eine stabile IP-Adresse, Zeitmuster oder wiederholtes Verhalten können helfen, vermeintlich getrennte Sitzungen miteinander zu verknüpfen.
Die Foundation ist ebenso offen über ein subtileres Risiko: „Shared prompt contents can act as fingerprints for anyone who can read the prompts.“ Wer immer wieder denselben Arbeitgeber, Familienmitglieder, Schreibgewohnheiten, Projektdokumente oder alte Gesprächsverläufe erwähnt, dessen Inhalte selbst können dazu beginnen, eine Identität wieder zusammenzusetzen. Nutzern, die stärkere Netzwerk-Anonymität suchen, wird Tor, das langjährige Anonymitätsnetzwerk, empfohlen, mit frischen Circuits für getrennte Sitzungen, und das Repository des Protokolls kennzeichnet zkAPI als experimentell – eine Einstufung, die Raum lässt, damit sich das Design mit fortschreitender Entwicklung weiterentwickeln kann.
Mehr als KI
KI ist lediglich der Erste an der Tür. Dasselbe könnte Blockchain-RPC-Abfragen, Bild- und Videoaufträge, VPN-Bandbreite sowie Machine-to-Machine-Dienste abwickeln, bei denen Software-Agenten Arbeiten bezahlen, ohne herkömmliche Kundenkonten zu führen.
Das macht zkAPIs Angebot enger und zugleich interessanter als anonyme KI. Es verspricht nicht, dass niemand etwas weiß. Es versucht sicherzustellen, dass niemand alles weiß.

