Krypto-Hacks verursachten im ersten Halbjahr 2026 Verluste von $1.32 Milliarden
Wichtige Erkenntnisse
- •Krypto-Protokolle verloren im ersten Halbjahr 2026 durch Hunderte öffentlich offengelegte Hacks $1.32 Milliarden.
- •Fehler bei der Zugriffskontrolle verursachten viele der größten Verluste, darunter $292 Millionen bei Kelp DAO und $280 Millionen bei Drift Protocol.
- •Phishing- und Social-Engineering-Angriffe machten in diesem Zeitraum Verluste von $282 Millionen aus.
- •TRM Labs berichtete, dass der durchschnittliche Verlust pro Hack bei etwa $220,000 lag, dem niedrigsten Wert für einen früheren Sechsmonatszeitraum.
- •Branchenexperten waren unterschiedlicher Ansicht darüber, ob künstliche Intelligenz Krypto-Angriffe beschleunigen oder große Protokolle zu besseren Abwehrmaßnahmen veranlassen wird.
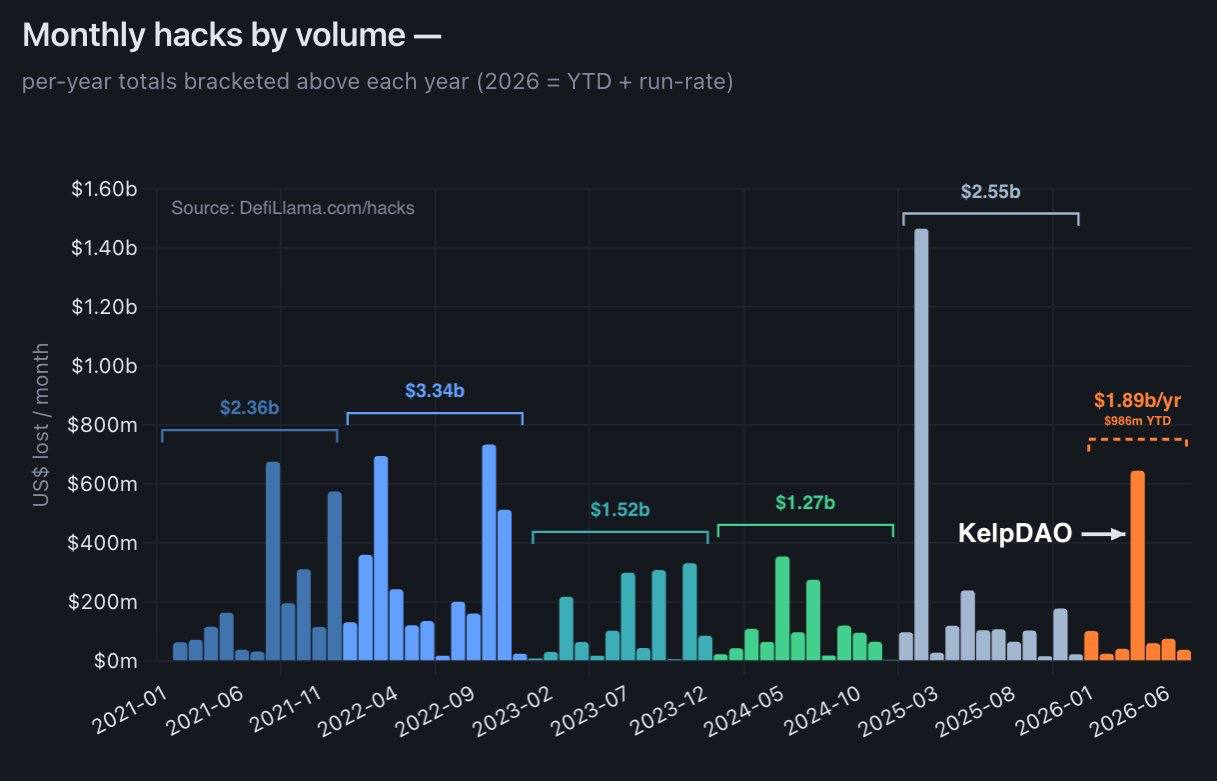
Krypto-Protokolle verloren im ersten Halbjahr 2026 durch Hunderte öffentlich offengelegte Hacks $1.32 Milliarden. Die größten Verluste standen im Zusammenhang mit Fehlern bei der Zugriffskontrolle, Phishing- und Social-Engineering-Angriffen sowie Oracle-bezogenen Exploits.
Die Quelldaten von The Market Periodical nannten in den wichtigsten Erkenntnissen 224 Krypto-Hacks, während der Artikeltext für den Zeitraum Verluste von $1.32 Milliarden über 244 öffentlich offengelegte Hacks auswies. Onchain Lens teilte entsprechende Daten auf X und erklärte, dass der Großteil der Verluste auf eine kleine Zahl von Vorfällen zurückging: https://x.com/onchainlens/status/2080920931623682522?s=46.
Die Gesamtsumme für das erste Halbjahr zeigt, dass Hacks weiterhin ein großes Risiko für Krypto-Protokolle darstellen, auch wenn die Verluste niedriger waren als im Vorjahr. Allein der Bybit-Hack im Februar 2025 verursachte Verluste von $1.4 Milliarden. Die Konzentration der Verluste auf wenige große Vorfälle unterstreicht zudem, wie privilegierter Zugriff, Governance-Kontrollen und Cross-Chain-Infrastruktur bei einer Kompromittierung zu Ausfallpunkten mit hohen Auswirkungen werden können.
Fehler bei der Zugriffskontrolle und Phishing führten zu hohen Verlusten
Laut Onchain Lens gingen die meisten Angriffe mit den höchsten Verlusten im ersten Halbjahr 2026 auf Fehler bei der Zugriffskontrolle zurück. Dazu gehörten Fälle, in denen Angreifer Berechtigungen kompromittierten oder privilegierten Zugriff auf Protokolle erhielten.
Die beiden größten Vorfälle in diesem Zeitraum ereigneten sich im April und betrafen Fehler bei der Zugriffskontrolle. Kelp DAO und Drift Protocol wurden um $292 Millionen beziehungsweise $280 Millionen gehackt.
Beim Angriff auf Kelp DAO kompromittierten Hacker Off-Chain-RPC-Nodes, um die LayerZero-Verifier-Konfiguration auszunutzen und sie dazu zu bringen, ETH freizugeben. Beim Vorfall bei Drift Protocol wurde Social Engineering eingesetzt, um Zugriff auf den Security Council des Protokolls zu erhalten und Transaktionen vorab zu signieren.
Weitere große Krypto-Hacks umfassten unterschiedliche Methoden, mit denen Angreifer Zugriff kompromittierten und Gelder stahlen. BonkDAO verlor durch einen Governance-Exploit $21 Millionen aus seiner Treasury.
Phishing- und Social-Engineering-Angriffe machten Verluste von $282 Millionen aus. Oracle-Probleme waren der drittgrößte Angriffsvektor, wobei Bonzo Finance, Ostium und das Blend-Protokoll jeweils Millionenbeträge durch Oracle-Exploits verloren. Oracle-Angriffe sind für DeFi besonders bedeutend, weil Protokolle häufig externe Preis-Feeds oder Marktdaten verwenden, um Sicherheitenwerte, Liquidationen und Abwicklungsergebnisse zu bestimmen.
Kleinere Angriffe nahmen zu, während KI-Risiken Aufmerksamkeit erhielten
Ein auffälliges Muster im ersten Halbjahr 2026 war die Häufung kleinerer Angriffe. Das Blockchain-Sicherheitsunternehmen TRM Labs erklärte in seinem Bericht für H1 2026, dass der Zeitraum mehr Krypto-Hacks verzeichnete, während der durchschnittliche Verlust pro Hack bei etwa $220,000 lag. Dieser Wert war niedriger als in jedem früheren Sechsmonatszeitraum.
Bei den meisten Hacks handelte es sich um Smart-Contract-Exploits, die auf DeFi-Protokolle, Token-Projekte und dezentrale Börsen abzielten. Die Daten deuten auf ein Sicherheitsumfeld hin, in dem große, stark beachtete Vorfälle weiterhin wichtig sind, routinemäßige Angriffe auf kleinere Projekte aber ebenfalls einen wachsenden Anteil der offengelegten Exploit-Aktivitäten ausmachen.
Einige Experten, darunter OpenZeppelin-Gründer Manuel Aráoz, haben erklärt, dass Fortschritte bei künstlicher Intelligenz das gesamte DeFi-Ökosystem beeinflussen könnten. Aráoz erörterte das Thema auf X: https://x.com/maraoz/status/2059413451265441990?s=20.
Einige Monate zuvor hatte ein KI-System eine Schwachstelle entdeckt, die das unbegrenzte Prägen von ZEC-Token im Zcash-Netzwerk ermöglicht hätte. Anthropic veröffentlichte zudem im Dezember 2025 einen Bericht, dem zufolge sein KI-Agent 63% von 405 Smart Contracts erfolgreich ausnutzte, die zwischen 2020 und 2025 kompromittiert worden waren.
Allerdings stimmen nicht alle der Einschätzung zu, dass KI Krypto-Angriffe beschleunigen wird. Haseeb Qureshi, Managing Partner von DragonFly, sagte, die Sorge sei größtenteils ein falscher Alarm, da große Krypto-Protokolle auch ihre Abwehrmaßnahmen stärken würden. Qureshi äußerte sich dazu auf X: https://x.com/hosseeb/status/2076682247168827849?s=20.
Qureshi merkte an, dass die Zahl der Hacks zwar gestiegen, die Größe der Angriffe aber zurückgegangen sei. Dies deute darauf hin, dass Angreifer kleinere Protokolle und Projekte ins Visier nehmen, die ihren Code nicht gegen KI-bezogene Bedrohungen verbessert haben.

