Nordkoreas BlueNoroff nutzt gefälschte Zoom- und Teams-Anrufe, um Krypto-Wallets ins Visier zu nehmen
Wichtige Erkenntnisse
- •JUMPSEC stellte offengelegten Quellcode wieder her, der zeigt, dass die gefälschten Meeting-Seiten von BlueNoroff Browser vor der Malware-Auslieferung nach Kryptowährungs-Wallets scannen.
- •Das Phishing-Kit prüft Ethereum-Wallet-Verbindungen, Nicht-EVM-Wallets einschließlich Solana-Tools sowie bekannte Browser-Wallet-Erweiterungen wie MetaMask.
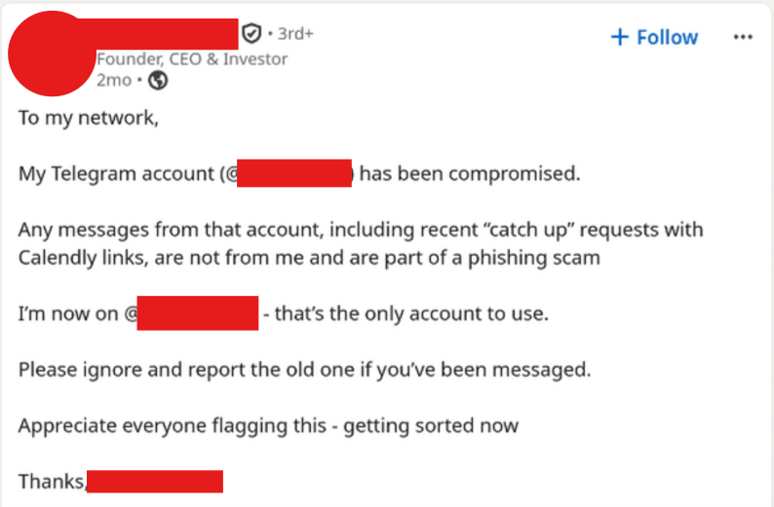
- •Angreifer nutzen übernommene Telegram-Konten und gefälschte Calendly-Einladungen, um Ziele auf nachgeahmte Zoom- oder Microsoft-Teams-Meeting-Seiten zu leiten.
- •Windows-Payloads sammeln System- und Browserdaten, während macOS-Payloads gefälschte Installer verwenden und Chrome-Master-Keys aus Apples Keychain stehlen.
- •Arctic Wolf identifizierte mehr als 100 Opfer in über 20 Ländern, wobei etwa 80% im Krypto- oder Blockchain-Finanzsektor tätig waren.
Die nordkoreanische Hackergruppe BlueNoroff prüft Kryptowährungs-Wallets, bevor sie entscheidet, welche Opfer kompromittiert werden sollen. Dafür nutzt sie gefälschte Zoom- und Microsoft-Teams-Anrufe, um Malware an Personen auszuliefern, die private Schlüssel halten.
Das britische Sicherheitsunternehmen JUMPSEC veröffentlichte diese Woche eine Quellcodeanalyse der Operation. Sie zeigt, wie das Phishing-Kit der Gruppe Krypto-Wallets identifiziert, Ergebnisse an ein Bedienpanel weiterleitet und Social-Engineering-Aufforderungen nutzt, um Malware auf ausgewählte Ziele zu bringen. Die Analyse von JUMPSEC ist unter verfügbar.
Die Kampagne ist relevant, weil Browser-Wallets und Messaging-Konten in Krypto-Unternehmen häufig nahe an Signaturberechtigungen liegen. Wenn ein Angreifer vor der Auslieferung von Malware bestätigen kann, dass ein Ziel Wallet-Erweiterungen oder aktive Wallet-Verbindungen hat, kann die Operation invasivere Payloads für Personen reservieren, die am ehesten über wertvolle Zugriffsrechte verfügen.
BlueNoroff scannt Wallets vor der Auswahl von Zielen
JUMPSEC erklärte, es sei gelungen, den echten Quellcode des Kits wiederherzustellen, nachdem die Betreiber JavaScript-Source-Maps auf aktiver Infrastruktur offengelegt hatten. Die Dateien beschrieben einen Ablauf, bei dem der Browser eines Ziels gescannt wird, sobald die Person die gefälschte Meeting-Seite aufruft.
Laut JUMPSEC sucht das Kit nach Ethereum-Wallet-Verbindungen über den EIP-6963-Standard sowie über ältere browserbasierte Techniken. Es prüft auch auf Nicht-EVM-Wallets, darunter Solana-Tools. Die Ergebnisse werden direkt an ein Operator-Dashboard gesendet, ohne dass die Person im Anruf eine Aufforderung oder Warnung erhält.
Auf Windows-Rechnern enthält die Malware eine Liste von Browser-Erweiterungs-IDs für Chrome, Edge, Brave, Opera, Vivaldi und Firefox. Die Angreifer nutzen diese IDs, um nach bekannten Wallet-Erweiterungen wie MetaMask zu suchen.
Dieser Prozess ermöglicht es den Betreibern, erkannte Wallets zu prüfen, zu entscheiden, welche Ziele eine vollständige Kompromittierung rechtfertigen, und Payloads nur an diese Opfer zu senden. Die Täuschung stützt sich stark auf Vertrauen zwischen Krypto-Kontakten und macht routinemäßige Meeting-Einladungen sowie vertraute Messaging-Konten zu einem Teil der Kompromittierungskette.
Die Angreifer übernehmen zunächst das Telegram-Konto eines Krypto-Kontakts und senden anschließend eine überzeugende Calendly-Einladung zu einer gefälschten Meeting-Domain. Jedes übernommene Konto verschafft den Betreibern Zugang zu weiteren Krypto-Kontakten dieser Person und schafft so die nächste Zielgruppe.
Wenn der gefälschte Videoanruf beginnt, fordert die Seite das Opfer auf, einen Namen einzugeben und Zugriff auf die Webcam zu erlauben. Der Kamerastream wird anschließend unbemerkt im Hintergrund an das Panel des Angreifers gesendet.
Das Opfer sieht einen Bildschirm mit dem Hinweis, der Anruf „waiting for other participants“. Der Operator spielt dann ein vorab aufgezeichnetes Video ab und sagt dem Opfer: „Your mic isn’t working.“ Danach erscheint eine gefälschte Meldung „Zoom SDK Update“.
JUMPSEC zufolge ist das im Anruf gezeigte Gesicht nicht echt. Die Angreifer montieren KI-generierte Porträtbilder auf Körperbewegungen, die während früherer Meetings aufgezeichnet wurden.
Die gefälschte Microsoft-Teams-Meeting-Seite enthält Emoji-Reaktionen, Geräteeinstellungen, Hintergrundeffekte und Funktionen zum Scannen von Wallets. JUMPSEC fand außerdem einen unfertigen Google-Meet-Klon im offengelegten Code.
Separate Payloads zielen auf verschiedene Betriebssysteme ab
Unter Windows startet der kopierte ClickFix-Befehl einen kleinen PowerShell-Loader, der ein VBScript herunterlädt. Das Skript fügt anschließend eine Microsoft-Defender-Ausnahme hinzu und startet Defender neu, damit die Änderung bestehen bleibt.
Der Windows-Payload sammelt Systeminformationen, durchsucht Browser nach Wallet-Erweiterungen und sucht nach Telegram-Web-Dateien. Er kann auch spätere Payloads empfangen, obwohl Forschende diese Komponenten nicht vollständig wiederherstellen konnten.
Unter macOS legen die Angreifer einen gefälschten Zoom- oder Teams-Installer ab, während im Hintergrund unbemerkt ein Stealer läuft. Der Stealer sammelt Systemdaten und Chrome-Master-Keys aus Apples Keychain und sendet die Informationen anschließend über Telegram.
Sicherheitsforschende identifizierten vier macOS-Versionen aus dem Zeitraum vom 22. April bis zum 15. Juli. Arctic Wolf und JUMPSEC fanden fünf Versionen des Phishing-Kits, die zwischen dem 31. Mai und dem 14. Juli ausgeliefert wurden; eine vollständige Kompromittierung dauerte weniger als fünf Minuten.
Die Untersuchung von Arctic Wolf identifizierte mehr als 100 Opfer in über 20 Ländern, darunter 41% in den Vereinigten Staaten. Im April zählte Arctic Wolf mehr als 80 typosquattierte Meeting-Domains, die seit Ende 2025 registriert worden waren.
Etwa 80% der Ziele arbeiteten im Krypto- oder Blockchain-Finanzsektor, und 45% waren Gründer oder CEOs. Der Zeitpunkt der Angriffe fiel außerdem mit den Geschäftszeiten in Nordkorea zusammen.
Der offengelegte Code und die Domain-Daten liefern Verteidigern konkrete Indikatoren zur Überwachung, darunter gefälschte Meeting-Infrastruktur, unerwartetes Wallet-Enumerationsverhalten in Browsern und Meeting-Seiten, die Updates außerhalb offizieller Zoom- oder Microsoft-Teams-Kanäle anfordern.
BlueNoroff ist eine Untergruppe der Lazarus Group. Cryptopolitan berichtete zuvor, dass Lazarus Banken und Kryptofirmen mit einem dateilosen RemotePE-Trojaner ins Visier nahm und dabei ähnliche Telegram- und Fake-Scheduler-Köder unter https://www.cryptopolitan.com/north-korea-lazarus-target-crypto-banks/ verwendete.

