Bitget-Hacker verlagern 3,9 Millionen Dollar in Zcashs Ironwood-Pool, während Grayscales ZCSH den 3-zu-1-Split abschließt
Wichtige Erkenntnisse
- •Wallets, die mutmaßlich mit den nordkoreanischen Betreibern hinter dem Bitget-Diebstahl in Verbindung stehen, zahlten am 30. September 2.746 ZEC im Wert von rund 3,9 Millionen Dollar in Zcashs Ironwood-Shielded-Pool ein.
- •Sobald Gelder in den Ironwood-Pool gelangen, sind Absender, Empfänger und Transferbeträge nicht mehr nachverfolgbar, sodass Analysten nur die Gesamtzu- und -abflüsse beobachten können.
- •Die 3,9 Millionen Dollar machen rund 15 % des gestohlenen ZEC aus, während die verbleibenden 85 % bislang nicht in Shielded-Pools nachverfolgt wurden.
- •Neben Zcash haben die Angreifer rund 6,3 Millionen Dollar über THORChain-Ether-zu-Bitcoin-Swaps bewegt; ein Versuch von über 50 Millionen Dollar über NEAR Intents' SHIELD wurde weitgehend blockiert, mit 503.000 Dollar eingefroren und nur rund 166.000 Dollar verarbeitet.
- •Bitget hat seinen Nutzerschutzfonds auf 309 Millionen Dollar, etwa 131 % über seiner Zusage von 300 Millionen Dollar, wieder aufgefüllt und öffnet Auszahlungen seit dem 28. September in Phasen, mit vollständiger Wiederherstellung am 2. Oktober.
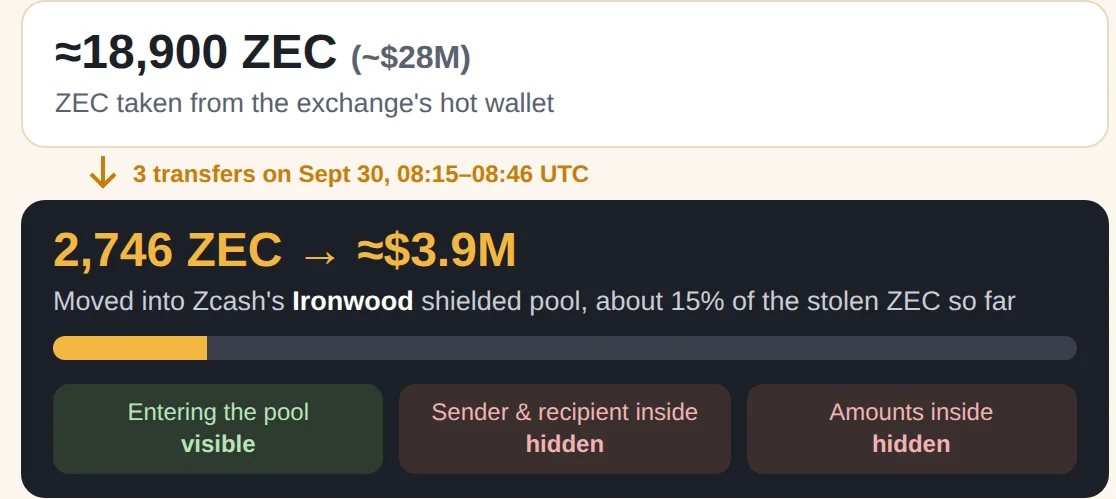
Die Hacker hinter dem Bitget-Diebstahl von 387,5 Millionen Dollar testen einen neuen Weg, um ihre Beute außerhalb der Reichweite von Rückführungsmaßnahmen zu bringen. In den frühen Morgenstunden des Mittwochs, dem 30. September, überwiesen Wallets, die mutmaßlich mit den nordkoreanischen Betreibern in Verbindung stehen, rund 3,9 Millionen Dollar in Ironwood, Zcashs neuesten Shielded-Pool.
Cryptopolitan berichtete im August, dass ZCSH der erste US-ETF war, der beim Debüt an der NYSE Arca am 25. August Spot-Exposure auf ZEC bot. Denselben Token nutzen die mit Nordkorea in Verbindung gebrachten Angreifer nun im Zentrum einer Betrugsoperation im neunstelligen Bereich.
Wie der Ironwood-Pool die Spur verschleiert
Sobald Gelder in den Ironwood-Shielded-Pool gelangen, lassen sich Angaben wie Absender, Empfänger und Transferbetrag nicht mehr nachverfolgen.
Ermittler können weiterhin beobachten, wie viel in den Pool fließt, und falls ein Teil später an einer öffentlichen Adresse auftaucht, wird der Auszahlungsbetrag wieder sichtbar. Analysten können nur aus Timing, Beträgen und anderen Metadaten Rückschlüsse ziehen, verlieren jedoch den entscheidenden Faden, der die eingezahlten Gelder direkt mit dem abgeflossenen Geld verknüpft.
Die 2.746 ZEC, die Ironwood erreichten, gingen zwischen 08:15 und 08:46 UTC in drei Einzahlungen ein, nachdem sie zwei Zwischenadressen passiert hatten, die Gelder aus einer Wallet erhalten hatten, die Bitget bereits markiert hat. Cryptopolitan berichtete, dass Ironwood am 28. Juli 2026 auf Zcash live ging – etwas mehr als zwei Monate, bevor das gestohlene ZEC eintraf.
Ein Aktiensplit fällt auf denselben Morgen
Die Hack-Gelder erreichten Zcash am selben Morgen, an dem der einzige in den USA gelistete ETF für den Token, der Grayscale Zcash ETF (ZCSH), einen 3-zu-1-Forward-Aktiensplit abschloss. Aktionäre mit Bestand zum 28. September erhielten zwei zusätzliche Aktien pro gehaltener Aktie, ausgeschüttet nach Börsenschluss am 29. September. Jede Aktie vor dem Split wurde zu drei Aktien, die jeweils grob ein Drittel des alten Nettoinventarwerts waren – die übliche Wirkung eines Forward-Splits, der den Aktienkurs senkt, ohne den Gesamtwert einer Position zu verändern.
Die übrigen Waschrouten
Die 3,9 Millionen Dollar, erstmals vom On-Chain-Ermittler ZachXBT entdeckt, machen rund 15 % des von den Angreifern gestohlenen ZEC aus, das nun in Privacy-Pools bewegt wird. Die verbleibenden rund 85 % dieses ZEC wurden bislang nicht in Shielded-Pools nachverfolgt, sodass die Zu- und Abflusssummen des Pools die künftigen Kennzahlen sind.
Die Shielded-Einzahlungen sind nur eine der Ausstiegsrouten, die die Hacker erprobt haben. Rund 6,3 Millionen Dollar sind über Ether-zu-Bitcoin-Swaps über THORChain, ein Cross-Chain-Swap-Protokoll, untergetaucht. Ein Versuch, mehr als 50 Millionen Dollar über NEAR Intents' SHIELD-System zu bewegen, scheiterte, nachdem das Protokoll 503.000 Dollar eingefroren hatte – allerdings nicht, bevor rund 166.000 Dollar erfolgreich verarbeitet wurden, wie Cryptopolitan berichtete. Der Kontrast zwischen den beiden Plattformen zeigt, wie der Erfolg von Rückführungsmaßnahmen davon abhängen kann, ob die Kontrollen eines Protokolls markierte Gelder abfangen, bevor sie abgeschlossen werden.
Circle und Tether haben zudem eine Wallet, die mit den Angreifern in Verbindung steht, auf die Schwarze Liste gesetzt und 318.013 Dollar in Stablecoins eingefroren – ein Hebel, der überall greift, wo diese Token unterwegs sind, da zentralisierte Stablecoins auch beim Wechsel zwischen Wallets unter der Kontrolle ihrer Herausgeber bleiben.
Laut ZachXBT haben die chinesischen Akteure, die Gelder für die mutmaßlichen DPRK-Angreifer bewegten, am 28. September in Discord-Servern und Telegram-Kanälen „offen um Unterstützung gebeten“.
Bitgets Erholungskurs
Bitget hat nach dem schwersten Angriff des Jahres 2026 bislang schnell reagiert, um sich zu stabilisieren. Das Unternehmen bestätigte, dass es seinen Nutzerschutzfonds auf 309 Millionen Dollar oder rund 3.705 Bitcoin wieder aufgefüllt hat – 131 % über seiner Zusage von 300 Millionen Dollar.
Auszahlungen wurden in Phasen wieder geöffnet, beginnend mit BTC am 28. September, gefolgt von ETH am 29. September und USDT am 30. September. Weitere Assets, Fiat und Peer-to-Peer-Dienste folgen am 2. Oktober, der letzten geplanten Phase des Wiederherstellungsplans der Börse.

